Grav CMS 数据库插件漏洞分析:CVE-2026-58493 详解与安全防护指南
山寨币更新 加密钱包与支付解决方案 去中心化金融 (DeFi) 新闻
钱财 qian.cx
深入解析 Grav CMS 数据库插件 CVE-2026-58493 漏洞的成因、影响及修复方案,为开发者和网站管理者提供专业的安全防护建议。

深入解析 Grav CMS 数据库插件 CVE-2026-58493 漏洞的成因、影响及修复方案,为开发者和网站管理者提供专业的安全防护建议。

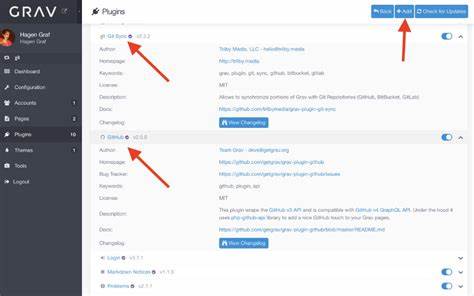
Grav CMS 作为一款轻量级、灵活的内容管理系统,因其简洁的架构和强大的扩展性深受开发者和网站管理者的青睐。然而,近期发现其数据库插件存在严重安全漏洞 CVE-2026-58493,该漏洞可能导致数据泄露、未经授权的访问甚至系统崩溃。本文将从漏洞的技术细节、潜在影响、修复方案以及预防措施等多个角度进行深入分析,帮助用户全面了解该漏洞并采取有效的安全防护措施。Grav CMS 数据库插件是系统中核心组件之一,负责管理和存储网站内容。然而,在版本 1.2.0 之前的插件中存在一个严重的安全漏洞,该漏洞允许攻击者通过特定的方式绕过系统的安全机制,直接访问或操作数据库。这种漏洞的存在不仅威胁到网站的数据安全,还可能导致敏感信息泄露,甚至成为黑客发起更大规模攻击的跳板。

回答问题即可获得报酬

从技术角度来看,CVE-2026-58493 漏洞主要源于插件在处理数据库查询时缺乏充分的输入验证和权限控制。攻击者可以通过构造恶意的 SQL 查询语句,利用插件的漏洞获取数据库中的敏感信息,例如用户凭证、网站配置等。更严重的是,如果攻击者成功利用该漏洞,可能进一步执行恶意代码,导致整个系统瘫痪。针对该漏洞,Grav CMS 官方已经在 1.2.0 版本中发布了修复补丁。用户应尽快升级到最新版本,以确保系统的安全性。此外,还可以采取以下预防措施来降低风险:定期备份数据库,确保在发生安全事件时能够快速恢复;限制数据库的访问权限,仅授予必要的用户和应用程序权限;使用防火墙和入侵检测系统监控异常的数据库访问行为。

对于网站管理者而言,了解并应对这种安全漏洞至关重要。不仅要及时更新系统和插件,还要建立完善的安全监控和应急响应机制。通过定期进行安全审计和渗透测试,可以及时发现潜在的安全漏洞,并采取相应的修复措施。同时,也要加强员工的安全意识培训,避免因人为错误导致的安全事故。在互联网时代,网站的安全性直接关系到用户的隐私和企业的声誉。Grav CMS 作为一款广泛使用的内容管理系统,其安全性直接影响到数百万用户的数据安全。

BC.Game Shitcode 2026:获取独家优惠和奖励

因此,用户必须高度重视系统的安全防护,定期更新和维护系统,以应对不断变化的网络安全威胁。通过采取积极的安全措施,可以有效降低漏洞利用的风险,确保网站的稳定运行和数据的安全。总结来说,CVE-2026-58493 漏洞的发现和修复再次提醒我们,网络安全是一个持续的过程,需要不断的关注和改进。作为网站管理者,必须保持警惕,及时更新系统,并采取多层次的安全防护措施。只有通过全面的安全策略和持续的监控,才能有效应对日益复杂的网络安全威胁,保障网站和用户数据的安全。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
NanaZip作为现代Windows体验的7-Zip衍生工具,近期被发现存在严重安全漏洞CVE-2026-55780。本文详细分析该漏洞的成因、影响范围及防护措施,帮助用户保障系统安全。
2026年07月10号 23点12分40秒 深度解析CVE-2026-55780:NanaZip漏洞的安全风险与应对策略

NanaZip作为现代Windows体验的7-Zip衍生工具,近期被发现存在严重安全漏洞CVE-2026-55780。本文详细分析该漏洞的成因、影响范围及防护措施,帮助用户保障系统安全。

深入探讨 Grav CMS 数据库插件 CVE-2026-58492 漏洞的技术细节,分析其潜在风险,并提供有效的安全防护措施,帮助开发者和管理员保障网站安全。
2026年07月10号 23点12分59秒 Grav CMS 数据库插件漏洞分析:CVE-2026-58492 的安全影响与修复指南

深入探讨 Grav CMS 数据库插件 CVE-2026-58492 漏洞的技术细节,分析其潜在风险,并提供有效的安全防护措施,帮助开发者和管理员保障网站安全。

本文详细分析了Excelize Go语言库中发现的CVE-2026-59162漏洞,探讨其影响范围、技术细节及安全防护措施,帮助开发者和企业提升Excel文件处理的安全性。
2026年07月10号 23点13分17秒 深度解析CVE-2026-59162:Excelize Go库漏洞的安全风险与防护指南

本文详细分析了Excelize Go语言库中发现的CVE-2026-59162漏洞,探讨其影响范围、技术细节及安全防护措施,帮助开发者和企业提升Excel文件处理的安全性。

近期发现的六个U-Boot漏洞可能允许攻击者通过恶意镜像在设备启动阶段崩溃系统或执行恶意代码。本文深入分析这些漏洞的影响、修复建议及如何保护设备安全。
2026年07月10号 23点14分08秒 六大U-Boot漏洞揭秘:恶意镜像如何在启动阶段崩溃设备或执行代码

近期发现的六个U-Boot漏洞可能允许攻击者通过恶意镜像在设备启动阶段崩溃系统或执行恶意代码。本文深入分析这些漏洞的影响、修复建议及如何保护设备安全。

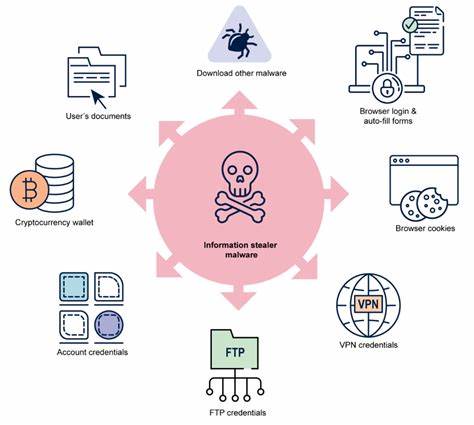
近期,Injective Labs 的 GitHub 账户遭到黑客入侵,导致恶意 npm 包被上传,这些包专门用于窃取用户的加密货币钱包密钥。本文深入分析此次安全事件的影响、攻击手法及如何保护自己的开发环境。
2026年07月10号 23点14分27秒 Injective Labs GitHub 遭入侵:恶意 npm 包窃取钱包密钥的严重威胁

近期,Injective Labs 的 GitHub 账户遭到黑客入侵,导致恶意 npm 包被上传,这些包专门用于窃取用户的加密货币钱包密钥。本文深入分析此次安全事件的影响、攻击手法及如何保护自己的开发环境。

美国总统特朗普因参议院未通过《拯救美国法案》而拒绝签署《21世纪住房法案》,但该法案仍将成为法律,其中包含禁止联邦储备系统发行数字美元至2031年的条款。本文深入分析这一决定对加密货币行业和美国金融政策的影响。
2026年07月10号 23点16分00秒 特朗普拒绝签署住房法案,数字美元禁令步入立法程序

美国总统特朗普因参议院未通过《拯救美国法案》而拒绝签署《21世纪住房法案》,但该法案仍将成为法律,其中包含禁止联邦储备系统发行数字美元至2031年的条款。本文深入分析这一决定对加密货币行业和美国金融政策的影响。

现代汽车作为韩国最大的汽车制造商,成功完成了基于Avalanche区块链的USDT稳定币跨境转账试点,这一创新举措将重塑企业财务管理模式,加速全球跨境支付的数字化转型。
2026年07月10号 23点21分39秒 现代汽车完成Avalanche区块链上的USDT稳定币试点转账:跨境支付革命的新篇章

现代汽车作为韩国最大的汽车制造商,成功完成了基于Avalanche区块链的USDT稳定币跨境转账试点,这一创新举措将重塑企业财务管理模式,加速全球跨境支付的数字化转型。