Injective Labs GitHub 遭入侵:恶意 npm 包窃取钱包密钥的严重威胁
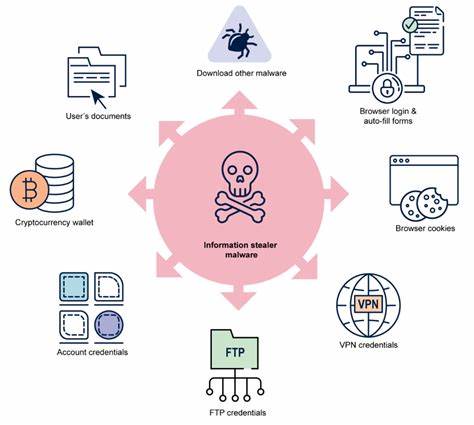
近期,区块链开发平台 Injective Labs 遭遇了一起严重的安全事件:其 GitHub 账户被黑客入侵,导致多个恶意 npm 包被上传至 npm 官方仓库。这些包表面上看似正常的开发工具,实则隐藏着窃取用户加密货币钱包密钥的恶意代码。此次事件不仅暴露了开源生态的脆弱性,也提醒开发者和用户需提高警惕,避免成为黑客的猎物。此次攻击的核心在于黑客通过入侵 Injective Labs 的 GitHub 账户,伪造了多个 npm 包的版本更新。这些包在被开发者安装后,会在后台悄悄执行恶意脚本,窃取用户的私钥、助记词等敏感信息。由于 Injective Labs 在区块链开发领域具有较高的信任度,许多开发者在无意中安装了这些恶意包,导致大量用户的加密货币资产遭到窃取。

黑客的攻击手法极具隐蔽性。首先,他们通过针对性的社交工程攻击或漏洞利用,成功入侵了 Injective Labs 的 GitHub 账户。然后,他们伪造了几个常用的 npm 包的更新版本,并在包的元数据中添加了恶意代码。由于 npm 的依赖管理机制,一旦开发者更新了这些包,恶意代码就会自动执行。更令人担忧的是,这些恶意包在被安装后,会尝试连接到黑客控制的服务器,上传用户的敏感信息。此次事件的影响范围可能远超预期。
由于 Injective Labs 的开发者社区较为活跃,许多项目依赖其发布的 npm 包。一旦这些包被污染,整个开发生态链都可能受到波及。此外,由于加密货币钱包的私钥一旦泄露,用户的资产将面临永久性损失,因此此次事件的严重性不容小觑。为了应对此类威胁,开发者和用户需采取多方面的防护措施。首先,在安装 npm 包时,应仔细检查包的来源和更新记录,避免盲目信任任何包。其次,可以使用 npm 的审计工具,定期检查项目依赖的安全性。

此外,开发者应启用两步验证(2FA)保护自己的 GitHub 账户,防止黑客通过暴力破解或钓鱼攻击入侵账户。此次 Injective Labs GitHub 入侵事件再次警示我们,开源生态的安全防护仍需加强。黑客通过入侵知名项目的账户,伪造恶意包的手法屡见不鲜,开发者和用户必须提高警惕,采取积极的防护措施。同时,npm 等包管理平台也应加强对包的审核机制,减少恶意包的上传和传播。只有通过多方协作,才能构建更加安全的开发环境,保护用户的资产安全。在区块链和加密货币领域,安全始终是首要考虑的因素。
此次事件提醒我们,无论是开发者还是普通用户,都应时刻保持警惕,采取必要的防护措施。只有通过不断学习和改进,才能在日益复杂的网络威胁环境中保护自己的资产和隐私。 。