深入解析Linux内核调度器:EEVDF算法与任务调度机制

加密钱包与支付解决方案 加密活动与会议 加密初创公司与风险投资
钱财 qian.cx
探索Linux内核调度器的核心原理,从任务结构到EEVDF算法,揭示如何高效分配CPU资源,保证系统性能与响应速度。

探索Linux内核调度器的核心原理,从任务结构到EEVDF算法,揭示如何高效分配CPU资源,保证系统性能与响应速度。

Linux内核调度器是操作系统中至关重要的组件之一,它负责管理进程和线程的CPU资源分配,确保系统的高效运行。在Linux内核中,调度器并非单一实体,而是由多个调度类别组成的层级结构。这些调度类别按照严格的优先级顺序排列,每个类别都有其特定的调度策略,以适应不同类型的工作负载。在日常使用中,大多数任务都由"fair"调度类别处理,它采用EEVDF(Earliest Eligible Virtual Deadline First)算法,平衡公平性和低延迟的需求。 在Linux内核中,进程和线程的本质区别在于它们共享的资源。进程是独立的任务结构,拥有自己的内存空间和文件描述符,而线程则共享同一进程的资源。

回答问题即可获得报酬

无论是进程还是线程,在内核中都被视为task_struct结构体,这是调度器的基本单位。每个task_struct中包含一个sched_entity结构体,其中存储了调度相关的关键信息,如虚拟运行时间(vruntime)、虚拟截止时间(deadline)等。 调度器的核心目标是确保每个任务获得公平的CPU时间,同时保持系统的低延迟响应。EEVDF算法通过三个关键概念实现这一目标:虚拟运行时间、资格和虚拟截止时间。虚拟运行时间是基于任务的权重计算的,权重越高,任务获得的CPU时间越多。资格则确保任务不会超额使用CPU资源,只有那些落后于平均水平的任务才能获得运行机会。

虚拟截止时间则决定了任务的优先级,截止时间越早的任务越优先运行。 在调度过程中,任务可能以两种方式让出CPU资源:主动阻塞或被动抢占。主动阻塞发生在任务等待某些资源时,例如I/O操作或锁的释放。被动抢占则由调度器触发,通常在定时器中断或任务超出时间片时发生。抢占并非立即执行,而是通过设置TIF_NEED_RESCHED标志,在下一个安全点(如返回用户空间时)进行实际切换。 上下文切换是调度器的关键操作,它涉及保存当前任务的状态并加载新任务的状态。

BC.Game Shitcode 2026:获取独家优惠和奖励

虽然保存和加载寄存器的操作相对快速,但由于TLB和缓存的冷启动问题,上下文切换的实际成本可能更高。因此,调度器会尽量减少不必要的切换,以提高系统性能。 EEVDF算法的核心在于通过虚拟运行时间和虚拟截止时间来平衡公平性和低延迟。虚拟运行时间确保高优先级任务获得更多的CPU时间,而虚拟截止时间则确保短任务能够快速响应。通过这种方式,调度器能够在多任务环境下保持高效运行,确保系统的稳定性和响应速度。 在实际应用中,调度器的性能直接影响到系统的整体表现。

例如,在多核系统中,调度器需要考虑负载均衡和NUMA架构的影响。此外,cgroups和CPU带宽控制等机制进一步增强了调度器的灵活性和可控性。理解调度器的工作原理,有助于开发者优化应用程序的性能,提高系统的资源利用率。 Linux内核调度器的设计哲学体现了其对公平性、低延迟和高效性的追求。通过EEVDF算法和多层调度类别的结合,调度器能够适应各种复杂的工作负载,确保系统在不同场景下都能保持良好的性能。随着技术的发展,调度器的功能和策略也在不断演进,以适应新的硬件架构和应用需求。

。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
科罗拉多州民主党候选人Manny Rutinel在初选中胜出,背后得到Ripple联合创始人Chris Larsen支持的政治行动委员会(PAC)的100万美元资助。本文深入分析这一选举结果对加密货币行业和美国政治格局的影响,探讨加密货币行业在政治捐款中的角色及其潜在的利益冲突。
2026年07月02号 10点40分55秒 科技巨头背书的政治新星:Ripple联合创始人支持的民主党候选人赢得科罗拉多州初选

科罗拉多州民主党候选人Manny Rutinel在初选中胜出,背后得到Ripple联合创始人Chris Larsen支持的政治行动委员会(PAC)的100万美元资助。本文深入分析这一选举结果对加密货币行业和美国政治格局的影响,探讨加密货币行业在政治捐款中的角色及其潜在的利益冲突。

近期研究发现Oracle系统存在严重安全漏洞,已被黑客利用。本文详细分析漏洞特征、攻击手段及企业应对策略,帮助IT管理者提升安全防护能力。
2026年07月02号 10点45分14秒 深度解析:Oracle关键漏洞被恶意利用,企业安全防护如何应对?

近期研究发现Oracle系统存在严重安全漏洞,已被黑客利用。本文详细分析漏洞特征、攻击手段及企业应对策略,帮助IT管理者提升安全防护能力。

《Fable 5》在短短17天后重新开放订阅用户的游戏权限,引发玩家热议。本文深入分析这一决定背后的原因,探讨游戏行业订阅模式的发展趋势,并结合玩家反馈,为潜在玩家提供购买建议。
2026年07月02号 10点46分02秒 《Fable 5》回归:订阅用户17天后重获游戏权限,玩家反响如何?

《Fable 5》在短短17天后重新开放订阅用户的游戏权限,引发玩家热议。本文深入分析这一决定背后的原因,探讨游戏行业订阅模式的发展趋势,并结合玩家反馈,为潜在玩家提供购买建议。

《传说5》的回归不仅是游戏迷的狂欢,更是行业创新的标志。本文深入探讨这款经典IP的复兴意义,分析其技术突破与市场影响,并展望未来发展趋势。
2026年07月02号 10点50分16秒 《传说5》重返舞台:游戏行业的新里程碑与玩家期待

《传说5》的回归不仅是游戏迷的狂欢,更是行业创新的标志。本文深入探讨这款经典IP的复兴意义,分析其技术突破与市场影响,并展望未来发展趋势。

深入解析Z-Jail的架构设计与安全机制,探讨其在代码执行安全、CTF挑战和CI/CD流水线中的应用价值,为开发者提供高效的沙箱隔离方案
2026年07月02号 10点55分03秒 Z-Jail:130KB轻量级Linux沙箱,7层防护零依赖的安全隔离方案

深入解析Z-Jail的架构设计与安全机制,探讨其在代码执行安全、CTF挑战和CI/CD流水线中的应用价值,为开发者提供高效的沙箱隔离方案

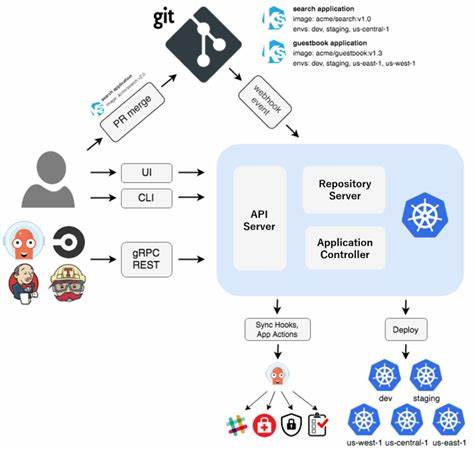
深入解析 Argo CD repo-server 中未修复的代码执行漏洞,探讨其潜在影响及安全防护策略,帮助企业应对未来类似安全威胁。
2026年07月02号 11点01分04秒 Argo CD 代码执行漏洞揭秘:未修复的 gRPC 远程代码执行风险分析

深入解析 Argo CD repo-server 中未修复的代码执行漏洞,探讨其潜在影响及安全防护策略,帮助企业应对未来类似安全威胁。

本文详细分析了Google Chrome浏览器中CVE-2026-14014安全漏洞的成因、影响范围及修复建议,帮助用户了解潜在风险并采取有效防护措施。
2026年07月02号 11点05分23秒 深度解析CVE-2026-14014:Google Chrome绘图功能的安全漏洞及修复方案

本文详细分析了Google Chrome浏览器中CVE-2026-14014安全漏洞的成因、影响范围及修复建议,帮助用户了解潜在风险并采取有效防护措施。