Z-Jail:130KB轻量级Linux沙箱,7层防护零依赖的安全隔离方案
深入解析Z-Jail的架构设计与安全机制,探讨其在代码执行安全、CTF挑战和CI/CD流水线中的应用价值,为开发者提供高效的沙箱隔离方案
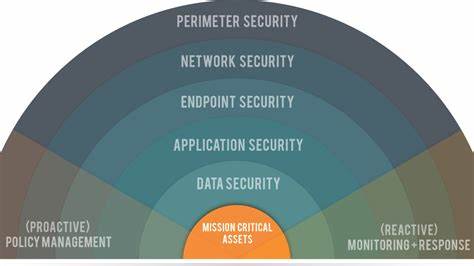
在现代计算环境中,安全隔离技术的重要性日益凸显。随着云原生架构的普及和容器技术的广泛应用,如何在保证性能的同时提供可靠的安全防护成为开发者面临的重要挑战。Z-Jail作为一款创新的Linux沙箱方案,以其极致的轻量化设计和多层次的防护机制,为代码执行安全提供了新的解决方案。本文将从其核心架构、防护机制、应用场景以及与其他沙箱技术的对比等多个维度,深入探讨Z-Jail的技术价值和实践意义。Z-Jail的核心设计理念是通过多层次的防护机制来构建一个安全的执行环境。其架构采用了七层防护策略,每一层都有其特定的功能和作用。

首先是Truthimatics公共版本,这是一个基于证据的判定引擎,通过收集执行过程中的各种观察数据,为最终的执行结果提供判定依据。这种设计确保了即使某一层防护被突破,其他层仍能提供有效的防护。在防护机制方面,Z-Jail采用了多种Linux内核提供的安全特性。通过命名空间隔离技术,Z-Jail为沙箱内的进程创建了独立的文件系统、进程ID空间、网络接口、IPC通信和主机名等环境。这种隔离方式确保了沙箱内的进程无法影响或访问宿主系统的资源。此外,Z-Jail还利用了pivot_root技术,这种技术比传统的chroot更加严格,能够有效防止沙箱内的进程通过各种手段逃逸到宿主系统。
在能力管理方面,Z-Jail采用了严格的能力降级策略。在沙箱初始化过程中,Z-Jail会彻底丢弃所有的Linux能力,并锁定安全位位,确保沙箱内的进程无法通过任何方式获取额外的权限。这种设计有效防止了特权升级攻击,是Z-Jail安全防护体系的重要组成部分。在系统调用过滤方面,Z-Jail采用了seccomp-BPF技术,仅允许15个经过严格筛选的系统调用。这种白名单策略确保了沙箱内的进程只能执行预定义的操作,任何未经授权的系统调用都会被立即终止。这种精细化的控制机制大大降低了沙箱内进程对宿主系统的潜在威胁。

在审计和监控方面,Z-Jail提供了详细的执行日志记录功能。每次执行都会生成一个JSON格式的审计记录,包含执行时间、退出代码、沙箱配置等关键信息。这种设计不仅便于后续的安全分析,也为系统管理员提供了有价值的监控数据。Z-Jail的应用场景非常广泛。在代码执行安全方面,Z-Jail可以用于隔离不受信任的代码执行,防止恶意代码对系统造成破坏。在CTF挑战中,Z-Jail可以用于构建安全的挑战环境,确保参与者的代码不会影响到服务器的正常运行。
在CI/CD流水线中,Z-Jail可以用于测试和构建环境的隔离,防止构建过程中的安全漏洞影响到生产环境。与其他沙箱技术相比,Z-Jail具有显著的优势。首先,Z-Jail的二进制文件仅有130KB,远小于其他沙箱方案。这种极致的轻量化设计使得Z-Jail在资源受限的环境中也能高效运行。其次,Z-Jail不依赖任何外部库,完全基于标准C工具链构建,确保了其在各种Linux环境中的兼容性。此外,Z-Jail的多层防护机制使其比单一防护策略的沙箱更加安全可靠。
在性能方面,Z-Jail表现出色。其平均沙箱延迟仅为8毫秒,峰值内存占用仅为4MB,这使得Z-Jail在高性能要求的场景中也能提供良好的用户体验。此外,Z-Jail的代码行数仅为900行,这种简洁的设计不仅便于维护,也降低了潜在的安全漏洞。Z-Jail的开发团队对其未来发展有着明确的规划。在即将发布的v2版本中,Z-Jail将支持外部seccomp策略文件,允许用户自定义系统调用白名单。此外,Z-Jail还将支持自定义命名空间标志,为不同的应用场景提供更灵活的配置选项。
这些改进将进一步提升Z-Jail的实用性和安全性。在安全方面,Z-Jail采用了严格的安全策略。其代码库经过多次安全审计,确保没有潜在的安全漏洞。此外,Z-Jail的开发团队还建立了完善的安全响应机制,确保在发现安全问题时能够及时修复。这种严谨的态度为用户提供了可靠的安全保障。Z-Jail的开源社区活跃度较高,吸引了大量开发者的关注和贡献。
其GitHub仓库已经获得了67个星标和10个分支,社区贡献者也在不断增加。这种开放的态度不仅促进了技术的发展,也为用户提供了丰富的资源和支持。在总结方面,Z-Jail作为一款创新的Linux沙箱方案,以其极致的轻量化设计和多层次的防护机制,为代码执行安全提供了新的解决方案。其在性能、安全性和实用性方面的优势,使其成为开发者构建安全隔离环境的理想选择。随着技术的不断发展,Z-Jail将继续为用户提供更加安全和高效的沙箱隔离方案。 。