本文详细分析了libcurl代理认证清除漏洞CVE-2026-9079的技术原理、影响范围及修复方案,为开发者和安全从业者提供实用的安全防护建议。
近期,安全研究人员发现了libcurl库中存在一个严重的代理认证漏洞,编号为CVE-2026-9079。该漏洞在特定情况下可能导致代理认证凭据未被正确清除,从而引发潜在的安全风险。作为广泛使用的网络传输库,libcurl的安全性直接影响到数以万计的应用程序和系统。本文将从漏洞的技术细节、影响范围、修复方案以及防护建议等多个角度进行深入探讨,帮助读者全面了解这一安全事件。libcurl是一个功能强大的网络传输库,广泛应用于各种操作系统和开发环境中。其核心功能之一是支持代理服务器的认证机制。
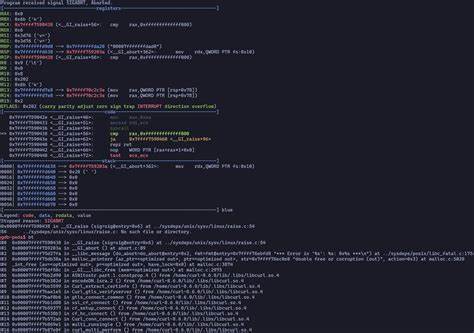
然而,在处理代理认证凭据清除操作时,libcurl存在一个设计缺陷。当应用程序尝试清除代理认证凭据时,libcurl可能未能彻底清除这些敏感信息,导致凭据残留在内存中。这种情况可能被恶意攻击者利用,窃取用户的认证信息,进而实施进一步的攻击。该漏洞的影响范围相当广泛。由于libcurl被广泛集成到各种应用程序中,包括Web浏览器、下载工具、开发工具链等,任何依赖libcurl的应用程序都可能受到影响。特别是那些需要通过代理服务器访问网络资源的应用程序,其安全性可能面临更大的风险。
此外,由于libcurl的跨平台特性,该漏洞可能影响Windows、Linux、macOS等多个操作系统。为了修复该漏洞,libcurl的开发团队已经发布了相应的补丁。用户应尽快升级到最新版本的libcurl库,以确保系统的安全性。在升级过程中,开发者应特别注意测试应用程序的兼容性,确保补丁不会引入新的问题。此外,开发者还应审查应用程序代码,确保在处理代理认证凭据时采用安全的编程实践,例如使用加密存储、定期清除内存等。除了升级libcurl版本,用户还可以采取其他措施来提高安全性。
例如,定期检查系统日志,监控异常的代理认证请求;限制代理服务器的访问权限,确保只有授权用户和应用程序可以使用代理服务器;使用安全的代理认证协议,如TLS加密的认证机制。这些措施可以有效降低漏洞被利用的风险。在实际应用中,开发者应特别注意代理认证凭据的管理。在设计应用程序时,应避免将敏感信息长期存储在内存中,而是采用临时存储和及时清除的策略。此外,开发者还应定期进行安全审计,检查应用程序的代码和配置,确保符合安全最佳实践。通过这些措施,可以大大提高应用程序的安全性,减少漏洞被利用的可能性。
CVE-2026-9079漏洞的发现和修复,再次提醒我们网络安全的重要性。随着互联网技术的不断发展,网络攻击手段也在不断演变。开发者和用户应保持高度警惕,定期更新系统和应用程序,采用安全的编程实践,共同构建更加安全的网络环境。通过持续的安全投入和合作,我们可以有效应对各种安全威胁,保护用户的数据和隐私。在未来,随着libcurl和其他网络传输库的不断发展,安全性将成为一个持续的关注点。开发团队应加强安全测试和审计,确保新功能的引入不会带来新的安全风险。
用户也应保持对安全事件的关注,及时了解最新的安全动态,采取相应的防护措施。通过共同努力,我们可以构建一个更加安全、可靠的网络环境,为用户提供更好的服务体验。 。