深度解析CVE-2026-9545漏洞:libcurl HTTP/3协议处理中的安全风险与防护策略
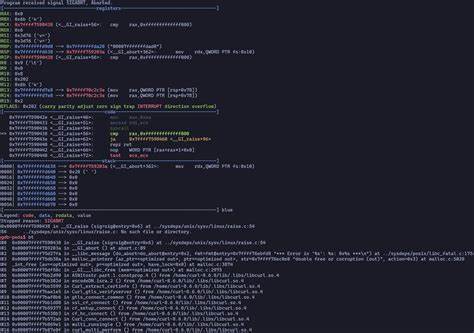
本文详细分析了libcurl在HTTP/3协议处理中的CVE-2026-9545漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业提升网络安全防护能力。
近期,安全研究人员发现了libcurl库在处理HTTP/3协议时存在的一个严重漏洞,编号为CVE-2026-9545。该漏洞可能导致数据传输过程中的安全风险,对依赖libcurl的应用程序构成潜在威胁。本文将从漏洞成因、影响范围、攻击场景以及防护措施等多个角度,深入解析这一安全问题,并为开发者和企业提供有效的防护建议。libcurl作为广泛使用的网络传输库,在众多应用程序中扮演着重要角色。其支持多种协议,包括HTTP/3,后者作为最新一代的HTTP协议,旨在提升网络传输效率和性能。然而,在HTTP/3协议的实现过程中,libcurl可能会遇到一些意想不到的安全问题。

CVE-2026-9545漏洞正是其中一个典型案例。根据安全研究人员的分析,该漏洞的核心问题在于libcurl在初始传输阶段对HTTP/3服务器的处理方式。具体来说,当libcurl首次与HTTP/3服务器建立连接并进行数据传输时,可能会出现协议处理上的不一致,导致数据传输过程中的安全漏洞。这种不一致可能被恶意攻击者利用,从而窃取敏感信息或执行其他恶意操作。为了更好地理解这个漏洞,我们需要回顾一下HTTP/3协议的基本原理。HTTP/3基于QUIC协议,采用了UDP作为传输层协议,这使得它在传输效率和延迟方面具有显著优势。
然而,这种设计也带来了新的安全挑战。由于UDP不像TCP那样具有可靠的连接机制,数据传输过程中的错误检测和修复变得更加复杂。libcurl在处理HTTP/3协议时,需要确保每一步操作都符合协议规范,否则可能导致安全漏洞。CVE-2026-9545漏洞的影响范围可能涉及所有使用libcurl库的应用程序,尤其是那些依赖HTTP/3协议进行数据传输的应用。这意味着,从网络爬虫到企业级应用,都可能受到这个漏洞的影响。因此,开发者和企业需要高度重视这个问题,并采取相应的防护措施。

在实际攻击场景中,攻击者可能会利用这个漏洞来窃取传输中的敏感数据,例如用户凭证、金融信息或企业机密。此外,攻击者还可能利用这个漏洞执行中间人攻击,篡改传输数据或伪造服务器身份。这些攻击行为不仅会导致数据泄露,还可能对企业的声誉和业务造成严重影响。为了有效防护CVE-2026-9545漏洞,开发者和企业可以采取以下措施。首先,及时更新libcurl库到最新版本,确保使用的是修复了该漏洞的版本。其次,在应用程序中实施严格的输入验证和输出编码,防止恶意数据的注入。
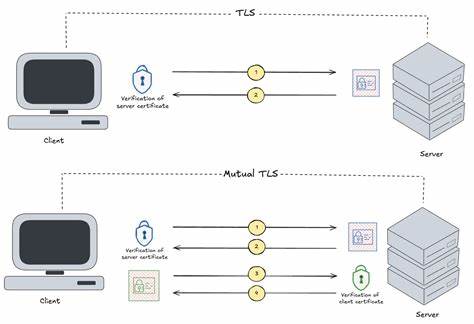
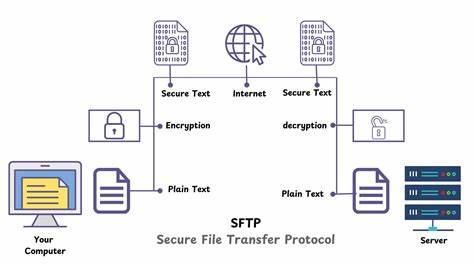
此外,还可以考虑使用加密技术,如TLS,来保护数据传输过程中的安全性。最后,定期进行安全审计和渗透测试,及时发现和修复潜在的安全漏洞。除了技术措施,企业还需要建立完善的安全管理体系,包括安全意识培训、应急响应计划和安全政策制定。通过这些措施,可以有效提升企业的整体安全防护能力,减少因安全漏洞带来的风险。总结来说,CVE-2026-9545漏洞是libcurl在HTTP/3协议处理中的一个重要安全问题。虽然这个漏洞的影响范围和攻击场景可能因应用而异,但其潜在风险不容忽视。
开发者和企业需要高度重视这个问题,并采取综合性的防护措施,以确保数据传输过程的安全性和可靠性。通过不断提升安全防护能力,可以有效应对日益复杂的网络安全威胁,保障企业和用户的数据安全。在未来,随着HTTP/3协议的普及和应用,类似的安全问题可能会不断出现。因此,开发者和企业需要保持警惕,密切关注安全研究动态,及时更新和优化安全防护措施。只有通过持续的努力和投入,才能在快速发展的网络环境中保持安全优势,确保数据传输的安全性和可靠性。 。