Okta警告:针对Microsoft 365用户的电话钓鱼攻击频发,如何保护企业安全?

元宇宙与虚拟现实
钱财 qian.cx
分享: Telegram X
近期,Okta发布安全警告称,针对Microsoft 365用户的电话钓鱼攻击(Vishing)活动显著增加。本文将深入分析此类攻击的手段、风险及防范措施,帮助企业和个人提升安全意识,有效抵御潜在威胁。

近期,Okta发布安全警告称,针对Microsoft 365用户的电话钓鱼攻击(Vishing)活动显著增加。本文将深入分析此类攻击的手段、风险及防范措施,帮助企业和个人提升安全意识,有效抵御潜在威胁。

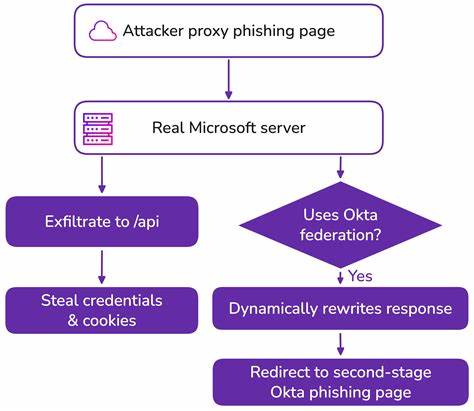
近期,Okta(全球领先的身份与访问管理服务提供商)发布了一份重要的安全警告,指出针对Microsoft 365用户的电话钓鱼攻击(Vishing)活动正在显著增加。此类攻击通过模仿IT支持人员或企业管理层的身份,诱导用户泄露敏感信息或执行恶意操作,给企业和个人带来严重的安全风险。本文将详细探讨此类攻击的特征、常见手段以及如何有效防范,以帮助读者提升安全意识,保护自身和企业的数字资产。电话钓鱼攻击(Vishing)是一种结合了社会工程学和技术手段的网络攻击方式,攻击者通过电话或语音通话诱导受害者提供敏感信息,如登录凭证、个人身份信息或金融数据。与传统的钓鱼邮件相比,Vishing攻击更具隐蔽性和针对性,因为它利用了人类的信任感和紧迫感,使受害者更容易上当受骗。Okta在最新的安全通报中指出,攻击者通常会伪装成Microsoft 365的技术支持人员或企业管理层,声称用户的账户存在安全问题或需要紧急更新。

攻击者可能会要求用户提供多因素认证(MFA)代码、重置密码或下载恶意软件,以便获取对受害者账户的控制权。一旦攻击者成功获取凭证,他们可能会利用这些权限进行数据窃取、内部网络渗透或进一步的攻击活动。针对Microsoft 365用户的Vishing攻击之所以频发,主要有以下几个原因。首先,Microsoft 365是全球范围内广泛使用的企业级云服务平台,拥有大量用户和敏感数据,成为攻击者的理想目标。其次,Microsoft 365的多因素认证(MFA)机制虽然增强了安全性,但也为攻击者提供了新的攻击向量。攻击者可以通过Vishing攻击获取MFA代码,绕过这一安全层。

此外,许多用户对电话钓鱼攻击的警惕性不足,容易被攻击者的伪装话术所欺骗。为了有效防范此类攻击,企业和个人用户需要采取多方面的安全措施。首先,加强员工的安全意识培训,定期组织钓鱼模拟演练,帮助员工识别和抵御Vishing攻击。其次,实施严格的访问控制策略,限制敏感数据的访问权限,并定期审计用户权限。此外,企业可以部署先进的安全解决方案,如行为分析工具和异常检测系统,及时发现和阻止可疑活动。Okta建议,用户在接到任何涉及账户安全的电话或通知时,应保持高度警惕。

如果对方声称需要紧急处理,用户应主动联系企业的官方支持渠道进行验证,而非直接回应来电。同时,用户应避免在电话中提供任何敏感信息,包括密码、MFA代码或个人身份信息。此外,企业应定期更新安全策略,确保所有系统和软件处于最新的补丁状态,以减少潜在的安全漏洞。随着远程办公和云服务的普及,网络攻击手段也在不断演变。Vishing攻击作为一种新兴的威胁,对企业和个人的安全构成了严峻挑战。通过提高安全意识、采取适当的防护措施,我们可以有效降低此类攻击的风险,保护自身的数字资产和隐私安全。

Okta的最新警告提醒我们,网络安全需要持续的关注和投入,只有通过全面的安全策略和技术手段,才能在日益复杂的网络环境中保持安全。在面对Vishing攻击时,企业和个人应保持警惕,并采取积极的防范措施。通过加强安全意识培训、实施严格的访问控制策略以及部署先进的安全解决方案,我们可以有效抵御此类威胁,确保企业和个人的数字资产安全。Okta的警告不仅是对当前安全威胁的提醒,也是对企业和个人的行动号召,呼吁我们共同努力,构建更加安全的数字环境。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了Jeg Kit for Elementor插件中的CVE-2026-13710漏洞,探讨其影响范围、技术细节及安全防护措施,帮助WordPress站点管理者提升网站安全性。
2026年07月10号 14点11分28秒 深度解析CVE-2026-13710漏洞:Jeg Kit for Elementor插件的安全风险与应对策略

本文详细分析了Jeg Kit for Elementor插件中的CVE-2026-13710漏洞,探讨其影响范围、技术细节及安全防护措施,帮助WordPress站点管理者提升网站安全性。

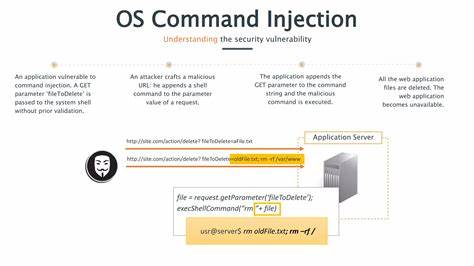
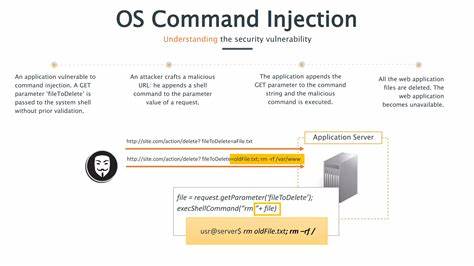
本文详细分析R-SOFT DMS系统中konwertujAction()函数存在的OS命令注入漏洞(CVE-2026-41876),探讨其攻击机制、影响范围及企业应对策略,为IT安全从业者提供专业参考。
2026年07月10号 14点15分07秒 深度解析CVE-2026-41876:R-SOFT DMS系统中的OS命令注入漏洞及安全防护指南

本文详细分析R-SOFT DMS系统中konwertujAction()函数存在的OS命令注入漏洞(CVE-2026-41876),探讨其攻击机制、影响范围及企业应对策略,为IT安全从业者提供专业参考。

本文详细分析了WordPress插件Easy Upload Files During Checkout的CVE-2026-6802漏洞,探讨其影响、修复方法及网站安全防护措施,帮助用户保护网站免受未授权访问和数据泄露风险。
2026年07月10号 14点15分27秒 WordPress插件漏洞警告:Easy Upload Files During Checkout存在严重安全风险

本文详细分析了WordPress插件Easy Upload Files During Checkout的CVE-2026-6802漏洞,探讨其影响、修复方法及网站安全防护措施,帮助用户保护网站免受未授权访问和数据泄露风险。

骡子博彩诈骗是一种隐蔽且危险的犯罪手段,本文深入分析其运作模式,揭露骗子如何利用普通人实施非法活动,并提供防范建议,帮助读者远离此类诈骗陷阱。
2026年07月10号 14点17分00秒 揭秘骡子博彩诈骗:普通人如何被招募并陷入陷阱

骡子博彩诈骗是一种隐蔽且危险的犯罪手段,本文深入分析其运作模式,揭露骗子如何利用普通人实施非法活动,并提供防范建议,帮助读者远离此类诈骗陷阱。

近期安全研究人员发现222个GitHub仓库涉嫌分发伪造的Go语言包,隐藏恶意代码。本文深入分析该恶意软件操作的运作模式、技术特点及开发者应对策略,帮助技术人员识别潜在威胁并保护代码安全。
2026年07月10号 14点17分24秒 222个GitHub仓库被曝与伪造Go语言包恶意软件操作相关:开发者需警惕

近期安全研究人员发现222个GitHub仓库涉嫌分发伪造的Go语言包,隐藏恶意代码。本文深入分析该恶意软件操作的运作模式、技术特点及开发者应对策略,帮助技术人员识别潜在威胁并保护代码安全。

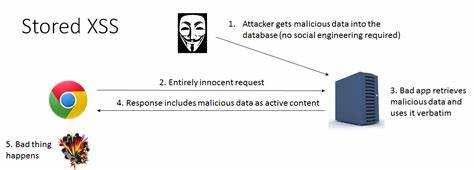
本文详细分析了R-SOFT DMS系统文件上传功能中的存储型跨站脚本漏洞(CVE-2026-41877),探讨其攻击路径、影响范围及防护措施,为企业IT安全团队提供实用建议。
2026年07月10号 14点17分49秒 深度解析R-SOFT DMS文件上传功能中的存储型XSS漏洞(CVE-2026-41877)

本文详细分析了R-SOFT DMS系统文件上传功能中的存储型跨站脚本漏洞(CVE-2026-41877),探讨其攻击路径、影响范围及防护措施,为企业IT安全团队提供实用建议。

本文详细分析R-SOFT DMS系统中发现的CVE-2026-41880命令注入漏洞,探讨其技术原理、潜在风险及企业应对策略,帮助IT管理者提升系统安全防护能力。
2026年07月10号 14点18分17秒 深度解析CVE-2026-41880:R-SOFT DMS光学字符识别模块的OS命令注入漏洞及安全防护指南

本文详细分析R-SOFT DMS系统中发现的CVE-2026-41880命令注入漏洞,探讨其技术原理、潜在风险及企业应对策略,帮助IT管理者提升系统安全防护能力。