揭秘骡子博彩诈骗:普通人如何被招募并陷入陷阱

加密货币的机构采用 NFT 和数字艺术 山寨币更新
钱财 qian.cx
骡子博彩诈骗是一种隐蔽且危险的犯罪手段,本文深入分析其运作模式,揭露骗子如何利用普通人实施非法活动,并提供防范建议,帮助读者远离此类诈骗陷阱。

骡子博彩诈骗是一种隐蔽且危险的犯罪手段,本文深入分析其运作模式,揭露骗子如何利用普通人实施非法活动,并提供防范建议,帮助读者远离此类诈骗陷阱。

骡子博彩诈骗是近年来频繁出现的一种新型犯罪手段,其核心在于利用普通人作为"骡子"来转移赌博资金,从而规避法律监管。这种诈骗方式不仅对受害者造成经济损失,还可能导致其涉嫌犯罪。本文将从骡子博彩诈骗的运作模式、招募手段、危害以及防范措施等方面进行详细分析,帮助读者全面了解这一犯罪手段,并学会如何保护自己。骡子博彩诈骗的运作模式骡子博彩诈骗的核心在于利用普通人作为"骡子"来转移赌博资金。骗子通常会通过各种手段招募普通人,让他们帮助转移赌博资金,而受害者往往并不知道自己参与的是非法活动。骗子会利用受害者的银行账户或支付账户来接收赌博资金,然后再将资金转移到其他账户。

回答问题即可获得报酬

这种方式使得赌博资金的流动变得复杂,难以追踪,从而规避法律监管。招募手段多样化骗子招募骡子的手段非常多样化,通常包括以下几种方式。首先,骗子会通过社交媒体、聊天软件等平台发布虚假招聘信息,声称提供高薪兼职工作,吸引普通人上钩。这些招聘信息往往看起来非常诱人,例如声称可以通过简单的操作赚取高额佣金。其次,骗子还会利用熟人关系进行招募,通过朋友、同事等熟人介绍,让受害者更容易相信他们的虚假承诺。此外,骗子还会利用情感诱惑,例如声称可以帮助受害者解决经济困难,从而让受害者放松警惕,更容易被招募。

危害深远骡子博彩诈骗对受害者的危害非常深远。首先,受害者可能面临经济损失,因为骗子往往会要求受害者支付一定的手续费或保证金,而这些费用最终都会被骗子卷走。其次,受害者可能涉嫌犯罪,因为帮助转移赌博资金属于非法行为,一旦被发现,受害者可能面临法律追究。此外,受害者的个人信息也可能被骗子泄露或滥用,导致隐私泄露等问题。因此,骡子博彩诈骗不仅对受害者的经济造成损失,还可能对其个人生活造成严重影响。防范措施为了避免成为骡子博彩诈骗的受害者,读者需要采取以下防范措施。

BC.Game Shitcode 2026:获取独家优惠和奖励

首先,要提高警惕,对任何声称提供高薪兼职工作的招聘信息保持怀疑态度,尤其是那些要求提供银行账户或支付账户信息的招聘信息。其次,要保护个人信息,不要轻易向陌生人提供银行账户或支付账户信息。此外,还要定期检查自己的银行账户和支付账户,确保没有异常交易。最后,如果发现自己可能已经成为骡子博彩诈骗的受害者,要立即停止相关操作,并向警方报案。骡子博彩诈骗是一种隐蔽且危险的犯罪手段,其招募手段多样化,危害深远。为了避免成为受害者,读者需要提高警惕,保护个人信息,并采取必要的防范措施。

通过了解骡子博彩诈骗的运作模式和招募手段,读者可以更好地保护自己,远离此类诈骗陷阱。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
近期安全研究人员发现222个GitHub仓库涉嫌分发伪造的Go语言包,隐藏恶意代码。本文深入分析该恶意软件操作的运作模式、技术特点及开发者应对策略,帮助技术人员识别潜在威胁并保护代码安全。
2026年07月10号 14点17分24秒 222个GitHub仓库被曝与伪造Go语言包恶意软件操作相关:开发者需警惕

近期安全研究人员发现222个GitHub仓库涉嫌分发伪造的Go语言包,隐藏恶意代码。本文深入分析该恶意软件操作的运作模式、技术特点及开发者应对策略,帮助技术人员识别潜在威胁并保护代码安全。

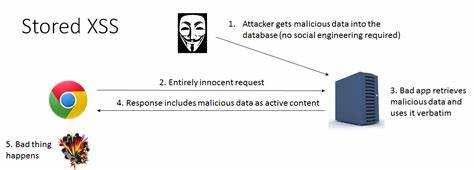
本文详细分析了R-SOFT DMS系统文件上传功能中的存储型跨站脚本漏洞(CVE-2026-41877),探讨其攻击路径、影响范围及防护措施,为企业IT安全团队提供实用建议。
2026年07月10号 14点17分49秒 深度解析R-SOFT DMS文件上传功能中的存储型XSS漏洞(CVE-2026-41877)

本文详细分析了R-SOFT DMS系统文件上传功能中的存储型跨站脚本漏洞(CVE-2026-41877),探讨其攻击路径、影响范围及防护措施,为企业IT安全团队提供实用建议。

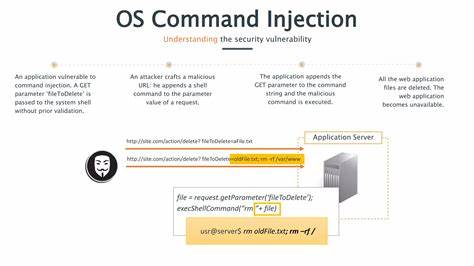
本文详细分析R-SOFT DMS系统中发现的CVE-2026-41880命令注入漏洞,探讨其技术原理、潜在风险及企业应对策略,帮助IT管理者提升系统安全防护能力。
2026年07月10号 14点18分17秒 深度解析CVE-2026-41880:R-SOFT DMS光学字符识别模块的OS命令注入漏洞及安全防护指南

本文详细分析R-SOFT DMS系统中发现的CVE-2026-41880命令注入漏洞,探讨其技术原理、潜在风险及企业应对策略,帮助IT管理者提升系统安全防护能力。

本文详细分析了mtr工具中发现的CVE-2026-14461漏洞,探讨其技术原理、潜在影响及有效防护措施,帮助网络安全从业者全面了解这一关键安全威胁。
2026年07月10号 14点18分42秒 深度解析CVE-2026-14461:mtr工具中的边界读取漏洞及安全防护指南

本文详细分析了mtr工具中发现的CVE-2026-14461漏洞,探讨其技术原理、潜在影响及有效防护措施,帮助网络安全从业者全面了解这一关键安全威胁。

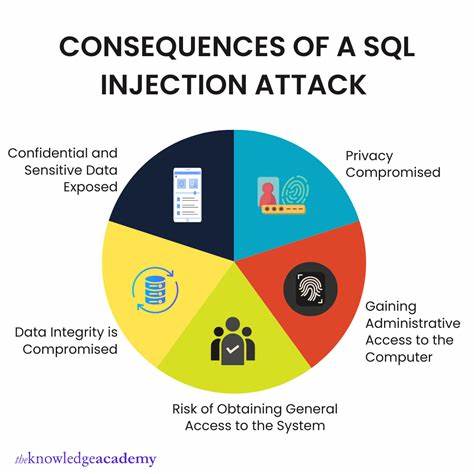
本文详细分析了Elixir Ecto Postgrex组件中的CVE-2026-58225 SQL注入漏洞,探讨其攻击机制、影响范围及安全防护策略,帮助开发者和企业提升系统安全性。
2026年07月10号 14点19分07秒 深度解析CVE-2026-58225:Elixir Ecto Postgrex SQL注入漏洞的威胁与防护指南

本文详细分析了Elixir Ecto Postgrex组件中的CVE-2026-58225 SQL注入漏洞,探讨其攻击机制、影响范围及安全防护策略,帮助开发者和企业提升系统安全性。

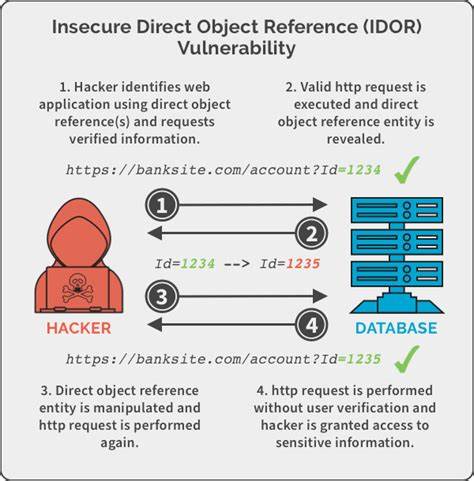
本文详细分析R-SOFT DMS系统中发现的CVE-2026-41878漏洞,探讨其对企业数据安全的潜在威胁,并提供专业的防护建议,帮助企业提升系统安全性。
2026年07月10号 14点19分33秒 深度解析CVE-2026-41878:R-SOFT DMS系统存在IDOR漏洞的安全风险与防护策略

本文详细分析R-SOFT DMS系统中发现的CVE-2026-41878漏洞,探讨其对企业数据安全的潜在威胁,并提供专业的防护建议,帮助企业提升系统安全性。

本文详细分析R-SOFT DMS系统中存在的CVE-2026-41879漏洞,揭示其使用非盐值嵌套MD5哈希存储超级管理员凭证的安全风险,并提供企业级防护建议和修复方案。
2026年07月10号 14点19分58秒 深度解析CVE-2026-41879:R-SOFT DMS超级管理员凭证存储漏洞及安全防护指南

本文详细分析R-SOFT DMS系统中存在的CVE-2026-41879漏洞,揭示其使用非盐值嵌套MD5哈希存储超级管理员凭证的安全风险,并提供企业级防护建议和修复方案。