微软Teams新增AI机器人防护功能:如何有效阻止未经授权的AI机器人入侵会议?

区块链技术
钱财 qian.cx
微软Teams最新推出的AI机器人防护功能,旨在加强会议安全,防止未经授权的AI机器人滥用会议资源。本文详细解析该功能的核心机制、应用场景及其对企业安全的重要意义。

微软Teams最新推出的AI机器人防护功能,旨在加强会议安全,防止未经授权的AI机器人滥用会议资源。本文详细解析该功能的核心机制、应用场景及其对企业安全的重要意义。

随着远程办公和在线会议的普及,AI技术在协作工具中的应用日益广泛。然而,未经授权的AI机器人可能滥用会议资源,导致数据泄露、会议干扰等安全风险。微软Teams近期推出的新控制功能,为用户提供了更强大的防护手段,确保会议安全性。本文将深入探讨该功能的核心机制、应用场景及其对企业安全的重要意义。微软Teams作为全球领先的协作平台,一直致力于提升用户体验和安全性。最新推出的AI机器人防护功能,通过严格的身份验证和访问控制,有效阻止未经授权的AI机器人进入会议。

回答问题即可获得报酬

该功能采用先进的AI识别技术,能够实时监测会议中的异常行为,并自动阻止潜在威胁。用户可以通过简单的设置,轻松启用该功能,确保会议的安全性和隐私性。在企业环境中,会议安全至关重要。未经授权的AI机器人可能窃取敏感信息、干扰会议进程,甚至导致数据泄露。微软Teams的新控制功能,为企业提供了全面的防护措施,确保会议的顺利进行。该功能不仅适用于内部会议,还可应用于与客户、合作伙伴的外部会议,进一步提升企业的安全性。

除了防护功能,微软Teams还提供了灵活的管理选项,允许管理员根据企业需求自定义防护策略。例如,管理员可以设置特定的AI机器人白名单,允许经过授权的AI机器人参与会议。同时,系统还提供了详细的日志记录功能,方便管理员追踪和审计会议活动,确保合规性。对于普通用户而言,微软Teams的新控制功能操作简单,无需专业知识即可启用。用户只需在会议设置中启用AI机器人防护选项,即可享受全面的安全保护。此外,系统还提供了实时警报功能,在检测到异常行为时,及时通知用户,确保会议的安全性。

BC.Game Shitcode 2026:获取独家优惠和奖励

在数字化转型的浪潮下,企业对会议安全的要求日益提高。微软Teams的新控制功能,为企业提供了强大的安全保障,帮助企业应对日益复杂的网络威胁。通过该功能,企业可以确保会议的安全性和隐私性,提升协作效率,推动业务发展。总结来看,微软Teams的新AI机器人防护功能,不仅提升了会议安全性,还为企业提供了灵活的管理选项。随着AI技术的不断发展,未来微软Teams将继续优化该功能,为用户提供更全面的安全保护。企业应积极采用该功能,确保会议的安全性和隐私性,推动数字化转型的深入发展。

。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
Hanami 3.0 版本带来了全新的邮件处理、国际化支持和 Minitest 集成,同时大幅提升了性能和开发体验。本文深入解析这一版本的核心特性和改进,帮助开发者快速掌握 Hanami 3.0 的最新进展。
2026年07月02号 05点50分14秒 Hanami 3.0 正式发布:Ruby 框架的全新里程碑

Hanami 3.0 版本带来了全新的邮件处理、国际化支持和 Minitest 集成,同时大幅提升了性能和开发体验。本文深入解析这一版本的核心特性和改进,帮助开发者快速掌握 Hanami 3.0 的最新进展。

探讨greit0n/malwarebazaar-downloader工具如何高效获取MalwareBazaar恶意样本,并构建安全隔离实验室进行威胁分析,助力企业提升网络安全防护能力
2026年07月02号 05点51分31秒 深入解析MalwareBazaar样本下载工具:构建安全隔离实验室的关键利器

探讨greit0n/malwarebazaar-downloader工具如何高效获取MalwareBazaar恶意样本,并构建安全隔离实验室进行威胁分析,助力企业提升网络安全防护能力

本文详细分析了SeaweedFS 4.30版本前存在的反射型参数注入漏洞CVE-2026-58371,探讨其攻击原理、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。
2026年07月02号 05点52分31秒 深度解析CVE-2026-58371:SeaweedFS 4.30版本前反射型参数注入漏洞及安全防护指南

本文详细分析了SeaweedFS 4.30版本前存在的反射型参数注入漏洞CVE-2026-58371,探讨其攻击原理、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。

本文详细分析了GLib中发现的CVE-2026-58014漏洞,探讨其技术细节、潜在风险以及企业级系统的防护措施,为开发者和安全专家提供实用指南。
2026年07月02号 05点52分52秒 深度解析GLib漏洞CVE-2026-58014:Off-by-One错误的安全影响与修复策略

本文详细分析了GLib中发现的CVE-2026-58014漏洞,探讨其技术细节、潜在风险以及企业级系统的防护措施,为开发者和安全专家提供实用指南。

详细分析ColdFusion 2025.9及更早版本存在的输入验证漏洞CVE-2026-48277,探讨其影响范围、攻击方式及企业应对策略,帮助用户提升系统安全防护能力。
2026年07月02号 05点53分13秒 深度解析CVE-2026-48277漏洞:ColdFusion输入验证缺陷及安全防护指南

详细分析ColdFusion 2025.9及更早版本存在的输入验证漏洞CVE-2026-48277,探讨其影响范围、攻击方式及企业应对策略,帮助用户提升系统安全防护能力。

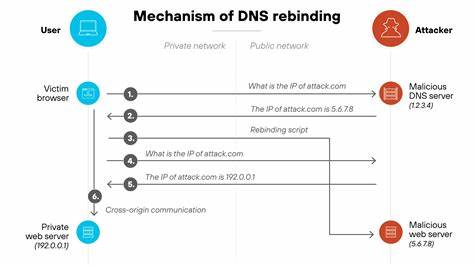
详细分析Vibe-Trading 0.1.10之前版本存在的DNS绑定重定向认证绕过漏洞,探讨其攻击机制、影响范围及企业级安全防护策略,助力用户构建更安全的交易环境。
2026年07月02号 05点53分36秒 深度解析CVE-2026-58169:Vibe-Trading DNS绑定重定向漏洞及安全防护指南

详细分析Vibe-Trading 0.1.10之前版本存在的DNS绑定重定向认证绕过漏洞,探讨其攻击机制、影响范围及企业级安全防护策略,助力用户构建更安全的交易环境。

本文详细分析了Foreman-MCP-Server中发现的CVE-2026-12112会话管理漏洞,探讨其技术细节、潜在影响及企业应对策略,帮助IT管理者和安全专家全面了解该漏洞并采取有效防护措施。
2026年07月02号 05点53分58秒 深度解析CVE-2026-12112:Foreman-MCP-Server会话管理漏洞及安全防护指南

本文详细分析了Foreman-MCP-Server中发现的CVE-2026-12112会话管理漏洞,探讨其技术细节、潜在影响及企业应对策略,帮助IT管理者和安全专家全面了解该漏洞并采取有效防护措施。