深入解析MalwareBazaar样本下载工具:构建安全隔离实验室的关键利器
投资策略与投资组合管理 挖矿与质押
钱财 qian.cx
探讨greit0n/malwarebazaar-downloader工具如何高效获取MalwareBazaar恶意样本,并构建安全隔离实验室进行威胁分析,助力企业提升网络安全防护能力

探讨greit0n/malwarebazaar-downloader工具如何高效获取MalwareBazaar恶意样本,并构建安全隔离实验室进行威胁分析,助力企业提升网络安全防护能力

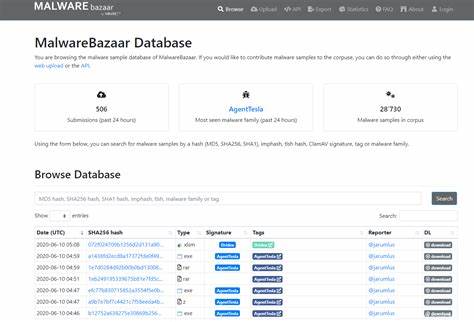
在当今网络安全形势日益复杂的背景下,恶意软件样本的收集与分析成为企业安全团队的重要任务。MalwareBazaar作为全球知名的恶意软件样本共享平台,汇集了海量的恶意样本数据。然而,如何高效、安全地获取这些样本并构建专业的分析环境,成为许多安全从业者面临的挑战。本文将深入解析greit0n/malwarebazaar-downloader工具的核心功能,探讨其在构建安全隔离实验室中的关键作用,并分享实战经验,帮助读者建立高效的恶意软件分析体系。 随着网络攻击手段的不断演进,恶意软件样本的收集与分析已成为网络安全防护的重要环节。MalwareBazaar平台作为全球领先的恶意软件样本共享平台,为安全研究人员提供了丰富的样本资源。

回答问题即可获得报酬

然而,直接从平台下载样本可能面临安全风险,且缺乏系统化的分析环境。greit0n/malwarebazaar-downloader工具的出现,为解决这一问题提供了有效方案。该工具通过自动化流程,将MalwareBazaar的样本安全拉取到隔离实验室中,为安全分析提供了专业的环境支持。 在实际应用中,该工具展现出多方面的优势。首先,它实现了样本下载的自动化,大幅提升了工作效率。其次,通过构建隔离实验室环境,确保了分析过程的安全性。

此外,工具还支持多种样本格式的处理,满足不同分析需求。这些特性使其成为安全团队的重要辅助工具。 为了更好地理解该工具的应用价值,我们可以从几个关键方面进行探讨。首先,样本收集是安全分析的基础。greit0n/malwarebazaar-downloader通过与MalwareBazaar的API接口对接,实现了样本的自动化下载。这种方式不仅提高了效率,还减少了人工操作带来的错误风险。

BC.Game Shitcode 2026:获取独家优惠和奖励

其次,安全隔离实验室的构建是分析过程的核心。该工具通过虚拟化技术,为每个样本创建独立的分析环境,确保恶意代码不会影响主机系统。此外,工具还提供了丰富的分析功能,包括样本行为监控、静态分析等,为深入研究提供了有力支持。 在实际应用中,许多安全团队已经验证了该工具的有效性。例如,某大型企业的安全团队通过使用该工具,成功构建了完整的恶意软件分析体系。他们不仅提高了样本收集的效率,还通过隔离实验室环境,安全地进行了多种恶意软件的分析。

这种实践不仅提升了企业的安全防护能力,也为行业提供了宝贵的经验参考。 然而,在使用该工具时,也需要注意一些关键细节。首先,确保实验室环境的隔离性是至关重要的。任何疏忽都可能导致恶意代码泄露,造成严重后果。其次,样本的选择也需要谨慎。应优先选择与自身业务相关的样本,以提高分析的针对性。

此外,定期更新工具和实验室环境也是必要的,以应对不断演变的网络威胁。 综上所述,greit0n/malwarebazaar-downloader工具为安全团队提供了高效、安全的恶意软件样本分析方案。通过自动化样本收集和隔离实验室环境的构建,它大幅提升了分析效率和安全性。对于希望提升网络安全防护能力的企业而言,掌握并应用该工具,将是一个重要的战略选择。未来,随着网络安全形势的不断变化,类似工具的发展前景将更加广阔,其应用价值也将进一步凸显。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了SeaweedFS 4.30版本前存在的反射型参数注入漏洞CVE-2026-58371,探讨其攻击原理、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。
2026年07月02号 05点52分31秒 深度解析CVE-2026-58371:SeaweedFS 4.30版本前反射型参数注入漏洞及安全防护指南

本文详细分析了SeaweedFS 4.30版本前存在的反射型参数注入漏洞CVE-2026-58371,探讨其攻击原理、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。

本文详细分析了GLib中发现的CVE-2026-58014漏洞,探讨其技术细节、潜在风险以及企业级系统的防护措施,为开发者和安全专家提供实用指南。
2026年07月02号 05点52分52秒 深度解析GLib漏洞CVE-2026-58014:Off-by-One错误的安全影响与修复策略

本文详细分析了GLib中发现的CVE-2026-58014漏洞,探讨其技术细节、潜在风险以及企业级系统的防护措施,为开发者和安全专家提供实用指南。

详细分析ColdFusion 2025.9及更早版本存在的输入验证漏洞CVE-2026-48277,探讨其影响范围、攻击方式及企业应对策略,帮助用户提升系统安全防护能力。
2026年07月02号 05点53分13秒 深度解析CVE-2026-48277漏洞:ColdFusion输入验证缺陷及安全防护指南

详细分析ColdFusion 2025.9及更早版本存在的输入验证漏洞CVE-2026-48277,探讨其影响范围、攻击方式及企业应对策略,帮助用户提升系统安全防护能力。

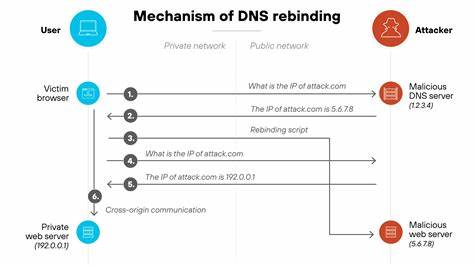
详细分析Vibe-Trading 0.1.10之前版本存在的DNS绑定重定向认证绕过漏洞,探讨其攻击机制、影响范围及企业级安全防护策略,助力用户构建更安全的交易环境。
2026年07月02号 05点53分36秒 深度解析CVE-2026-58169:Vibe-Trading DNS绑定重定向漏洞及安全防护指南

详细分析Vibe-Trading 0.1.10之前版本存在的DNS绑定重定向认证绕过漏洞,探讨其攻击机制、影响范围及企业级安全防护策略,助力用户构建更安全的交易环境。

本文详细分析了Foreman-MCP-Server中发现的CVE-2026-12112会话管理漏洞,探讨其技术细节、潜在影响及企业应对策略,帮助IT管理者和安全专家全面了解该漏洞并采取有效防护措施。
2026年07月02号 05点53分58秒 深度解析CVE-2026-12112:Foreman-MCP-Server会话管理漏洞及安全防护指南

本文详细分析了Foreman-MCP-Server中发现的CVE-2026-12112会话管理漏洞,探讨其技术细节、潜在影响及企业应对策略,帮助IT管理者和安全专家全面了解该漏洞并采取有效防护措施。

本文详细分析了GLib中发现的CVE-2026-58015漏洞,探讨其技术细节、潜在影响及企业级应对方案,帮助开发者和安全团队全面理解并有效防御此类安全威胁。
2026年07月02号 05点54分22秒 深度解析GLib漏洞CVE-2026-58015:D-Bus客户端实现中的安全风险与应对策略

本文详细分析了GLib中发现的CVE-2026-58015漏洞,探讨其技术细节、潜在影响及企业级应对方案,帮助开发者和安全团队全面理解并有效防御此类安全威胁。

本文详细分析了OpenZiti 2.0.0版本及之前存在的特权提升漏洞CVE-2026-58165,探讨其影响范围、技术细节及修复措施,为企业安全团队提供实用防护建议。
2026年07月02号 05点54分42秒 深度解析CVE-2026-58165:OpenZiti 2.0.0前特权提升漏洞详解及修复方案

本文详细分析了OpenZiti 2.0.0版本及之前存在的特权提升漏洞CVE-2026-58165,探讨其影响范围、技术细节及修复措施,为企业安全团队提供实用防护建议。