深入解析AMSI Provider:保护PowerShell的反恶意软件扫描接口
AMSI Provider是微软为增强PowerShell安全性而设计的关键组件,本文详细探讨其工作原理、应用场景及最佳实践,帮助用户全面理解这一重要的安全防护机制。
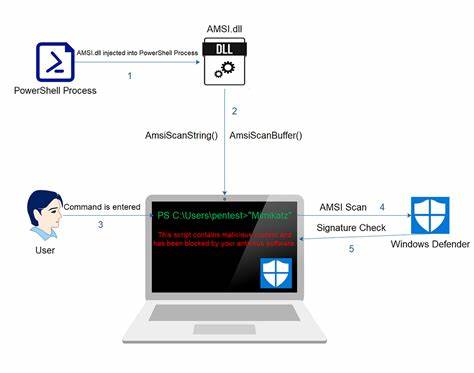
在当今网络安全形势日益复杂的背景下,PowerShell作为Windows系统中功能强大的脚本工具,同时也成为恶意软件攻击的重要目标。为了应对这一挑战,微软开发了Antimalware Scan Interface(AMSI)Provider,这一创新性的安全控制机制为PowerShell提供了额外的防护层。AMSI Provider通过实时扫描脚本内容,能够有效识别和阻止潜在的恶意代码执行,从而显著提升系统的安全性。本文将从AMSI Provider的核心功能、技术实现、应用场景以及最佳实践等多个方面进行深入探讨,帮助读者全面理解这一重要的安全防护机制。 AMSI Provider的核心功能在于其能够在PowerShell脚本执行前对内容进行实时扫描。这种预扫描机制确保了任何可能包含恶意代码的脚本在执行前都会被检测到。

AMSI Provider与Windows Defender等安全软件紧密集成,能够利用其强大的病毒库和行为分析能力,准确识别各种类型的恶意代码。这种实时扫描机制不仅提高了安全性,还减少了系统资源的消耗,因为它只在必要时才会启动扫描过程。 从技术实现的角度来看,AMSI Provider采用了模块化的设计架构。这种设计使得它能够轻松适应不同的安全软件和系统环境。AMSI Provider通过一系列API接口与PowerShell引擎进行交互,确保扫描过程的高效性和透明性。此外,AMSI Provider还支持多种扫描模式,包括静态扫描和动态扫描,以满足不同安全需求。
静态扫描适用于脚本内容的初步检查,而动态扫描则能够在脚本执行过程中实时监控其行为,从而提供更全面的安全防护。 在实际应用中,AMSI Provider的价值体现在多个方面。首先,它能够有效防止恶意脚本的执行,保护系统免受各种网络攻击。其次,AMSI Provider还能够帮助企业满足合规要求,例如PCI DSS、HIPAA等安全标准。此外,AMSI Provider还为安全团队提供了强大的工具,使其能够更高效地监控和管理PowerShell的使用情况。通过AMSI Provider,安全团队可以更好地识别和响应潜在的安全威胁,从而提高整体的安全防护能力。

为了充分发挥AMSI Provider的作用,用户需要遵循一些最佳实践。首先,确保AMSI Provider与最新版本的Windows Defender或其他支持的安全软件保持同步。其次,定期更新AMSI Provider的病毒库和扫描引擎,以确保其能够识别最新的恶意代码。此外,用户还应该定期审查PowerShell的执行策略,确保其符合组织的安全策略。最后,用户还应该定期测试AMSI Provider的扫描能力,以确保其能够有效识别和阻止潜在的恶意代码。 AMSI Provider作为微软为增强PowerShell安全性而设计的重要组件,其价值和作用将随着网络安全形势的发展而不断提升。
通过深入理解AMSI Provider的核心功能、技术实现和应用场景,用户可以更好地利用这一工具来保护其系统和数据的安全。在未来,随着AMSI Provider的持续改进和完善,它将为用户提供更加全面和高效的安全防护,从而帮助用户应对日益复杂的网络安全挑战。 。