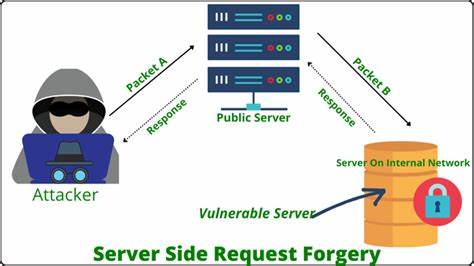
近期,安全研究人员发现了一起严重的Server-Side Request Forgery(SSRF)漏洞,编号为CVE-2026-62143。该漏洞存在于html_to_markdown库中,攻击者可以通过特定的输入绕过SSRF保护机制,从而发起恶意请求。SSRF攻击是一种常见的Web安全威胁,攻击者通过操控服务器发起请求,可能导致数据泄露、内部网络渗透甚至系统崩溃。本文将深入探讨该漏洞的技术细节、攻击原理以及如何有效防护。SSRF攻击的核心在于攻击者能够通过服务器发起请求,而非直接与目标系统交互。这种攻击方式通常利用服务器的信任关系,例如内部服务、数据库或其他敏感资源。
在CVE-2026-62143漏洞中,攻击者通过精心构造的输入绕过SSRF保护机制,使服务器发起请求到未经授权的目标。这种攻击不仅威胁数据安全,还可能导致服务器成为攻击的跳板,进一步扩大攻击面。为了理解该漏洞的严重性,我们需要回顾SSRF攻击的基本原理。SSRF攻击通常分为两种类型:直接SSRF和反射型SSRF。直接SSRF攻击中,攻击者直接控制服务器发起请求,而反射型SSRF则通过服务器反射攻击者的请求。在CVE-2026-62143中,攻击者利用了html_to_markdown库中的特定功能,通过输入特定的HTML内容,使服务器发起请求到攻击者指定的目标。
这种攻击方式不仅绕过了常规的SSRF保护机制,还可能导致服务器泄露敏感信息。为了有效防护SSRF攻击,开发者和安全团队需要采取多层次的防护措施。首先,应限制服务器发起请求的目标范围,仅允许访问白名单中的目标。其次,应实施严格的输入验证,确保用户输入的URL或请求参数符合预期格式。此外,还应监控服务器的请求行为,及时发现异常请求并采取相应措施。通过综合运用这些防护措施,可以显著降低SSRF攻击的风险。
在实际应用中,开发者还应定期更新和修补系统中的漏洞。例如,html_to_markdown库的开发者已经发布了修补程序,修复了CVE-2026-62143漏洞。用户应及时更新库版本,以确保系统的安全性。此外,还应定期进行安全审计和渗透测试,以发现和修复潜在的安全漏洞。SSRF攻击的威胁不仅限于单一系统,还可能影响整个网络环境。攻击者通过SSRF攻击可能获取内部网络的访问权限,进一步发起其他攻击。
因此,企业和组织应建立完善的安全防护体系,包括网络分段、访问控制和日志审计等措施。通过综合运用这些防护措施,可以有效防范SSRF攻击,保障系统的安全性和稳定性。综上所述,CVE-2026-62143漏洞的发现再次提醒我们,SSRF攻击仍然是Web安全领域的重要威胁。开发者和安全团队应加强对SSRF攻击的防护,采取多层次的防护措施,确保系统的安全性。通过持续的安全实践和技术更新,我们可以有效应对SSRF攻击,保障系统的安全运行。 。