深度解析CVE-2025-69134漏洞:WordPress OpenAI聊天机器人插件的未授权内容删除风险
本文详细分析了WordPress OpenAI聊天机器人插件中的CVE-2025-69134漏洞,揭示其未授权内容删除风险,并提供安全防护建议,帮助用户保护网站安全。
近期,安全研究人员发现WordPress平台上广泛使用的OpenAI聊天机器人插件存在严重安全漏洞,编号为CVE-2025-69134。该漏洞允许攻击者在未经身份验证的情况下删除网站上的任意内容,对网站数据安全构成严重威胁。本文将从漏洞成因、影响范围、攻击方式以及防护措施等多个维度,全面解析这一安全事件,帮助WordPress用户了解风险并采取有效防护措施。WordPress作为全球最受欢迎的内容管理系统之一,其生态系统中拥有大量插件扩展功能。OpenAI聊天机器人插件因其智能交互能力,成为许多网站主的首选工具。然而,该插件的CVE-2025-69134漏洞的发现,暴露了其在安全设计上的严重缺陷。

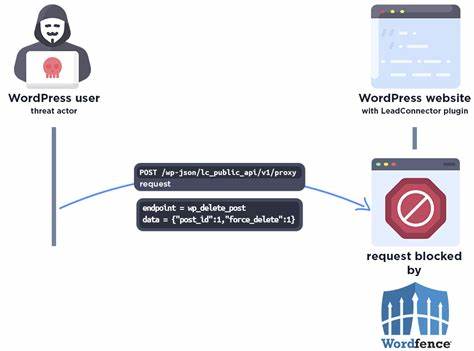
该漏洞的核心问题在于插件未正确实现身份验证机制,导致攻击者可以通过特定请求绕过安全检查,直接触发内容删除功能。从技术角度来看,该漏洞的攻击路径相对简单。攻击者只需构造特定的HTTP请求,包含特定的参数和值,即可触发插件的内容删除功能。由于插件未对请求来源进行严格验证,攻击者可以在未登录的情况下执行删除操作。这种未授权的内容删除能力,使得攻击者可以随意删除网站上的文章、页面甚至数据库中的关键信息,对网站的正常运营造成毁灭性打击。该漏洞的影响范围极其广泛。
由于WordPress的普及性,以及OpenAI聊天机器人插件的广泛使用,受影响的网站数量可能达到数百万。对于企业网站、电商平台以及个人博客来说,内容删除可能导致业务中断、客户信息泄露甚至法律纠纷。因此,及时了解并修复该漏洞,对所有使用该插件的用户至关重要。针对CVE-2025-69134漏洞,插件开发者已经发布了紧急安全更新。用户应立即更新到最新版本,以修复该漏洞。此外,用户还应采取以下额外防护措施:定期备份网站数据,确保在发生安全事件时能够快速恢复;启用网站防火墙,过滤恶意请求;定期扫描网站安全,及时发现和修复潜在漏洞。

在网络安全领域,漏洞的发现和修复是一个持续的过程。CVE-2025-69134漏洞的出现,再次提醒我们在使用第三方插件时,必须保持警惕。用户应定期检查插件更新,了解其安全性能,并采取适当的防护措施。同时,插件开发者也应加强安全开发实践,确保产品的安全性和可靠性。随着人工智能技术的广泛应用,基于AI的插件和工具将越来越多地出现在网站中。然而,AI技术的复杂性也带来了新的安全挑战。
因此,在享受AI带来的便利的同时,用户必须保持对安全风险的警惕,采取积极的防护措施,确保网站的安全和稳定运行。综上所述,CVE-2025-69134漏洞的发现和修复,为WordPress用户敲响了安全警钟。通过了解漏洞的成因和影响,采取适当的防护措施,用户可以有效降低安全风险,保护网站的数据和业务安全。在网络安全的道路上,警惕和行动是最有效的防护手段。 。