深度解析StormShield网络安全漏洞CVE-2026-8482:影响范围、修复建议与防护策略
元宇宙与虚拟现实 投资策略与投资组合管理 区块链技术
钱财 qian.cx
本文详细分析StormShield网络安全产品中发现的高危漏洞CVE-2026-8482,涵盖漏洞成因、影响范围、修复方案及企业级防护建议,帮助IT管理者全面了解并有效应对潜在安全威胁。

本文详细分析StormShield网络安全产品中发现的高危漏洞CVE-2026-8482,涵盖漏洞成因、影响范围、修复方案及企业级防护建议,帮助IT管理者全面了解并有效应对潜在安全威胁。

近期,网络安全领域再次引发关注的是StormShield公司旗下网络安全产品线中发现的严重漏洞CVE-2026-8482。该漏洞影响版本范围广泛,从4.3.0到4.3.41均受波及,涉及企业级防火墙、入侵检测系统等核心网络安全设备。本文将从技术角度深入剖析该漏洞的成因、潜在风险,并提供专业的修复建议和防护策略,帮助企业IT管理者全面了解并有效应对这一安全威胁。StormShield作为欧洲知名的网络安全解决方案提供商,其产品广泛应用于金融、政府、医疗等关键行业。CVE-2026-8482漏洞的发现,再次提醒企业在部署网络安全设备时,必须重视版本更新和漏洞管理。该漏洞的技术特征表明,攻击者可能通过特定构造的网络流量触发系统异常,进而实现权限提升或数据泄露。

回答问题即可获得报酬

尤其值得关注的是,该漏洞的利用难度相对较低,可能被广泛用于针对性攻击。在漏洞影响范围方面,StormShield官方已确认所有4.3.x系列产品均存在潜在风险。考虑到企业网络架构的复杂性,建议IT管理团队立即启动漏洞评估流程。首先,应通过官方提供的漏洞检测工具进行系统扫描,确认本地部署的设备是否受影响。其次,根据企业网络架构特点,制定分阶段的修复计划,避免因大规模更新导致的服务中断。针对该漏洞的修复方案,StormShield公司已发布了官方补丁。

企业应优先考虑升级到最新稳定版本。在升级过程中,建议采取以下预防措施:首先,在非生产环境中进行补丁测试,确保系统兼容性;其次,配置网络流量过滤规则,临时阻断可能触发漏洞的异常流量;最后,建立完善的漏洞监控机制,实时跟踪系统状态。除了技术层面的修复,企业还应从管理层面加强安全防护。首先,建立定期的漏洞扫描机制,确保所有网络设备保持最新安全状态。其次,加强员工安全意识培训,避免因人为操作错误导致的安全风险。最后,考虑部署多层次的网络安全防护体系,确保即使单一设备存在漏洞,整体网络仍能保持安全。

BC.Game Shitcode 2026:获取独家优惠和奖励

在应对类似网络安全事件时,企业应建立标准化的应急响应流程。首先,成立专项工作组,明确各部门职责;其次,制定详细的响应方案,包括漏洞评估、修复实施、影响评估等环节;最后,定期进行应急演练,确保在实际安全事件发生时能够快速有效地响应。CVE-2026-8482漏洞的发现,再次提醒企业在网络安全防护中,必须采取全面的策略。除了依赖单一安全设备,还应建立多层次的防护体系。同时,企业应加强与安全厂商的合作,及时获取安全威胁情报,提前部署防护措施。只有通过技术手段与管理措施的结合,才能有效应对日益复杂的网络安全威胁。

在未来,随着网络攻击手段的不断演进,企业面临的安全挑战将更加严峻。因此,建议企业持续投入网络安全建设,定期评估安全防护能力,确保在面对新型威胁时能够保持强大的防御能力。同时,企业应加强与行业同行的信息共享,共同应对网络安全威胁,构建更加安全的网络环境。总结来看,StormShield网络安全产品中的CVE-2026-8482漏洞,虽然技术上存在一定的修复难度,但通过采取系统化的防护措施,企业完全可以有效降低潜在风险。关键在于企业能否建立完善的安全管理体系,并持续投入安全防护资源。在数字化转型的浪潮中,网络安全已成为企业发展的基石,只有重视安全防护,才能为企业的长期稳定发展奠定坚实基础。

。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
深入解析WP Database Backup插件中的CVE-2026-9834漏洞,探讨其影响范围、攻击手段及安全防护措施,帮助WordPress站长有效保护网站数据安全。
2026年07月03号 03点25分41秒 WordPress插件WP Database Backup漏洞分析:CVE-2026-9834的安全风险与防护指南

深入解析WP Database Backup插件中的CVE-2026-9834漏洞,探讨其影响范围、攻击手段及安全防护措施,帮助WordPress站长有效保护网站数据安全。

本文详细分析了Lighthouse 1.2.12及以下版本存在的CVE-2025-58902未授权本地文件包含漏洞,探讨其技术原理、影响范围及安全防护措施,为开发者和安全从业者提供专业指导。
2026年07月03号 03点26分40秒 深度解析CVE-2025-58902:Lighthouse 1.2.12及以下版本的未授权本地文件包含漏洞分析与防护指南

本文详细分析了Lighthouse 1.2.12及以下版本存在的CVE-2025-58902未授权本地文件包含漏洞,探讨其技术原理、影响范围及安全防护措施,为开发者和安全从业者提供专业指导。

本文详细分析了Corpkit软件中存在的CVE-2025-69132漏洞,揭示了用户敏感数据泄露的风险,并提供了修复建议和安全防护措施,帮助企业用户保护数据安全。
2026年07月03号 03点27分19秒 深度解析CVE-2025-69132漏洞:Corpkit 1.0.5及以下版本用户敏感数据泄露风险

本文详细分析了Corpkit软件中存在的CVE-2025-69132漏洞,揭示了用户敏感数据泄露的风险,并提供了修复建议和安全防护措施,帮助企业用户保护数据安全。

本文详细分析了CVE-2026-14336漏洞,揭示PIA在Jenkins OIDC令牌验证中的安全缺陷,探讨其潜在风险及修复建议,帮助企业提升身份认证安全性。
2026年07月03号 03点28分54秒 深度解析CVE-2026-14336:PIA OIDC令牌验证漏洞及其安全影响

本文详细分析了CVE-2026-14336漏洞,揭示PIA在Jenkins OIDC令牌验证中的安全缺陷,探讨其潜在风险及修复建议,帮助企业提升身份认证安全性。

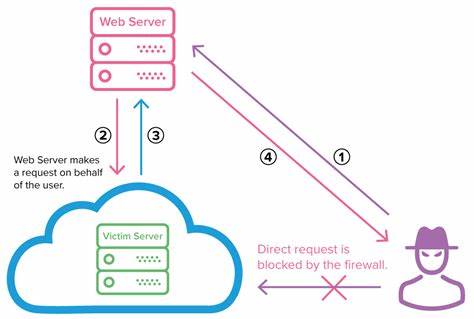
本文详细分析了liboauth2库中发现的CVE-2026-54430漏洞,探讨其对AWS应用负载均衡器的潜在影响,并提供安全防护建议。
2026年07月03号 03点29分22秒 深度解析CVE-2026-54430:liboauth2的SSRF漏洞及AWS ALB的安全风险

本文详细分析了liboauth2库中发现的CVE-2026-54430漏洞,探讨其对AWS应用负载均衡器的潜在影响,并提供安全防护建议。

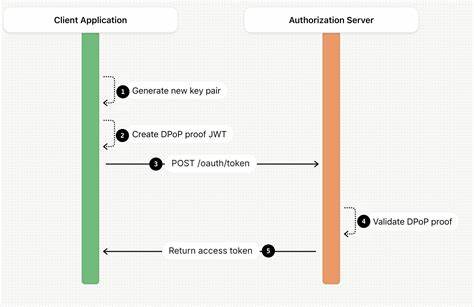
本文详细分析了liboauth2库中CVE-2026-54431漏洞的技术细节,探讨其对DPoP验证器的影响,并提供企业级安全防护建议,帮助开发者和安全团队有效应对此类OAuth2.0协议相关的安全威胁。
2026年07月03号 03点29分59秒 深度解析CVE-2026-54431漏洞:liboauth2 DPoP验证器的安全风险与应对策略

本文详细分析了liboauth2库中CVE-2026-54431漏洞的技术细节,探讨其对DPoP验证器的影响,并提供企业级安全防护建议,帮助开发者和安全团队有效应对此类OAuth2.0协议相关的安全威胁。

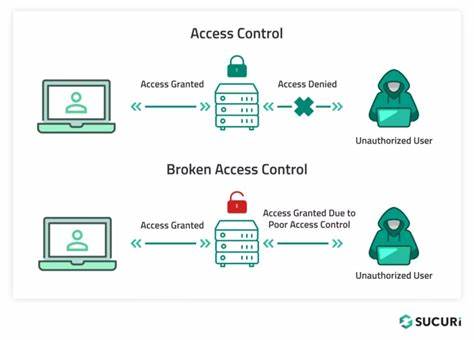
深入探讨Woostify Sites Library 1.6.2版本存在的严重安全漏洞CVE-2025-66076,分析其成因、影响及修复方案,帮助开发者和网站管理者提升安全防护能力。
2026年07月03号 03点30分28秒 揭秘CVE-2025-66076漏洞:Woostify Sites Library 1.6.2版本未授权访问控制缺陷分析

深入探讨Woostify Sites Library 1.6.2版本存在的严重安全漏洞CVE-2025-66076,分析其成因、影响及修复方案,帮助开发者和网站管理者提升安全防护能力。