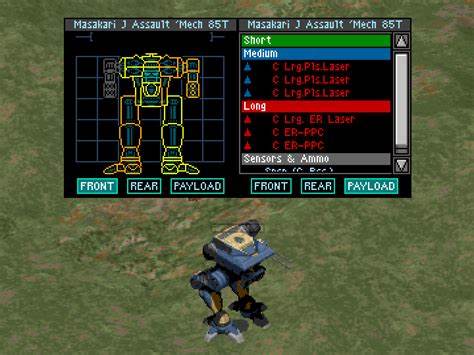
《机甲指挥官》的"左臂漏洞"修复:从游戏修补到文化传承的深度探讨
加密税务与合规 加密市场分析 投资策略与投资组合管理
钱财 qian.cx
本文深入分析《机甲指挥官》中著名的"左臂漏洞"修复过程,探讨游戏修补文化、独立开发者的创新精神以及经典游戏的现代复兴价值,为游戏爱好者和开发者提供独特视角。

本文深入分析《机甲指挥官》中著名的"左臂漏洞"修复过程,探讨游戏修补文化、独立开发者的创新精神以及经典游戏的现代复兴价值,为游戏爱好者和开发者提供独特视角。

《机甲指挥官》作为2000年代初期备受推崇的实时战略游戏,其独特的机甲战斗机制和战术深度至今仍被玩家所怀念。然而,这款游戏在发布后不久便发现了一个著名的"左臂漏洞",即部分机甲在特定情况下会出现左臂无法正常攻击的问题。这个看似微小的缺陷,却成为游戏修补文化中一个极具象征意义的案例。游戏修补文化的兴起与发展游戏修补文化的兴起可以追溯到20世纪90年代末期,随着互联网技术的普及,玩家开始自发组织起来修复游戏中的各种缺陷。这种文化不仅限于技术层面的修复,更体现了玩家对经典游戏的深厚情感和文化认同。在《机甲指挥官》的案例中,玩家社区通过多年的努力,最终成功修复了"左臂漏洞",这一过程展现了游戏修补文化的独特魅力。

回答问题即可获得报酬

修复过程中的技术挑战"左臂漏洞"的修复过程充满了技术挑战。首先,修补者需要深入理解游戏的底层代码结构,分析漏洞的具体成因。由于游戏发布已有多年,原始开发团队的代码注释和文档可能已经丢失,这使得修复工作变得异常复杂。其次,修补者需要考虑修复后对游戏平衡性的影响,确保修复后的游戏体验不会破坏原有的战术深度和乐趣。独立开发者的创新精神在《机甲指挥官》的修复过程中,独立开发者扮演了至关重要的角色。这些开发者不仅具备扎实的技术能力,更拥有对经典游戏的深刻理解和热爱。

他们通过不断尝试和优化,最终找到了修复漏洞的有效方法。这种创新精神不仅体现在技术层面,更体现在对游戏文化的传承和发展上。经典游戏的现代复兴随着游戏修补文化的发展,越来越多的经典游戏得以重见天日。这些游戏不仅为新一代玩家提供了独特的游戏体验,更成为游戏历史的重要组成部分。在《机甲指挥官》的案例中,修复后的游戏不仅保留了原有的经典元素,还通过现代技术手段优化了游戏体验,使其在当代仍具备强大的吸引力。游戏修补文化的社会意义游戏修补文化不仅具有技术价值,更具有重要的社会意义。

BC.Game Shitcode 2026:获取独家优惠和奖励

它展现了玩家社区的凝聚力和创造力,体现了对经典游戏的尊重和传承。同时,游戏修补文化也为游戏开发者提供了宝贵的反馈,帮助他们改进游戏设计和技术实现。在《机甲指挥官》的案例中,修补者的努力不仅修复了游戏中的缺陷,更为游戏的未来发展提供了新的思路。未来展望随着游戏技术的不断发展,游戏修补文化将继续发挥重要作用。未来,随着更多经典游戏的修复和复兴,游戏修补文化将成为游戏行业中不可或缺的一部分。在《机甲指挥官》的案例中,修补者的努力不仅修复了游戏中的缺陷,更为游戏的未来发展提供了新的思路。

未来,随着更多经典游戏的修复和复兴,游戏修补文化将成为游戏行业中不可或缺的一部分。结语《机甲指挥官》的"左臂漏洞"修复过程,不仅是一个技术案例,更是游戏修补文化的生动写照。它展现了玩家社区的凝聚力和创造力,体现了对经典游戏的尊重和传承。同时,这一过程也为游戏开发者提供了宝贵的反馈,帮助他们改进游戏设计和技术实现。未来,随着游戏技术的不断发展,游戏修补文化将继续发挥重要作用,为游戏行业的发展注入新的活力。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
阿尔法银行作为俄罗斯最大的私人银行,正在测试加密货币交易服务,标志着俄罗斯数字资产市场的重要发展。本文深入分析该银行的测试计划、俄罗斯的加密货币监管框架以及对全球加密货币市场的影响。
2026年07月09号 23点04分24秒 俄罗斯最大私人银行阿尔法银行测试加密货币交易:数字资产市场的新篇章

阿尔法银行作为俄罗斯最大的私人银行,正在测试加密货币交易服务,标志着俄罗斯数字资产市场的重要发展。本文深入分析该银行的测试计划、俄罗斯的加密货币监管框架以及对全球加密货币市场的影响。

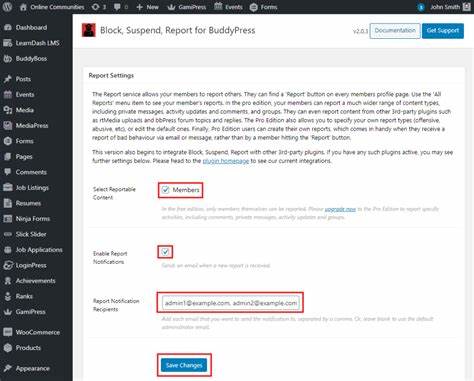
深入解析 WordPress BuddyPress 插件 The Block, Suspend, Report 的存储型 XSS 漏洞 CVE-2026-4653,探讨其攻击路径、影响范围及安全防护策略,帮助网站管理者有效应对此类安全威胁。
2026年07月09号 23点07分26秒 WordPress BuddyPress 插件漏洞 CVE-2026-4653:存储型 XSS 危害分析与防护指南

深入解析 WordPress BuddyPress 插件 The Block, Suspend, Report 的存储型 XSS 漏洞 CVE-2026-4653,探讨其攻击路径、影响范围及安全防护策略,帮助网站管理者有效应对此类安全威胁。

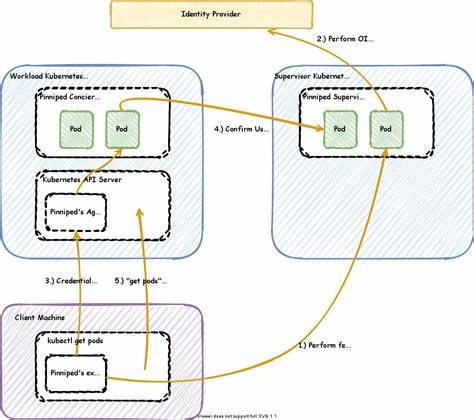
本文详细分析了Kubernetes集群认证组件Pinniped Supervisor中的CVE-2026-59269漏洞,探讨其潜在安全威胁、影响范围及企业应采取的防护措施,帮助技术人员全面理解并有效应对此类认证安全问题。
2026年07月09号 23点08分54秒 深度解析CVE-2026-59269漏洞:Pinniped Supervisor认证漏洞的安全风险与应对策略

本文详细分析了Kubernetes集群认证组件Pinniped Supervisor中的CVE-2026-59269漏洞,探讨其潜在安全威胁、影响范围及企业应采取的防护措施,帮助技术人员全面理解并有效应对此类认证安全问题。

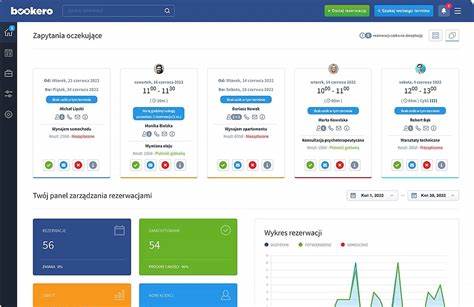
深入解析 WordPress 在线预订系统插件 Bookero.pl 的 CVE-2026-6910 漏洞,探讨其影响、攻击方式及有效防护措施,帮助网站管理员保障系统安全。
2026年07月09号 23点09分20秒 WordPress 插件 Bookero.pl 存在严重安全漏洞 CVE-2026-6910 分析与防护指南

深入解析 WordPress 在线预订系统插件 Bookero.pl 的 CVE-2026-6910 漏洞,探讨其影响、攻击方式及有效防护措施,帮助网站管理员保障系统安全。

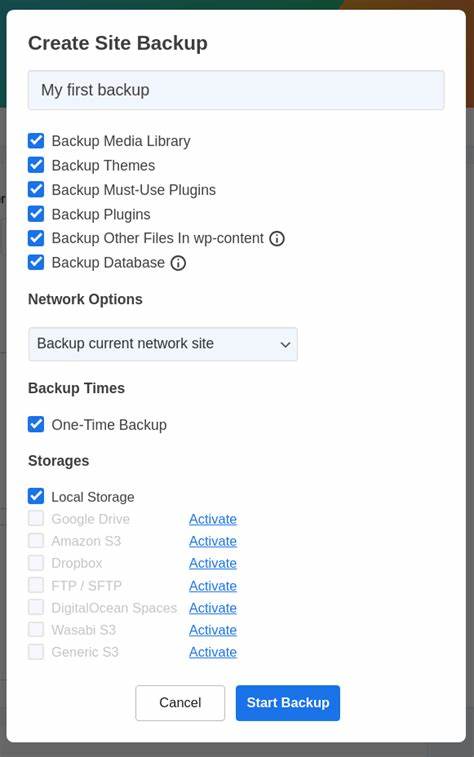
深入解析WordPress插件WP Time Capsule的CVE-2026-8996漏洞,探讨其对网站安全的潜在影响及修复建议,帮助用户保护网站数据安全。
2026年07月09号 23点09分43秒 WordPress插件WP Time Capsule存在严重漏洞CVE-2026-8996:备份与恢复系统的安全风险分析

深入解析WordPress插件WP Time Capsule的CVE-2026-8996漏洞,探讨其对网站安全的潜在影响及修复建议,帮助用户保护网站数据安全。

本文详细分析了Helix REST API中存在的CVE-2026-57111漏洞,探讨其成因、影响及安全防护措施,帮助开发者和企业提升API安全性。
2026年07月09号 23点10分15秒 深度解析CVE-2026-57111:Helix REST API的CORS漏洞及安全防护指南

本文详细分析了Helix REST API中存在的CVE-2026-57111漏洞,探讨其成因、影响及安全防护措施,帮助开发者和企业提升API安全性。

深入分析WordPress插件Token of Trust的CVE-2026-7558漏洞,探讨其影响范围、攻击方式及网站管理者应采取的安全防护措施,帮助用户保护网站免受潜在威胁。
2026年07月09号 23点10分43秒 WordPress插件漏洞CVE-2026-7558:Token of Trust身份验证插件的安全风险与防护指南

深入分析WordPress插件Token of Trust的CVE-2026-7558漏洞,探讨其影响范围、攻击方式及网站管理者应采取的安全防护措施,帮助用户保护网站免受潜在威胁。