WordPress BuddyPress 插件漏洞 CVE-2026-4653:存储型 XSS 危害分析与防护指南

行业领袖访谈 加密钱包与支付解决方案 加密市场分析
深入解析 WordPress BuddyPress 插件 The Block, Suspend, Report 的存储型 XSS 漏洞 CVE-2026-4653,探讨其攻击路径、影响范围及安全防护策略,帮助网站管理者有效应对此类安全威胁。

深入解析 WordPress BuddyPress 插件 The Block, Suspend, Report 的存储型 XSS 漏洞 CVE-2026-4653,探讨其攻击路径、影响范围及安全防护策略,帮助网站管理者有效应对此类安全威胁。

近期,WordPress 生态中备受关注的 BuddyPress 插件 The Block, Suspend, Report 被发现存在严重的存储型跨站脚本漏洞(CVE-2026-4653)。该漏洞的出现不仅威胁到使用该插件的社交网络平台,更可能导致用户数据泄露、恶意脚本执行等严重后果。作为网站管理者,深入理解该漏洞的成因、攻击方式及防护措施至关重要。本文将从漏洞技术细节、攻击场景、影响范围及安全建议等多个维度展开分析,帮助读者全面掌握应对策略。WordPress 作为全球最流行的内容管理系统之一,其生态中丰富的插件功能为用户提供了极大的便利。然而,插件的开发与维护质量参差不齐,也为网站安全埋下隐患。

回答问题即可获得报酬

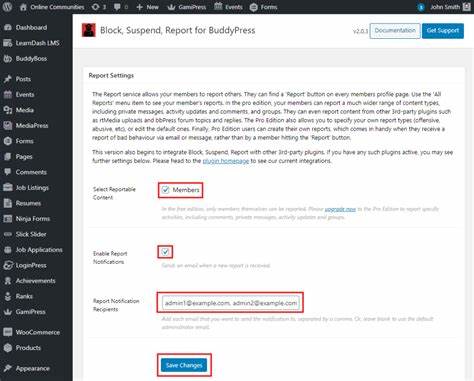
BuddyPress 作为 WordPress 的社交网络扩展工具,通过 The Block, Suspend, Report 插件为管理员提供了用户行为管理功能,包括封禁、暂停及举报等操作。然而,该插件在处理用户输入数据时存在安全漏洞,攻击者可利用该漏洞在网站中注入恶意脚本,导致存储型 XSS 攻击。存储型 XSS(Cross-Site Scripting)是一种常见的 Web 安全漏洞,其核心特点在于恶意脚本被永久存储在目标服务器上,每当用户访问受影响的页面时,脚本均会被执行。与反射型 XSS 不同,存储型 XSS 的攻击范围更广,影响更深远。攻击者通过该漏洞可窃取用户会话 cookie、篡改页面内容,甚至在用户浏览器中执行任意 JavaScript 代码。对于 BuddyPress 社交网络平台而言,此类漏洞可能导致用户隐私泄露、社交关系链被破坏,甚至引发法律纠纷。

从技术角度来看,CVE-2026-4653 漏洞的成因主要源于插件在处理用户提交的举报信息时,未对输入内容进行充分的过滤与转义。攻击者可通过精心构造的恶意代码,将其嵌入到举报内容中。当管理员或其他用户查看该举报信息时,恶意脚本便会被执行。这种攻击路径的隐蔽性较强,且难以被普通用户察觉,因此需要网站管理者采取主动防御措施。针对该漏洞的防护策略,首先建议立即更新到最新版本的插件。开发团队通常会在发现漏洞后迅速发布补丁,确保用户安全。

BC.Game Shitcode 2026:获取独家优惠和奖励

其次,网站管理者应定期扫描插件漏洞,使用专业的安全扫描工具如 Wordfence 或 Sucuri 等,及时发现并修复潜在风险。此外,启用 Web 应用防火墙(WAF)可有效阻止恶意请求,减少攻击面。对于开发者而言,在处理用户输入时,务必遵循安全编码规范,采用输入验证、输出编码等措施,确保数据安全。除了技术层面的防护,网站管理者还应加强用户安全意识教育。提醒用户避免点击可疑链接,不随意下载未知来源的文件,定期更换密码等。通过多层次的安全防护体系,可有效降低漏洞利用的风险。

同时,建立完善的安全响应机制,一旦发现异常情况,能够迅速采取行动,减少损失。WordPress 生态的安全性不仅关系到网站的正常运行,更涉及用户的隐私与数据安全。CVE-2026-4653 漏洞的出现提醒我们,插件安全管理不可忽视。通过技术防护与用户教育相结合的方式,可构建更加安全的网络环境。希望本文的分析能为读者提供有价值的参考,助力网站安全防护工作的开展。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励 carechain.online 捐赠平台

下一步
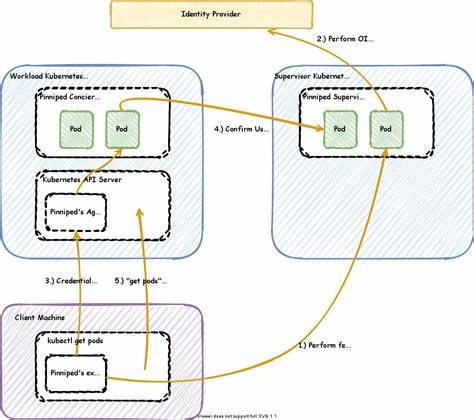
本文详细分析了Kubernetes集群认证组件Pinniped Supervisor中的CVE-2026-59269漏洞,探讨其潜在安全威胁、影响范围及企业应采取的防护措施,帮助技术人员全面理解并有效应对此类认证安全问题。
2026年07月09号 23点08分54秒 深度解析CVE-2026-59269漏洞:Pinniped Supervisor认证漏洞的安全风险与应对策略

本文详细分析了Kubernetes集群认证组件Pinniped Supervisor中的CVE-2026-59269漏洞,探讨其潜在安全威胁、影响范围及企业应采取的防护措施,帮助技术人员全面理解并有效应对此类认证安全问题。

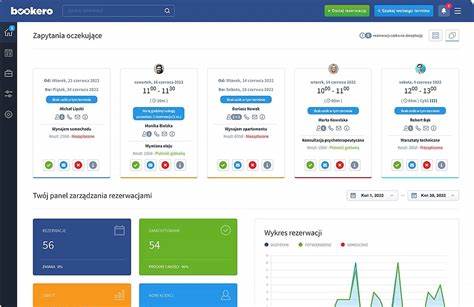
深入解析 WordPress 在线预订系统插件 Bookero.pl 的 CVE-2026-6910 漏洞,探讨其影响、攻击方式及有效防护措施,帮助网站管理员保障系统安全。
2026年07月09号 23点09分20秒 WordPress 插件 Bookero.pl 存在严重安全漏洞 CVE-2026-6910 分析与防护指南

深入解析 WordPress 在线预订系统插件 Bookero.pl 的 CVE-2026-6910 漏洞,探讨其影响、攻击方式及有效防护措施,帮助网站管理员保障系统安全。

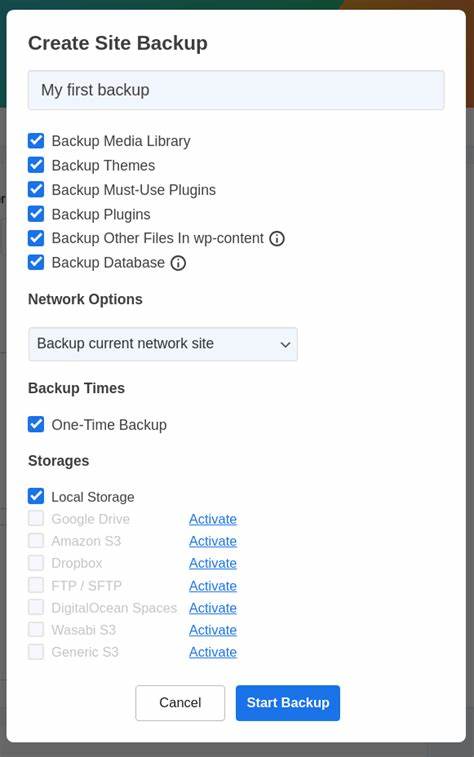
深入解析WordPress插件WP Time Capsule的CVE-2026-8996漏洞,探讨其对网站安全的潜在影响及修复建议,帮助用户保护网站数据安全。
2026年07月09号 23点09分43秒 WordPress插件WP Time Capsule存在严重漏洞CVE-2026-8996:备份与恢复系统的安全风险分析

深入解析WordPress插件WP Time Capsule的CVE-2026-8996漏洞,探讨其对网站安全的潜在影响及修复建议,帮助用户保护网站数据安全。

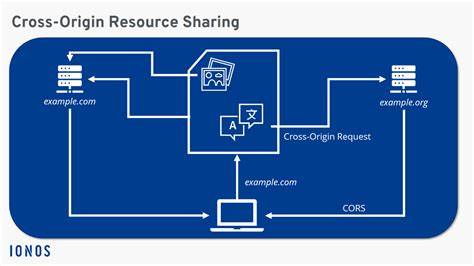
本文详细分析了Helix REST API中存在的CVE-2026-57111漏洞,探讨其成因、影响及安全防护措施,帮助开发者和企业提升API安全性。
2026年07月09号 23点10分15秒 深度解析CVE-2026-57111:Helix REST API的CORS漏洞及安全防护指南

本文详细分析了Helix REST API中存在的CVE-2026-57111漏洞,探讨其成因、影响及安全防护措施,帮助开发者和企业提升API安全性。

深入分析WordPress插件Token of Trust的CVE-2026-7558漏洞,探讨其影响范围、攻击方式及网站管理者应采取的安全防护措施,帮助用户保护网站免受潜在威胁。
2026年07月09号 23点10分43秒 WordPress插件漏洞CVE-2026-7558:Token of Trust身份验证插件的安全风险与防护指南

深入分析WordPress插件Token of Trust的CVE-2026-7558漏洞,探讨其影响范围、攻击方式及网站管理者应采取的安全防护措施,帮助用户保护网站免受潜在威胁。

深入分析WordPress插件Popup Maker的CVE-2026-8848漏洞,探讨其影响范围、潜在威胁及网站管理者应采取的安全防护措施,帮助用户保护网站免受恶意攻击。
2026年07月09号 23点11分03秒 揭秘WordPress插件漏洞CVE-2026-8848:Popup Maker的安全风险与应对策略

深入分析WordPress插件Popup Maker的CVE-2026-8848漏洞,探讨其影响范围、潜在威胁及网站管理者应采取的安全防护措施,帮助用户保护网站免受恶意攻击。

本文详细分析了CVE-2026-33390漏洞的成因、影响范围及修复方案,并提供企业级安全防护建议,帮助读者全面了解该权限分配漏洞的风险与应对策略。
2026年07月09号 23点11分26秒 深度解析CVE-2026-33390:同步服务中的权限分配漏洞及安全防护指南

本文详细分析了CVE-2026-33390漏洞的成因、影响范围及修复方案,并提供企业级安全防护建议,帮助读者全面了解该权限分配漏洞的风险与应对策略。