随着WordPress生态系统的不断扩展,第三方插件的安全性问题日益受到关注。近期发现的CVE-2026-57754漏洞,揭示了Livemesh Addons for WPBakery Page Builder中存在的贡献者级别的跨站脚本(XSS)风险。这一漏洞不仅可能导致站点数据泄露,还可能被恶意利用进行更深层次的攻击。本文将从漏洞成因、影响范围、修复方案以及预防措施等多个维度进行深入探讨,为WordPress站点管理者提供全面的安全防护指南。WPBakery Page Builder作为WordPress最受欢迎的页面构建工具之一,其扩展插件Livemesh Addons为用户提供了丰富的功能增强。然而,任何软件都可能存在安全漏洞,CVE-2026-57754的发现正是对这一现实的再次验证。

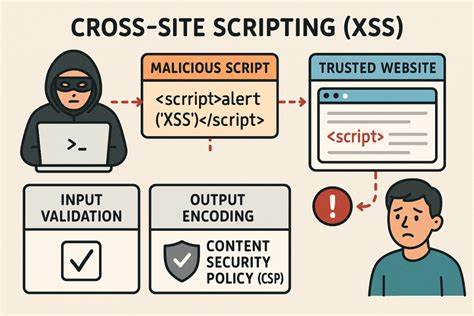
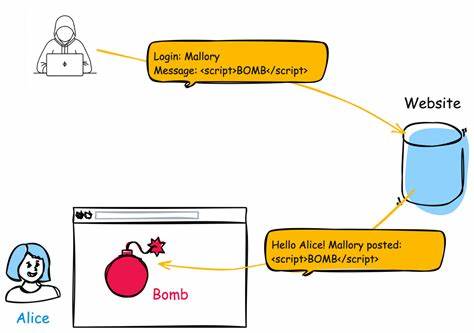
该漏洞允许具有贡献者权限的用户通过特定方式注入恶意脚本,从而影响站点的正常运行。这种攻击方式通常不需要高级权限,因此风险较高。从技术角度来看,CVE-2026-57754漏洞的核心在于输入验证的缺失。在Livemesh Addons的某些功能模块中,未能对用户提交的数据进行充分的过滤和验证,导致恶意脚本得以执行。这种漏洞的典型表现是,当贡献者在特定字段中输入恶意代码时,这些代码会被直接渲染到页面上,从而影响访问该页面的所有用户。漏洞的影响范围可能超出想象。
首先,攻击者可以通过XSS漏洞窃取用户会话信息,包括登录凭证和个人数据。其次,恶意脚本可能被用于进一步攻击,例如下载恶意软件、窃取数据库内容或执行其他恶意操作。对于企业级WordPress站点来说,这种漏洞可能导致严重的商业损失和声誉受损。针对CVE-2026-57754漏洞,开发团队已经发布了修复版本。用户应立即更新到最新版本,以确保站点安全。此外,还应采取以下预防措施:定期扫描插件漏洞、限制贡献者权限、启用Web应用防火墙(WAF)等。

通过多层次的安全防护,可以有效降低XSS攻击的风险。在WordPress生态系统中,安全始终是一个需要持续关注的课题。CVE-2026-57754漏洞的发现和修复,为我们提供了宝贵的经验教训。站点管理者应保持警惕,定期检查插件更新,并采取适当的安全措施,以确保站点的稳定运行和数据安全。只有通过全面的安全防护,才能在享受WordPress带来的便利的同时,有效抵御各种网络威胁。 。