本文详细分析了WPIDE文件管理器中发现的CVE-2026-57766未经身份验证的CSRF漏洞,探讨其影响范围、攻击机制及安全防护措施,帮助WordPress用户提升网站安全性。
近期,安全研究人员在WPIDE文件管理器插件中发现了一个严重的安全漏洞,编号为CVE-2026-57766。该漏洞属于未经身份验证的跨站请求伪造(CSRF)漏洞,可能导致攻击者在未获取用户凭证的情况下执行恶意操作。作为WordPress生态系统中广泛使用的文件管理工具,WPIDE的安全性直接影响着数百万网站的数据安全。本文将从漏洞的技术细节、潜在影响、攻击演示到防护措施进行全面解析,帮助网站管理员和开发者及时应对这一安全威胁。WPIDE文件管理器作为WordPress插件,主要功能包括文件上传、下载、编辑和管理。其强大的功能使其成为许多网站管理员的首选工具。
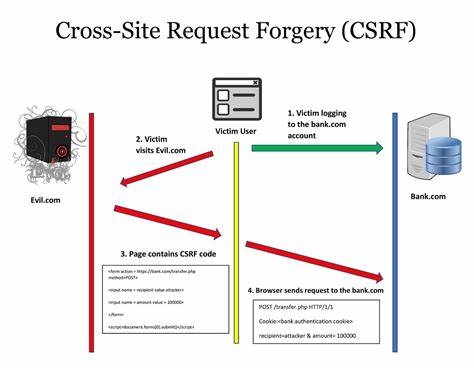
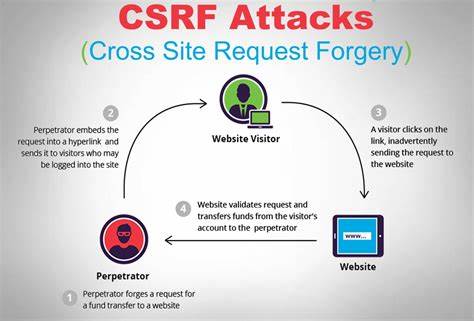
然而,CVE-2026-57766漏洞的存在,使得攻击者可以通过精心构造的请求,绕过身份验证机制,执行文件上传、删除等敏感操作。这种攻击不需要用户登录,只需诱导用户访问恶意链接即可触发。从技术角度来看,该漏洞的核心问题在于WPIDE插件在处理请求时未正确验证请求来源。攻击者可以构造包含恶意参数的请求,使得服务器误认为这些请求来自合法用户。例如,攻击者可以通过嵌入恶意脚本的网页,诱导管理员访问该页面,从而执行文件删除或恶意代码上传等操作。这种攻击方式隐蔽且难以追踪,给网站安全带来了严重威胁。
CVE-2026-57766漏洞的影响范围广泛。首先,它可能导致敏感文件泄露,包括配置文件、数据库备份等。其次,攻击者可以通过上传恶意文件实现后门入侵,进一步控制整个网站。此外,由于WPIDE插件常用于管理文件,攻击者还可以通过该漏洞执行任意命令,对服务器造成毁灭性打击。因此,及时修补该漏洞对于保障网站安全至关重要。为了防范此类攻击,网站管理员应采取以下措施。
首先,确保WPIDE插件及时更新到最新版本,开发者通常会在发现漏洞后发布安全补丁。其次,启用WordPress的CSRF防护机制,例如使用非ce插件或自定义代码添加请求验证。此外,限制文件管理器的访问权限,仅允许授权用户操作敏感文件。最后,定期备份网站数据,以防万一发生攻击时能够快速恢复。除了技术防护措施,网站管理员还应提高安全意识。避免访问可疑链接,尤其是来自未知来源的请求。
定期审查网站日志,发现异常行为及时处理。通过多层次的防护策略,可以有效降低CSRF攻击的风险,保障网站的安全稳定运行。CVE-2026-57766漏洞的发现再次提醒我们,网站安全需要持续关注和主动防护。作为WordPress用户,应定期检查插件和主题的安全性,及时应对新发现的漏洞。通过技术手段和安全意识的结合,可以构建更加安全的网站环境,抵御各种网络威胁。 。