WordPress插件Simple JWT Login存在严重漏洞CVE-2026-14262:安全分析与应对指南
深入解析WordPress Simple JWT Login插件的CVE-2026-14262漏洞,探讨其安全影响、攻击方式及防护措施,帮助网站管理员保护系统安全。
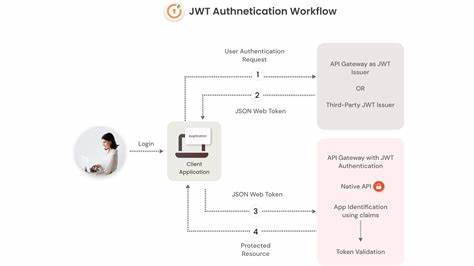
WordPress作为全球最受欢迎的内容管理系统之一,其生态系统中丰富的插件为用户提供了极大的便利。然而,插件的安全性问题也成为黑客攻击的重要目标。近期,安全研究人员发现WordPress插件Simple JWT Login存在严重漏洞CVE-2026-14262,这一漏洞可能导致网站数据泄露、未经授权的访问甚至完全控制。本文将从漏洞的技术细节、潜在影响、攻击方式以及防护措施等多个角度进行深入分析,帮助WordPress网站管理员了解风险并采取有效的安全防护措施。Simple JWT Login插件的主要功能是允许用户通过JSON Web Token(JWT)在REST端点进行身份验证。JWT是一种基于令牌的认证机制,广泛应用于API安全中。

然而,该插件在实现过程中存在设计缺陷,导致攻击者可以绕过正常的认证流程,直接获取敏感信息或执行恶意操作。CVE-2026-14262漏洞的核心问题在于插件未能正确验证JWT的签名和有效性,使得攻击者可以伪造有效的令牌,从而获得系统的访问权限。从技术角度来看,该漏洞的攻击方式主要包括令牌伪造和会话劫持。攻击者可以通过分析插件的认证流程,构造特定的JWT令牌,绕过服务器端的验证机制。由于插件未能正确验证令牌的签名,攻击者可以轻松生成伪造的令牌,并以合法用户的身份访问受保护的资源。此外,攻击者还可以利用该漏洞劫持用户的会话,获取用户的敏感信息,甚至执行恶意操作。
CVE-2026-14262漏洞的影响范围广泛,涉及所有使用Simple JWT Login插件的WordPress网站。由于WordPress的广泛使用,该漏洞可能影响数百万个网站。攻击者可以利用该漏洞获取网站的管理员权限,进而控制整个网站。此外,攻击者还可以利用该漏洞窃取用户的个人信息,包括用户名、密码、电子邮件等敏感数据。对于电子商务网站,攻击者甚至可以利用该漏洞进行支付欺诈,导致财务损失。为了应对CVE-2026-14262漏洞,WordPress网站管理员应采取以下防护措施。

首先,立即更新Simple JWT Login插件到最新版本,确保使用的是经过安全修复的版本。其次,定期检查插件的安全性,确保没有其他潜在的漏洞。此外,网站管理员还应启用双因素认证(2FA),增加认证的安全性。最后,定期备份网站数据,以防止数据丢失或被篡改。除了技术防护措施,网站管理员还应加强安全意识,定期进行安全审计和渗透测试,确保网站的安全性。此外,网站管理员还应关注安全社区的动态,及时了解最新的安全威胁和漏洞信息。
通过采取综合的安全防护措施,WordPress网站管理员可以有效降低CVE-2026-14262漏洞带来的风险,保护网站的安全。CVE-2026-14262漏洞的发现和修复,再次提醒我们WordPress插件的安全性问题不容忽视。作为网站管理员,我们应时刻保持警惕,采取积极的安全防护措施,确保网站的安全性。通过不断学习和实践,我们可以更好地应对各种安全威胁,保护网站和用户的安全。 。