WordPress插件Starboard Suite Reservation Calendars存在严重漏洞CVE-2025-13968:安全分析与应对措施
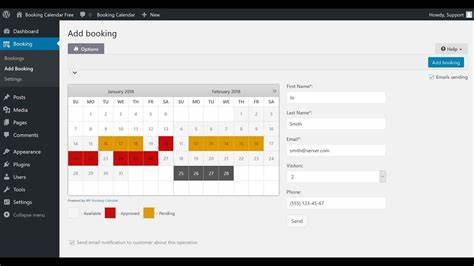
近期,WordPress生态系统中发现了一起严重的安全漏洞,涉及广泛使用的预订日历插件Starboard Suite Reservation Calendars。该漏洞被编号为CVE-2025-13968,属于存储型注入攻击(Stored Cross-Site Scripting, Stored XSS)类型,可能对使用该插件的网站造成严重安全威胁。本文将从漏洞的技术特征、潜在影响、攻击演示、修复方案以及预防措施等多个维度进行详细分析,为网站管理者提供全面的安全指南。WordPress作为全球最受欢迎的内容管理系统之一,其生态系统中的插件数量庞大,功能丰富。Starboard Suite Reservation Calendars作为一款专为预订管理设计的插件,广泛应用于酒店、旅游、教育等多个行业的网站。然而,任何软件都可能存在安全缺陷,而CVE-2025-13968的发现正是对这一现实的再次提醒。
该漏洞的核心在于插件在处理用户输入数据时未能进行充分的过滤和验证,导致攻击者可以通过特定方式注入恶意脚本代码,这些代码将被永久存储在服务器上,并在后续访问时被执行。从技术角度来看,存储型XSS攻击的危害性远超传统的反射型XSS。攻击者通过注入的恶意脚本可以窃取用户会话信息、篡改网站内容、重定向用户到恶意网站,甚至在某些情况下实现服务器端的命令执行。对于使用Starboard Suite Reservation Calendars插件的网站,这种攻击可能导致预订系统数据泄露、用户信息被窃取,进而造成严重的商业损失和法律风险。为了帮助网站管理者更好地理解这一漏洞,我们可以通过一个简单的攻击场景来演示其运作机制。假设攻击者在预订表单中提交包含恶意JavaScript代码的输入,由于插件未能有效过滤这些输入,代码将被存储在数据库中。
当其他用户访问该预订页面时,恶意脚本将被自动加载并执行,攻击者可以通过这种方式窃取用户的Cookie信息,进而实现身份冒充。面对这种严重的安全威胁,网站管理者应当采取以下应对措施。首先,立即更新到插件开发者发布的最新版本,确保已修复该漏洞。其次,定期对网站进行安全扫描,及时发现并修复潜在的安全问题。此外,还可以考虑部署Web应用防火墙(WAF)等安全工具,提供额外的防护层。对于已经遭受攻击的网站,应当立即清理受污染的数据,并重置所有用户的会话信息。
除了技术层面的防护措施,网站管理者还应当加强安全意识,定期对团队成员进行安全培训。了解常见的Web安全威胁和攻击手段,可以帮助管理者更好地识别和应对潜在的安全风险。同时,建立完善的安全响应机制,确保在发现安全事件时能够迅速有效地采取行动。WordPress生态系统的安全性不仅取决于核心系统的稳定性,更依赖于插件和主题的安全实践。作为网站管理者,我们有责任保持对安全漏洞的关注,及时更新软件,并采取必要的防护措施。CVE-2025-13968的发现再次提醒我们,网络安全是一个持续的过程,需要我们不断学习和改进。
通过共同努力,我们可以构建一个更加安全的WordPress生态系统,为用户提供更加可靠的网站体验。在结束本文之前,我们想强调的是,安全漏洞的发现和修复是一个持续的过程。作为网站管理者,保持警惕和积极应对是应对各种安全威胁的关键。希望通过本文的分析,能够帮助更多的网站管理者了解CVE-2025-13968漏洞的危害,并采取有效的防护措施,确保网站的安全运行。 。