深度解析CVE-2026-54431漏洞:liboauth2 DPoP验证器的安全风险与应对策略

加密骗局与安全
钱财 qian.cx
分享: Telegram X
本文详细分析了liboauth2库中CVE-2026-54431漏洞的技术细节,探讨其对DPoP验证机制的影响,并提供企业级应用的安全防护建议。

本文详细分析了liboauth2库中CVE-2026-54431漏洞的技术细节,探讨其对DPoP验证机制的影响,并提供企业级应用的安全防护建议。

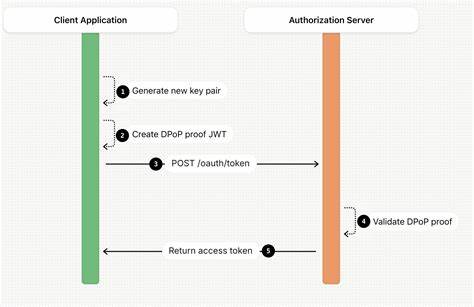
近期,安全研究人员发现liboauth2库中存在一个严重的安全漏洞,编号为CVE-2026-54431。该漏洞影响到Demonstrating Proof-of-Possession(DPoP)验证器,可能导致认证系统被恶意利用。本文将从漏洞的技术本质、潜在影响、修复方案以及企业应用的安全防护策略等多个维度进行深入探讨,为技术人员和安全管理者提供全面的参考。liboauth2作为一个广泛使用的OAuth2.0库,在众多企业级应用中扮演着重要的认证中间件角色。其DPoP验证器的主要功能是确保客户端在请求访问令牌时,能够证明其拥有特定的密钥材料。然而,CVE-2026-54431漏洞的存在,使得验证器在处理特定类型的证明时存在逻辑缺陷,可能被攻击者绕过安全检查。

回答问题即可获得报酬

从技术角度来看,该漏洞的核心问题在于验证器在处理DPoP证明时,未能正确验证密钥的所有权。攻击者可以通过构造特定的请求包,使验证器误认为其拥有有效的密钥材料,从而获得非法访问权限。这种攻击方式不仅威胁到单个应用的安全,还可能影响整个OAuth2.0认证链条的完整性。针对该漏洞,liboauth2官方已经发布了紧急补丁。建议所有使用该库的企业立即升级到最新版本。在升级过程中,应特别注意对现有认证流程的兼容性测试,确保补丁部署不会影响正常业务运行。

此外,企业还应加强对OAuth2.0认证流程的监控,建立完善的漏洞响应机制,以应对类似安全事件。除了技术层面的修复,企业还应从安全架构的角度进行全面评估。考虑到DPoP验证器在认证流程中的关键地位,建议企业采用多因素认证(MFA)等增强措施,降低单一验证机制被攻击的风险。同时,定期进行安全审计和渗透测试,确保整个认证系统的健壮性。在应用层面,开发者应遵循安全编码最佳实践,确保在处理认证相关数据时,能够正确验证所有必要的安全属性。特别是在处理DPoP证明时,应严格遵循OAuth2.0协议的规范要求,避免出现验证逻辑上的漏洞。

BC.Game Shitcode 2026:获取独家优惠和奖励

CVE-2026-54431漏洞的出现,再次提醒我们在构建安全系统时,必须注重每一个细节的完整性。认证系统作为信息安全的第一道防线,其安全性直接关系到整个企业的数据安全。因此,企业应将安全作为核心战略,建立完善的安全治理框架,确保在技术、流程和管理等多个层面都能有效应对各类安全威胁。随着云计算和移动互联网的快速发展,OAuth2.0认证协议的应用场景日益广泛。然而,这种广泛应用也带来了更高的安全风险。企业在部署认证系统时,必须保持高度警惕,定期更新安全补丁,并持续关注行业内的安全动态。

只有通过不断的技术升级和安全实践,才能有效保障企业的信息安全。在未来,随着量子计算和人工智能等新技术的兴起,认证系统的安全挑战将更加复杂。企业应未雨绸缪,提前布局下一代安全技术,如基于生物特征的认证、零信任架构等,以应对日益严峻的网络安全威胁。同时,加强安全人才的培养和团队建设,确保企业在面对复杂安全环境时,能够具备足够的应对能力。综上所述,CVE-2026-54431漏洞的发现和修复,为我们提供了一个重要的安全案例。它不仅揭示了liboauth2库在DPoP验证器中的潜在风险,也提醒我们在构建安全系统时,必须注重细节和全面性。

企业应以此为契机,全面提升安全意识,优化安全架构,确保在快速发展的数字化时代,能够有效保障企业的信息安全和业务连续性。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
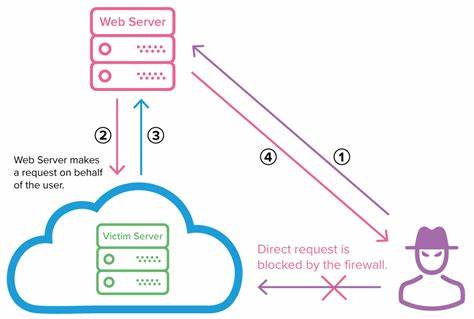
详细分析liboauth2库中发现的CVE-2026-54430漏洞,探讨其对AWS Application Load Balancer的潜在影响及安全防护策略
2026年07月02号 23点16分56秒 深度解析CVE-2026-54430:liboauth2的SSRF漏洞及AWS ALB相关风险

详细分析liboauth2库中发现的CVE-2026-54430漏洞,探讨其对AWS Application Load Balancer的潜在影响及安全防护策略

探讨AI技术在加密货币安全领域的应用,特别是Claude Mythos 5模型如何通过先进的算法和机器学习能力,显著提升软件漏洞检测效率和准确性,为区块链生态带来新的安全保障。
2026年07月02号 23点21分55秒 AI与加密货币安全:Claude Mythos 5如何重塑软件漏洞检测

探讨AI技术在加密货币安全领域的应用,特别是Claude Mythos 5模型如何通过先进的算法和机器学习能力,显著提升软件漏洞检测效率和准确性,为区块链生态带来新的安全保障。

Vite+ Beta 版本正式发布,整合了 Vite、Vitest、Rolldown 等顶级工具,为开发者提供一站式高效开发体验。探索其核心优势、实践案例及未来发展方向。
2026年07月02号 23点23分58秒 Vite+ Beta 发布:重塑现代前端开发体验的全新工具链

Vite+ Beta 版本正式发布,整合了 Vite、Vitest、Rolldown 等顶级工具,为开发者提供一站式高效开发体验。探索其核心优势、实践案例及未来发展方向。

作为长期使用谷歌服务的用户,我被迫与这家曾经备受尊敬的科技巨头告别。本文深入探讨谷歌管理层在商业利益与道德责任之间的失衡,揭示其决策背后的深层问题,并反思科技公司在数字时代的社会责任。
2026年07月02号 23点27分27秒 告别谷歌:管理层失去道德指南针的沉重抉择

作为长期使用谷歌服务的用户,我被迫与这家曾经备受尊敬的科技巨头告别。本文深入探讨谷歌管理层在商业利益与道德责任之间的失衡,揭示其决策背后的深层问题,并反思科技公司在数字时代的社会责任。

探讨谷歌管理层在商业决策中的道德困境,分析其对员工、用户和社会的影响,以及科技行业面临的伦理挑战
2026年07月02号 23点28分10秒 告别谷歌:管理层失去道德指南针的深层反思

探讨谷歌管理层在商业决策中的道德困境,分析其对员工、用户和社会的影响,以及科技行业面临的伦理挑战

近期微软修复了Outlook中Copilot按钮消失的漏洞,本文深入分析该问题的影响、修复过程及背后的技术细节,帮助用户更好地理解AI辅助工具在办公软件中的应用。
2026年07月02号 23点29分37秒 微软修复Outlook Copilot按钮消失的漏洞:用户体验与技术背后的故事

近期微软修复了Outlook中Copilot按钮消失的漏洞,本文深入分析该问题的影响、修复过程及背后的技术细节,帮助用户更好地理解AI辅助工具在办公软件中的应用。

探讨2026年科技行业离职潮背后的深层原因,分析程序员选择离职的动机与未来职业发展趋势,为科技从业者提供职业规划建议。
2026年07月02号 23点30分50秒 2026年7月科技行业离职潮:程序员的选择与反思

探讨2026年科技行业离职潮背后的深层原因,分析程序员选择离职的动机与未来职业发展趋势,为科技从业者提供职业规划建议。