详细分析liboauth2库中发现的CVE-2026-54430漏洞,探讨其对AWS Application Load Balancer的潜在影响及安全防护策略
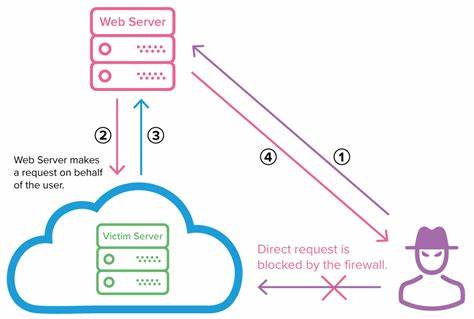
近期安全研究人员发现liboauth2库存在严重的Server-Side Request Forgery(SSRF)漏洞,编号为CVE-2026-54430。该漏洞主要出现在oauth2_jose_jwks_aws_alb模块中,可能对使用AWS Application Load Balancer(ALB)的系统构成重大安全威胁。本文将从漏洞成因、影响范围、攻击场景以及防护措施等多个维度进行深入分析,帮助开发者和安全工程师全面了解这一安全问题并采取有效应对策略。liboauth2作为一个广泛使用的OAuth2认证库,其安全性直接影响到依赖它的各类应用系统。CVE-2026-54430漏洞的核心在于其处理JWKS(JSON Web Key Set)时存在的输入验证不足问题。攻击者可以通过精心构造的请求绕过安全检查,诱导服务器发起内部请求,从而实现SSRF攻击。

这种攻击方式特别危险,因为它可能被用于访问内部网络资源、获取敏感数据,甚至成为进一步攻击的跳板。在AWS环境中,ALB作为常用的负载均衡服务,其配置和管理通常涉及复杂的认证流程。liboauth2库在处理AWS ALB相关的JWKS时,如果未正确验证请求来源和内容,就可能成为攻击者的突破口。研究表明,该漏洞在特定配置下可以被利用来绕过AWS的安全机制,直接访问受保护的后端服务。从技术角度来看,CVE-2026-54430漏洞的成因主要包括三个方面。首先是输入验证的缺失,库在处理JWKS时未对关键参数进行严格的格式和来源验证。
其次是安全边界的模糊,在处理AWS ALB相关请求时未明确区分内部和外部请求。最后是错误处理机制的不足,未能有效拦截和记录异常请求。这些技术缺陷共同构成了漏洞的基础。该漏洞的影响范围可能超出预期。除了直接使用liboauth2库的应用,任何依赖AWS ALB进行认证的系统都可能间接受到影响。特别是那些依赖JWT(JSON Web Token)进行身份验证的服务,其安全性可能被严重削弱。

攻击者可以利用这个漏洞获取敏感令牌,进而实现身份冒用和数据窃取。在云原生环境中,这种攻击可能对多租户架构构成特别的威胁。为了有效防护CVE-2026-54430漏洞,建议采取以下措施。首先,立即更新liboauth2库到最新版本,确保使用修复了该漏洞的版本。其次,在处理JWKS时增加额外的验证步骤,特别是对请求来源和内容进行严格检查。此外,应定期审计和测试认证流程,确保所有安全边界都得到正确配置。
对于AWS ALB的使用,建议启用所有可用的安全功能,如请求签名和IP白名单。在应急响应方面,发现漏洞后应立即隔离受影响的系统,并进行全面的日志分析,以确定是否已遭受攻击。同时,应通知相关利益方,包括客户和合作伙伴,确保所有相关方都采取必要的防护措施。长期来看,建议建立更健全的安全开发流程,确保所有依赖的第三方库都经过严格的安全评估。CVE-2026-54430漏洞的发现再次提醒我们,在云计算和API安全领域,任何看似微小的漏洞都可能演变成严重的安全事件。开发者和安全团队需要保持高度警惕,定期更新依赖库,并采用防御性编程原则。
同时,云服务提供商也应加强对第三方库的安全审查,确保其生态系统的整体安全性。随着云原生架构的普及,SSRF等攻击类型可能会变得更加常见。因此,建议企业建立专门的云安全团队,定期进行渗透测试和安全评估。此外,应加强员工的安全意识培训,确保所有团队成员都了解常见的攻击手法和防护措施。通过综合的安全策略,可以有效降低云环境中的安全风险。在未来,随着安全技术的发展,可能会出现更多针对OAuth2和JWT的攻击变种。
因此,持续的安全研究和威胁情报共享至关重要。企业应积极参与安全社区,分享经验和知识,共同提升整个行业的安全水平。只有通过协作和创新,才能有效应对不断演变的网络安全威胁。CVE-2026-54430漏洞的发现和修复,为我们提供了宝贵的经验教训。它提醒我们在设计和实现认证系统时,必须严格遵循安全最佳实践。同时,也展示了云安全领域的复杂性和挑战性。
通过持续的学习和改进,我们可以建立更安全、更可靠的云计算环境,为用户提供更好的服务保障。 。