本文详细分析了Google Chrome for iOS版本中存在的CVE-2026-14128安全漏洞,探讨其影响范围、技术细节及用户如何保护自身数据安全,为iOS用户提供全面的安全防护建议。
近期,Google Chrome for iOS版本被发现存在一个严重的安全漏洞,编号为CVE-2026-14128。该漏洞涉及不当的实现问题,可能导致用户数据泄露或恶意攻击。本文将从漏洞的技术细节、影响范围、修复方案以及用户如何保护自身安全等多个角度进行深入分析,帮助iOS用户全面了解这一安全事件,并采取相应的防护措施。Chrome for iOS作为全球最受欢迎的浏览器之一,其安全性直接关系到数百万用户的隐私和数据安全。CVE-2026-14128的发现揭示了即使是顶级科技公司的产品也可能存在安全漏洞。该漏洞的核心问题在于Chrome for iOS在处理特定类型的网络请求时,存在不当的实现方式,导致攻击者可能利用这一漏洞绕过安全机制,获取用户敏感信息或执行恶意操作。
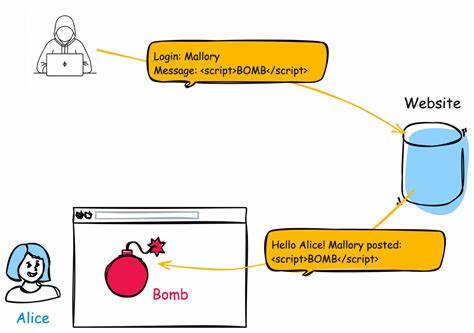
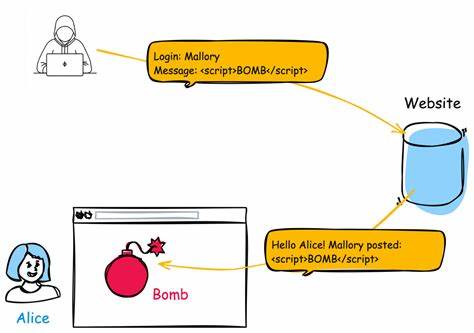
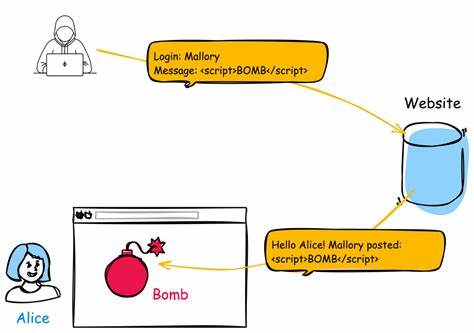
从技术角度来看,CVE-2026-14128的漏洞主要涉及浏览器内核对请求头的处理逻辑。在正常情况下,浏览器会对用户发起的网络请求进行严格的安全检查,确保数据传输的完整性和机密性。然而,由于实现上的缺陷,攻击者可能通过精心构造的请求,使得浏览器忽略了某些安全检查步骤,从而实现未经授权的数据访问或操作。该漏洞的影响范围涵盖了所有使用Chrome for iOS版本低于150的用户。这意味着大量用户可能面临潜在的安全风险。攻击者可以利用这一漏洞执行跨站脚本攻击(XSS)、会话劫持或数据窃取等恶意行为。
更为严重的是,由于iOS设备普遍用于处理个人和商业敏感信息,漏洞的影响可能远超预期。为了应对这一安全威胁,Google迅速推出了修复版本,建议所有用户立即更新至最新版本。更新过程简单,用户只需打开App Store,检查Chrome for iOS是否有可用更新,并点击更新按钮即可完成。此外,用户还可以通过以下措施进一步提升安全性:定期清理浏览器缓存和历史记录,避免访问可疑网站,启用浏览器的安全功能如安全浏览模式。除了技术层面的修复,用户还应提高安全意识。例如,定期检查浏览器插件和扩展的安全性,避免安装来源不明的插件。
同时,建议用户启用双因素认证(2FA)以增强账户安全性。此外,用户应定期备份重要数据,以防止因安全事件导致的数据丢失。从长远来看,CVE-2026-14128的发现再次提醒我们,即使是顶级科技公司的产品也可能存在安全漏洞。因此,用户在使用任何软件时,都应保持警惕,及时更新软件版本,并采取必要的安全防护措施。同时,科技公司也应加强安全测试和漏洞修复机制,确保产品的安全性和可靠性。综上所述,CVE-2026-14128的出现虽然引发了对Chrome for iOS安全性的担忧,但通过及时的修复和用户的积极配合,这一安全威胁可以被有效控制。
希望本文的分析能够帮助用户更好地理解这一安全事件,并采取相应的防护措施,保护自身的数据安全。 。