本文详细分析了CVE-2026-5220漏洞的成因、影响及防护措施,帮助开发者和安全从业者理解XSS攻击的本质,并提供实用的安全建议。
跨站脚本攻击(Cross-Site Scripting,简称XSS)是当前Web应用安全领域中最常见且危害最大的漏洞之一。2026年公布的CVE-2026-5220漏洞再次引发了业界对XSS攻击的关注。该漏洞属于输入未正确中和导致的Web页面生成缺陷,攻击者可以通过注入恶意脚本,窃取用户敏感信息、篡改页面内容,甚至实施钓鱼攻击。本文将从漏洞成因、攻击手段、实际案例以及防护策略等多个维度,深入解析CVE-2026-5220的安全威胁,并提供针对性的防护建议。XSS攻击的本质是利用Web应用对用户输入数据的处理不当,将恶意脚本注入到网页中。当其他用户浏览受感染的页面时,这些脚本会在用户浏览器中执行,导致数据泄露或行为篡改。
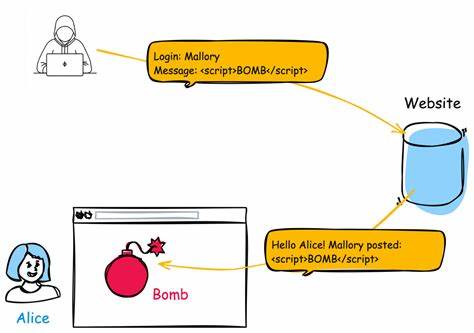
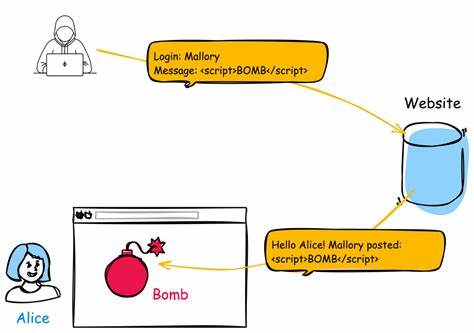
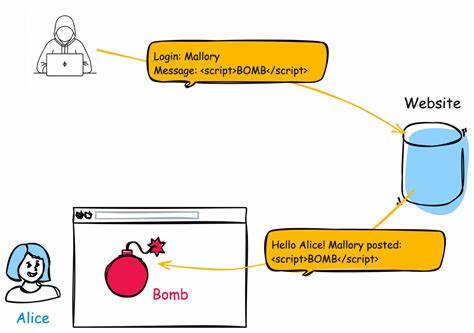
CVE-2026-5220漏洞的核心问题在于Web应用在生成动态内容时,未能有效过滤或转义用户输入的特殊字符,使得攻击者可以通过构造特定的输入数据,绕过安全机制,将恶意代码注入到页面中。从技术角度来看,XSS攻击主要分为三种类型:存储型、反射型和DOM型。存储型XSS是最危险的一种,攻击者将恶意脚本存储在目标服务器上,每次用户访问相关页面时都会触发攻击。反射型XSS则通过恶意链接诱导用户访问特定URL,服务器将用户输入的恶意代码反射到响应页面中。DOM型XSS则完全在客户端执行,不涉及服务器端处理,攻击者通过操纵DOM环境来执行恶意脚本。CVE-2026-5220漏洞的具体表现是,当用户在Web应用中提交包含恶意脚本的输入时,系统未能正确过滤或转义这些输入,导致脚本被嵌入到生成的HTML页面中。
例如,攻击者可以在评论区、搜索框或表单字段中输入包含<script>标签的内容,当其他用户浏览这些页面时,恶意脚本会自动执行。这种攻击方式不仅可以窃取用户会话Cookie,还可以篡改页面内容,甚至实施钓鱼攻击,诱导用户输入敏感信息。为了有效防护XSS攻击,开发者需要采取多层次的安全措施。首先,在输入验证阶段,应对用户输入进行严格的格式检查,拒绝包含特殊字符或脚本标签的输入。其次,在输出编码阶段,应对动态生成的HTML内容进行适当的转义处理,确保特殊字符不会被浏览器解释为脚本代码。此外,还可以采用内容安全策略(CSP)等现代安全技术,限制页面中脚本的执行来源和行为。
从企业安全管理的角度来看,定期进行安全审计和渗透测试也是预防XSS攻击的重要手段。通过模拟攻击者的行为,发现潜在的安全漏洞,并及时修补。同时,建立完善的漏洞响应机制,确保在发现漏洞后能够迅速采取补救措施,减少安全事件的影响范围。CVE-2026-5220漏洞的公布再次提醒我们,Web应用安全是一个持续的过程,需要开发者、安全从业者和企业管理者的共同努力。通过深入理解XSS攻击的原理和防护策略,我们可以构建更加安全的Web环境,保护用户数据和隐私。未来,随着Web技术的不断发展,新的安全威胁也会不断出现,我们需要保持警惕,持续提升安全防护能力,才能应对日益复杂的网络安全挑战。
。