深入分析WP CTA插件的严重漏洞CVE-2026-4661,探讨其潜在风险、修复方法及WordPress网站安全防护策略,帮助用户保护数据安全。
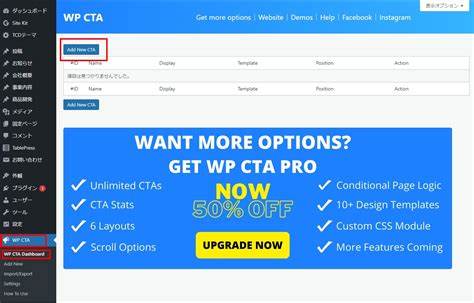
近期,WordPress生态系统中发现了一起严重的安全漏洞,涉及广受欢迎的WP CTA - Sticky CTA Builder插件。该插件主要用于创建吸引人的CTA(行动号召)按钮,帮助网站管理员提升转化率和销售业绩。然而,安全研究人员发现该插件存在一个代号为CVE-2026-4661的漏洞,可能对使用该插件的网站构成严重威胁。本文将详细介绍该漏洞的性质、潜在影响、修复方法以及如何加强WordPress网站的整体安全防护。WP CTA插件的功能与漏洞背景WP CTA - Sticky CTA Builder是一款功能强大的WordPress插件,允许用户轻松创建吸引眼球的CTA按钮,这些按钮可以固定在页面顶部或底部,随着用户滚动页面而保持可见。该插件特别适合电子商务网站、营销网站和内容营销平台,因为它能有效提高用户点击率和转化率。

然而,任何功能强大的插件都可能成为黑客攻击的目标,尤其是当开发者在编写代码时出现疏忽时。CVE-2026-4661漏洞的具体表现CVE-2026-4661是一个代码注入漏洞,允许攻击者通过特定的输入向插件注入恶意代码。这种漏洞通常出现在插件处理用户输入时没有进行充分的验证和过滤。攻击者可以利用这个漏洞执行任意PHP代码,这意味着他们可以完全控制受感染的WordPress网站,包括窃取数据、植入恶意软件或将网站用于发起更大规模的攻击。漏洞的潜在影响对于使用WP CTA插件的网站管理员来说,CVE-2026-4661漏洞可能带来多方面的风险。首先,攻击者可以窃取网站数据,包括用户信息、订单记录和敏感财务数据。
其次,恶意代码可能导致网站性能下降,甚至完全瘫痪。此外,受感染的网站可能被用于发起分布式拒绝服务(DDoS)攻击,这会影响网站的声誉和用户信任。对于电子商务网站来说,这种漏洞可能导致客户信息泄露,进而引发法律诉讼和财务损失。如何检测和修复漏洞为了确保网站安全,用户应立即采取以下措施。首先,检查当前使用的WP CTA插件版本,确认是否受到CVE-2026-4661漏洞的影响。开发者已经发布了修复版本,用户应立即更新到最新版本。

其次,定期备份网站数据,以便在发生安全事件时能够快速恢复。此外,启用WordPress的安全插件,如Wordfence或Sucuri,这些工具可以帮助检测和阻止潜在的攻击。加强WordPress网站的整体安全除了修复特定的漏洞,用户还应采取更全面的安全措施来保护WordPress网站。首先,定期更新WordPress核心、主题和所有插件,确保所有组件都处于最新安全状态。其次,使用强大的密码和双因素认证,防止未经授权的访问。此外,限制文件和目录的权限,确保只有必要的用户和进程才能访问敏感文件。
最后,定期扫描网站以检测潜在的安全漏洞和恶意软件。结论CVE-2026-4661漏洞的发现再次提醒WordPress用户,网站安全需要持续的关注和维护。虽然WP CTA插件提供了强大的功能,但任何插件都可能成为安全威胁的来源。通过及时更新、定期备份和采用全面的安全策略,用户可以有效降低网站被攻击的风险,确保数据安全和业务连续性。在数字时代,网站安全不仅是技术问题,更是企业信誉和用户信任的基石。 。