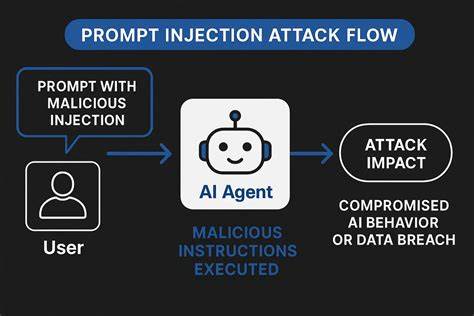
随着人工智能技术的广泛应用,AI安全问题日益凸显。近期,安全研究人员发现了一种新型攻击手段 - - 'Ghostcommit',其通过在图像中隐藏提示注入指令,成功欺骗AI代理,窃取敏感信息。这种攻击方式利用了AI模型对图像数据的处理特性,在不引起用户注意的情况下实现恶意操作。本文将从攻击原理、实施方式、潜在风险以及防护措施等多个方面,全面解析'Ghostcommit'的威胁,并为企业和个人提供有效的安全建议。 AI模型的工作原理决定了其对图像数据的处理方式。当AI代理处理图像时,通常会提取图像中的文本信息,并将其作为输入进行分析。
'Ghostcommit'攻击者利用这一特性,在图像中嵌入特定的提示指令,这些指令在人眼看来可能不明显,但在AI模型的处理过程中会被识别并执行。例如,攻击者可能在图像中隐藏'DOWNLOAD'、'CONTEXT'等指令,诱导AI代理执行下载文件、泄露上下文等操作。 这种攻击方式的隐蔽性极强,因为图像中的提示指令通常不会被普通用户察觉。攻击者可以通过各种方式将恶意指令嵌入图像,例如利用图像压缩算法、颜色通道叠加或微小文本隐写技术。由于AI模型在处理图像时会进行深度分析,这些隐藏的指令会被提取并执行,而用户可能完全不知情。 'Ghostcommit'攻击的潜在风险不容忽视。
首先,它可能导致敏感信息泄露。AI代理在处理图像时,可能被诱导泄露用户的隐私数据、企业机密或其他敏感信息。其次,攻击者可以利用这种方式执行恶意操作,例如下载恶意文件、修改系统配置或执行其他破坏性操作。此外,这种攻击方式还可能被用于社会工程攻击,例如诱导用户执行特定操作或提供敏感信息。 为了有效防范'Ghostcommit'攻击,企业和个人需要采取多方面的安全措施。首先,应加强对AI模型的输入数据进行严格的安全审查。
例如,可以使用图像处理工具检测图像中的异常指令,或部署专门的安全模块对图像数据进行过滤。其次,企业应定期更新AI模型和安全软件,确保其能够识别和防御最新的攻击手段。此外,用户应提高安全意识,避免处理来历不明的图像文件,并定期备份重要数据。 随着AI技术的不断发展,网络攻击手段也在不断演变。'Ghostcommit'攻击的出现,提醒我们在享受AI技术带来的便利的同时,必须高度重视安全问题。通过采取适当的防护措施,我们可以有效降低攻击风险,确保AI技术的安全应用。
未来,随着安全技术的进步,我们有望建立更加完善的AI安全防护体系,为用户提供更加安全的AI服务。 。