深度解析CVE-2026-14198:@fastify/middie漏洞详解与安全防护指南

挖矿与质押 稳定币与中央银行数字货币 加密骗局与安全
钱财 qian.cx
分享: Telegram X
本文详细分析了@fastify/middie中存在的CVE-2026-14198漏洞,探讨其影响范围、技术细节及安全防护措施,帮助开发者和企业提升系统安全性。

本文详细分析了@fastify/middie中存在的CVE-2026-14198漏洞,探讨其影响范围、技术细节及安全防护措施,帮助开发者和企业提升系统安全性。

近期,安全研究人员发现了@fastify/middie中存在的一个严重漏洞,编号为CVE-2026-14198。该漏洞影响了9.1.0到9.3.2版本的@fastify/middie中间件,涉及URL编码解码处理中的安全问题。本文将从漏洞的技术细节、影响范围、修复方案以及安全防护建议等多个方面进行深入探讨,帮助开发者和企业更好地理解并应对这一安全威胁。漏洞的核心问题在于@fastify/middie在处理URL路径时,对编码的斜杠符号%2F进行了不当的解码操作。这种行为可能导致攻击者通过精心构造的URL路径绕过安全限制,访问到本应受保护的资源。例如,攻击者可以利用这个漏洞访问敏感目录或执行未授权的操作。

从技术角度来看,这个漏洞的成因主要与URL编码标准的理解偏差有关。在HTTP协议中,斜杠符号/在URL路径中具有特殊含义,通常用于分隔不同的路径组件。然而,斜杠符号也可以被编码为%2F,以避免在URL中出现特殊字符。@fastify/middie在处理编码斜杠时,没有正确遵循标准的URL解码规则,导致安全漏洞的产生。这个漏洞的影响范围可能超出预期。由于@fastify/middie是一个广泛使用的中间件,许多基于Fastify框架的应用程序都可能受到影响。

特别是那些依赖路径参数进行权限控制或资源访问的应用,可能面临更高的安全风险。攻击者可以利用这个漏洞绕过路径验证,访问到敏感数据或执行恶意操作。为了修复这个漏洞,@fastify/middie的开发团队已经发布了新的版本9.3.3,其中包含了对URL解码逻辑的修复。开发者应尽快升级到最新版本,以消除安全风险。此外,还可以考虑在应用层面增加额外的路径验证逻辑,以防止类似的安全问题。在安全防护方面,除了升级软件版本,开发者还应加强对URL路径的输入验证。

例如,可以使用正则表达式或其他方法,确保路径参数符合预期的格式。此外,还应定期进行安全审计和渗透测试,以发现和修复潜在的安全漏洞。总结来说,CVE-2026-14198漏洞提醒我们,即使是看似简单的URL处理逻辑,也可能隐藏着严重的安全风险。开发者在设计和实现中间件或应用程序时,必须严格遵循安全最佳实践,确保系统的稳定性和安全性。通过持续的安全意识和技术更新,我们可以更好地应对日益复杂的网络安全威胁。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了MCO应用程序标志上传功能中的存储型跨站脚本漏洞(CVE-2026-53907),探讨其攻击原理、影响范围及防护措施,帮助开发者和安全从业者提升应用安全性。
2026年07月01号 15点24分08秒 深度解析CVE-2026-53907:MCO应用程序标志上传漏洞及存储型XSS攻击防护指南

本文详细分析了MCO应用程序标志上传功能中的存储型跨站脚本漏洞(CVE-2026-53907),探讨其攻击原理、影响范围及防护措施,帮助开发者和安全从业者提升应用安全性。

本文详细分析了影响BIOVIA Workbook的CVE-2026-5120竞态条件漏洞,探讨其成因、影响范围及安全防护措施,帮助企业用户提升系统安全性。
2026年07月01号 15点24分33秒 深度解析CVE-2026-5120:BIOVIA Workbook竞态条件漏洞及安全防护指南

本文详细分析了影响BIOVIA Workbook的CVE-2026-5120竞态条件漏洞,探讨其成因、影响范围及安全防护措施,帮助企业用户提升系统安全性。

本文详细分析了DVP80ES3设备中存在的CVE-2026-12575资源释放漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和个人用户提升网络安全防护能力。
2026年07月01号 15点25分03秒 深度解析CVE-2026-12575漏洞:DVP80ES3设备资源释放缺陷及安全防护指南

本文详细分析了DVP80ES3设备中存在的CVE-2026-12575资源释放漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和个人用户提升网络安全防护能力。

本文详细分析了DVP80ES3设备中存在的CVE-2026-12577标准安全检查实施缺陷漏洞,探讨其潜在影响、技术细节及企业应对方案,为IT安全从业者提供专业参考。
2026年07月01号 15点26分10秒 深度解析CVE-2026-12577漏洞:DVP80ES3设备安全检查实施缺陷的影响与应对策略

本文详细分析了DVP80ES3设备中存在的CVE-2026-12577标准安全检查实施缺陷漏洞,探讨其潜在影响、技术细节及企业应对方案,为IT安全从业者提供专业参考。

深入解析WordPress插件NEX-Forms的CVE-2026-12142漏洞,探讨其影响范围、攻击方式及安全防护策略,帮助网站管理员保护数据安全。
2026年07月01号 15点26分39秒 WordPress插件NEX-Forms存在严重漏洞CVE-2026-12142:安全分析与应对措施

深入解析WordPress插件NEX-Forms的CVE-2026-12142漏洞,探讨其影响范围、攻击方式及安全防护策略,帮助网站管理员保护数据安全。

本文详细分析了MCO系统中发现的CVE-2026-53903漏洞,探讨其技术原理、潜在影响及企业应对措施,帮助读者全面了解该安全问题并采取有效防护。
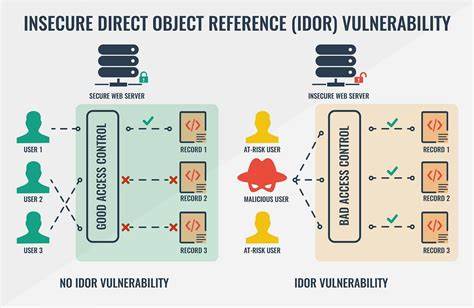
2026年07月01号 15点27分29秒 深度解析CVE-2026-53903:MCO系统存在IDOR漏洞的安全风险与应对策略

本文详细分析了MCO系统中发现的CVE-2026-53903漏洞,探讨其技术原理、潜在影响及企业应对措施,帮助读者全面了解该安全问题并采取有效防护。

本文详细分析了MCO系统中发现的CVE-2026-53906漏洞,探讨其路径泄露和路径遍历的风险,并提供安全防护建议,帮助企业提升系统安全性。
2026年07月01号 15点27分54秒 深度解析CVE-2026-53906漏洞:MCO文件处理功能中的路径泄露与遍历风险

本文详细分析了MCO系统中发现的CVE-2026-53906漏洞,探讨其路径泄露和路径遍历的风险,并提供安全防护建议,帮助企业提升系统安全性。