本文详细分析了影响BIOVIA Workbook的CVE-2026-5120竞态条件漏洞,探讨其成因、影响范围及安全防护措施,帮助企业用户提升系统安全性。
近期,安全研究人员发现了一个影响BIOVIA Workbook的严重安全漏洞,编号为CVE-2026-5120。该漏洞属于竞态条件类型,可能导致系统执行非预期操作,进而引发数据泄露或权限提升等安全风险。本文将从漏洞成因、影响范围、潜在风险以及防护措施等多个角度,为企业用户提供全面的安全指南。BIOVIA Workbook是达索系统(Dassault Systèmes)旗下的一款实验室信息管理系统(LIMS),广泛应用于制药、化工、食品等行业。该软件通过标准化实验流程,提高数据管理效率。然而,CVE-2026-5120的发现揭示了其在多线程环境下存在的安全隐患。

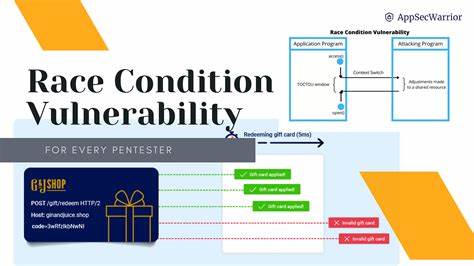
竞态条件漏洞是指在多线程或多进程环境中,由于执行顺序的不确定性,导致系统出现意外行为。在BIOVIA Workbook中,该漏洞可能出现在文件操作、数据库访问或权限验证等关键流程中。攻击者利用这种漏洞,可以绕过安全机制,获取敏感信息或执行恶意操作。根据公开信息,CVE-2026-5120影响的版本范围包括从2021年发布的版本到最新的R版本。这意味着大量企业用户可能面临潜在风险。由于竞态条件漏洞通常难以被发现和修复,企业需要采取积极的防护措施。
首先,企业应及时关注达索系统发布的安全公告,下载并安装最新的补丁程序。达索系统通常会在发现漏洞后,迅速推出修复补丁,用户应优先升级到最新版本。其次,企业可以通过定期安全审计和渗透测试,识别系统中的潜在安全隐患。此外,限制系统访问权限,确保只有授权人员能够操作关键功能,也是减少漏洞利用风险的有效手段。在技术层面,开发团队可以通过引入同步机制,确保关键操作的原子性。例如,在文件操作时使用锁机制,防止多个线程同时访问同一资源。

同时,加强日志记录和监控,及时发现异常行为,有助于快速响应安全事件。对于企业用户而言,除了技术防护,还需要建立完善的安全意识。员工应接受安全培训,了解常见的攻击手段和防护措施。定期进行安全演练,提高团队的应急响应能力,也是应对安全威胁的重要措施。综上所述,CVE-2026-5120的发现提醒企业用户,在使用BIOVIA Workbook等关键系统时,必须高度重视安全防护。通过技术升级、权限管理、安全审计等多种手段,可以有效降低漏洞利用的风险,保障企业数据安全。
在数字化转型的浪潮中,安全始终是企业发展的基石,企业应将安全防护纳入日常管理流程,构建全面的安全防护体系。 。