Adobe产品多重漏洞分析:如何防范任意代码执行风险?
本文深入解析Adobe产品中发现的多重安全漏洞,探讨其潜在威胁及防护措施,帮助用户保护数字资产安全。
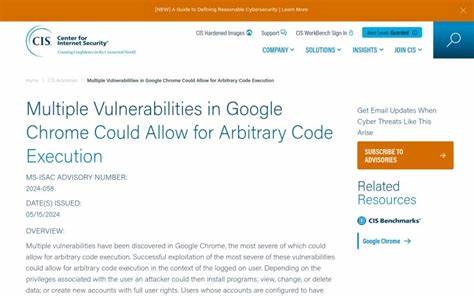
近期,Adobe旗下多款核心产品被发现存在多个严重安全漏洞,其中最严重的漏洞可能导致任意代码执行。这些漏洞涉及Adobe After Effects、Adobe Commerce、Adobe Connect等多个产品线,涵盖了从视频编辑到电子商务平台的广泛应用场景。根据CIS(中心互联网安全中心)发布的最新安全通告,这些漏洞的成功利用可能允许攻击者在登录用户的上下文中执行任意代码,进而安装程序、查看、修改或删除数据,甚至创建具有完全用户权限的新账户。从技术角度来看,这些漏洞主要集中在内存管理、输入验证和权限控制等方面。例如,Adobe After Effects中存在堆栈溢出、堆溢出和越界写入等内存相关漏洞,而Adobe Commerce则存在权限控制不当、服务器端请求伪造等安全缺陷。Adobe Connect的漏洞则涉及非受信数据的反序列化,这类漏洞通常被黑客用于执行恶意代码。

Adobe Media Encoder和Adobe Premiere Pro等视频处理工具也存在越界写入和使用已释放内存等严重漏洞。值得关注的是,这些漏洞的风险评级因使用场景而异。对于大型政府机构和企业而言,这些漏洞的潜在威胁被评为高风险,而对于小型企业和个人用户,风险评级相对较低。然而,无论用户规模如何,及时更新和采取适当的安全措施都是至关重要的。Adobe已经发布了相应的补丁程序,建议用户尽快安装这些更新,以消除已知的安全漏洞。除了安装补丁,用户还应采取多层次的安全防护措施。
首先,应遵循最小权限原则,确保所有软件以非特权用户身份运行。其次,可以通过配置网络基于的URL过滤器来限制访问潜在危险的网站,并阻止不必要的文件类型进入企业的电子邮件网关。此外,部署主机基于的入侵检测和防护解决方案,可以有效地监测和阻止可疑的行为模式。在企业环境中,建议定期进行应用程序渗透测试,以识别潜在的业务逻辑漏洞。渗透测试应由具备专业技能的第三方机构执行,并确保测试覆盖网络、Web应用程序、API、托管服务和物理场所控制等多个方面。测试结果应根据企业的政策进行优先级排序,并及时进行修复。

此外,用户应定期扫描外部暴露的企业资产,以识别和修复已知的漏洞。这种扫描应至少每月进行一次,并使用符合SCAP(安全内容自动化协议)的漏洞扫描工具。通过建立和维护一个基于风险的漏洞管理流程,企业可以更有效地应对安全威胁。Adobe产品的广泛使用使得这些漏洞的影响范围非常大。从专业视频编辑到电子商务平台,再到在线会议工具,这些产品在各行各业中扮演着重要角色。因此,用户必须高度重视这些安全漏洞,并采取积极的防护措施。
通过及时更新、配置安全设置和定期测试,可以有效地降低潜在的安全风险,保护数字资产的安全。随着网络攻击手段的不断演变,企业和个人用户必须保持高度警惕。Adobe的安全通告提醒我们,即使是最受信赖的软件也可能存在安全漏洞。因此,建立全面的安全防护体系,并定期进行安全评估,是确保数字安全的关键步骤。通过采取上述建议的措施,用户可以更好地应对潜在的安全威胁,保护其重要的数据和系统免受攻击者的侵害。 。