Dell RecoverPoint 虚拟机漏洞分析:如何防范任意代码执行风险
深入解析Dell RecoverPoint虚拟机中的硬编码凭证漏洞,探讨其影响范围及企业如何通过补丁管理、权限控制和网络架构优化来有效防范潜在攻击。
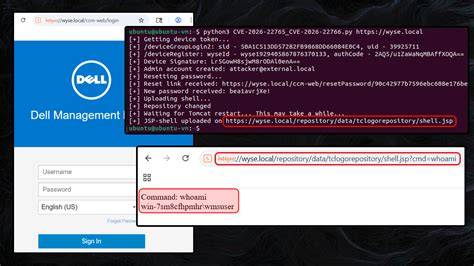
近期,Dell RecoverPoint for Virtual Machines(以下简称RecoverPoint)被发现存在严重安全漏洞,该漏洞可能导致任意代码执行。作为企业级VMware虚拟机解决方案,RecoverPoint提供本地、远程及并行复制功能,确保数据持续安全。然而,这一漏洞的存在为攻击者提供了潜在的入侵途径,可能对企业数据安全造成重大威胁。本文将从漏洞细节、影响范围、威胁情报、修复建议及长期防护策略等多个维度进行深入分析,帮助企业理解风险并采取有效措施。漏洞概述根据CIS(Center for Internet Security)发布的安全公告,RecoverPoint在6.0.3.1 HF1版本之前的所有版本均存在硬编码凭证漏洞。这一漏洞被认定为临界级别,因为未经身份验证的远程攻击者若掌握硬编码凭证,可能利用该漏洞获得对底层操作系统的未授权访问权限,并实现根级持久化。

具体漏洞编号为CVE-2026-22769,属于执行(TA0002)战术下的客户端执行(T1203)技术。漏洞影响成功利用该漏洞的攻击者可在已登录用户的上下文中执行任意代码。根据用户权限的不同,攻击者可能安装程序、查看、修改或删除数据,甚至创建具有完全用户权限的新账户。拥有管理员权限的用户面临更高风险,而权限较低的用户可能受到的影响相对较小。然而,无论权限如何,任何未经授权的访问都可能导致数据泄露、系统破坏或其他严重后果。威胁情报值得关注的是,Dell已收到来自Google/Mandiant的报告,指出该漏洞已被有限利用。
这意味着攻击者可能已经开始针对该漏洞进行实战攻击,企业必须高度重视并立即采取行动。根据CIS的风险评估,大型和中型政府机构、企业被评为高风险,小型政府机构和企业为中风险,普通家庭用户风险较低。修复建议针对该漏洞,CIS提出了多项具体建议。首先,企业应立即测试并应用Dell提供的补丁更新。此外,建议建立并维护漏洞管理流程,定期进行自动化应用补丁管理,并对外部暴露的企业资产进行自动化漏洞扫描。特别强调了应用渗透测试的重要性,尤其是对关键应用的认证渗透测试,以发现业务逻辑漏洞。

长期防护策略除了应急修复,企业还应采取长期防护措施。例如,实施最小权限原则,确保所有软件以非特权用户身份运行,减少攻击成功后的影响范围。管理默认账户,禁用或使其不可用,并限制管理员权限仅用于专用管理账户。此外,启用反剥削功能,如Microsoft Data Execution Prevention(DEP)或Windows Defender Exploit Guard(WDEG),以阻止潜在的软件利用行为。网络架构优化网络架构的优化也是防护的重要方面。通过物理和逻辑分段,隔离关键系统和资源,防止对敏感系统和信息的未授权访问。
建议使用DMZ容纳任何面向互联网的服务,并配置单独的虚拟私有云(VPC)实例以隔离关键云系统。定期审查软件版本,确保使用最新稳定版本或当前支持的网络即服务(NaaS)提供。总结Dell RecoverPoint虚拟机漏洞的发现再次提醒企业,数据安全需要持续关注和主动防护。通过及时补丁管理、权限控制、网络架构优化及定期渗透测试,企业可以有效降低潜在风险,确保数据安全。在数字化转型的今天,安全投入不仅是成本,更是企业可持续发展的基石。 。