从威胁行为者的操作失误中挖掘调查突破口:人为因素的关键作用
深入分析网络威胁行为者的操作安全(OPSEC)失误,探讨如何将这些失误转化为网络安全调查的关键突破点,揭示人为因素在网络安全防护中的重要性。
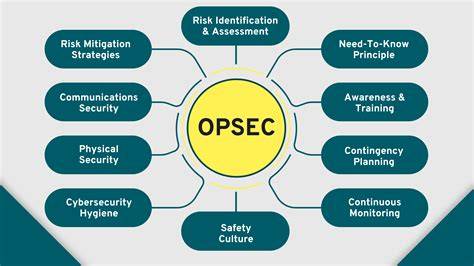
在网络安全领域,威胁行为者的操作安全(OPSEC)失误往往成为调查人员的重要线索。这些看似微小的失误,如IP地址泄露、账号重复使用或社交媒体上的不当言论,可能为网络安全专家提供宝贵的调查突破口。本文将深入探讨威胁行为者常见的OPSEC失误类型,分析这些失误如何被转化为有效的调查手段,并探讨人为因素在网络安全防护中的关键作用。 首先,威胁行为者的OPSEC失误主要源于人为因素。尽管这些行为者通常具备较高的技术水平,但在长期的网络攻击活动中,难免会出现操作上的疏忽。例如,攻击者可能在攻击过程中使用相同的IP地址或账号,或者在社交媒体上透露个人信息。

这些失误为调查人员提供了追踪和识别攻击者的机会。通过分析这些线索,网络安全专家可以构建攻击者的行为模式,从而更有效地预防和应对未来的攻击。 其次,将威胁行为者的OPSEC失误转化为调查突破口需要综合运用多种技术手段。调查人员通常会结合网络流量分析、威胁情报共享和社交工程技术,以全面了解攻击者的行为模式。例如,通过分析攻击者使用的IP地址和域名,可以追踪其活动范围和攻击目标。同时,社交媒体上的信息泄露也可能为调查提供重要线索。
通过整合这些信息,调查人员能够更准确地识别攻击者的身份和动机,从而制定更有效的防御策略。 此外,人为因素在网络安全防护中的作用不可忽视。尽管技术手段在网络安全防护中扮演着重要角色,但人为因素同样至关重要。网络安全专家需要具备敏锐的观察力和分析能力,以识别威胁行为者的OPSEC失误。同时,企业和组织也需要加强员工的安全意识培训,减少内部人员因操作失误导致的安全风险。通过提高整体安全意识,可以有效降低网络攻击的成功率,保护企业的数字资产。

最后,本文强调了威胁行为者的OPSEC失误为网络安全调查提供了宝贵的机会。通过深入分析这些失误,调查人员能够更有效地识别和应对网络威胁。同时,人为因素在网络安全防护中的作用也需要被重视。通过结合技术手段和人为因素,网络安全专家可以构建更全面的防御体系,保护企业和个人免受网络攻击的侵害。 。