OPSEC:警惕日常中的安全漏洞,保护个人与组织信息
在数字化时代,信息安全至关重要。本文深入探讨OPSEC(运作安全)的核心原则,分析日常生活和工作中容易被忽视的安全漏洞,并提供实用建议,帮助读者提升防护意识,避免因疏忽导致的信息泄露风险。
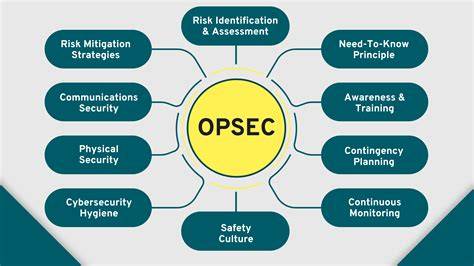
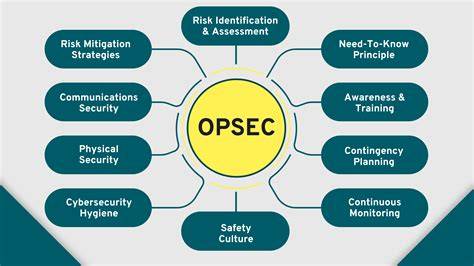
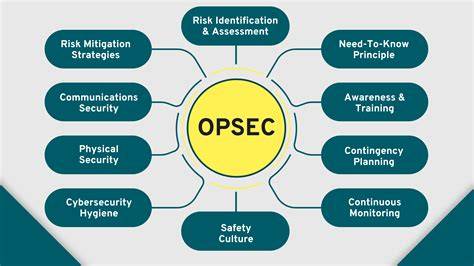
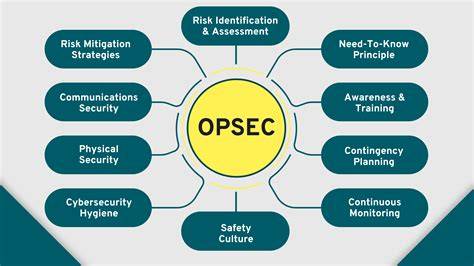
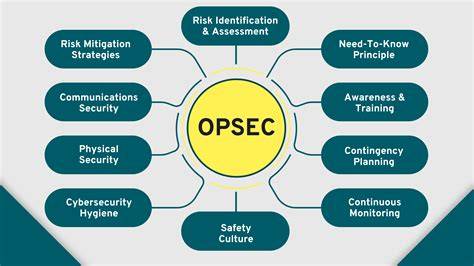
在信息爆炸的时代,个人和组织面临的安全威胁日益复杂。OPSEC(运作安全)作为一种系统化的安全防护方法,旨在通过识别、评估和管理信息泄露风险,保护敏感数据不被恶意利用。然而,许多人的安全意识往往在日常生活中逐渐松懈,导致潜在的安全漏洞被忽视。本文将从OPSEC的基本概念出发,分析常见的安全疏忽行为,并提供具体的防护策略,帮助读者在数字化环境中保持警惕,避免因疏忽导致的信息泄露。OPSEC的核心在于预防。与传统的安全防护措施不同,OPSEC强调从源头上识别和管理信息泄露的可能性。

例如,在社交媒体上分享的个人信息可能被不法分子利用,而工作中随意讨论的敏感话题也可能被竞争对手或黑客窃听。因此,建立健全的OPSEC意识,不仅是个人安全的需要,也是组织安全的基石。在日常生活中,许多人容易忽视社交媒体的安全风险。例如,在社交平台上公开分享出行计划、家庭住址或工作细节,可能为不法分子提供可乘之机。此外,使用弱密码或重复密码的习惯也会大大增加账户被盗的风险。因此,定期更新密码、启用双重认证,以及谨慎管理个人信息的分享范围,都是保护个人隐私的重要措施。
在工作环境中,OPSEC的重要性更加凸显。许多企业和机构的敏感信息可能因员工的疏忽而泄露。例如,在公共场所讨论机密项目,或在未加密的网络上传输重要文件,都可能导致信息泄露。因此,建立严格的信息管理流程,如使用加密通信工具、限制访问权限,以及定期进行安全培训,能够有效降低信息泄露的风险。此外,物理安全也是OPSEC的重要组成部分。例如,在办公室或家中随意放置的文件、未锁的电脑或手机,都可能被他人窃取或复制。

因此,养成良好的安全习惯,如锁好门窗、妥善保管文件,以及使用防窃听设备,能够进一步提升安全防护水平。在数字化时代,网络安全威胁日益严峻。黑客、钓鱼攻击、恶意软件等手段层出不穷,个人和组织的信息安全面临前所未有的挑战。因此,建立健全的OPSEC体系,不仅是应对这些威胁的必要手段,也是保护个人和组织利益的重要措施。通过提高安全意识,采取预防性措施,并定期评估和更新安全策略,可以有效降低信息泄露的风险,确保个人和组织的安全。总之,OPSEC不是一成不变的,而是需要持续关注和改进的过程。
在日常生活和工作中,保持警惕,避免因疏忽导致的安全漏洞,是每个人的责任。通过培养良好的安全习惯,采取有效的防护措施,我们可以在数字化时代中更好地保护个人和组织的信息安全,确保在复杂的安全环境中稳步前行。 。