从C到Rust的迁移指南:如何安全高效地现代化软件

加密货币的机构采用 加密初创公司与风险投资 NFT 和数字艺术
钱财 qian.cx
深入探讨C到Rust的迁移策略,涵盖FFI技术、类型安全、错误处理等关键技术,帮助开发者实现无缝过渡和代码现代化

深入探讨C到Rust的迁移策略,涵盖FFI技术、类型安全、错误处理等关键技术,帮助开发者实现无缝过渡和代码现代化

在当今快速发展的软件行业中,安全性和可靠性已经成为开发者和企业最为关注的核心问题。随着技术债务和内存安全漏洞成为软件系统中最大的风险源,越来越多的团队开始转向Rust语言。Rust以其卓越的内存安全特性和高性能表现,成为现代化软件开发的理想选择。然而,从传统的C语言代码库向Rust进行迁移,往往面临着巨大的挑战和风险。如何在不破坏现有系统的情况下,实现平稳过渡?如何设计出安全、高效的混合C-Rust代码库?这些问题正是《C到Rust迁移书》所要解决的核心议题。这本由Mainmatter团队编写的书籍,汇集了他们在帮助全球重要软件系统进行现代化改造的丰富经验。

回答问题即可获得报酬

无论是从头重写一个独立的库,还是逐步迁移一个庞大且复杂的代码库,这本书都提供了成功的技术和方法。读者将学习如何维护一个安全的混合C-Rust代码库,如何设计和构建清晰的API,以及如何将常见的C语言惯用模式转换为符合Rust风格的代码。书中采用了自主学习的练习方式,每个概念都配套一个实际的Rust包练习,并附带测试套件来验证解决方案。这本书假设读者已经具备Rust和C语言的基础知识,但不需要预先掌握FFI(外部函数接口)的经验,因为这正是课程要教授的内容。通过系统的学习,读者最终将能够在C代码库中高效地引入Rust。在书中,读者将首先了解外部函数接口的基础知识,包括C和Rust在二进制级别如何通过C ABI、符号表和链接器进行通信。

通过手动编写extern "C"代码块,读者将深入理解在声明绑定时对编译器的承诺,以及当签名不匹配时可能出现的问题。接下来,书中将探讨如何在语言边界之间传递原始值、字符串、结构体和集合,同时保持所有权的清晰性。读者将学习使用bindgen工具从C头文件生成Rust绑定,以及使用cheadergen工具从Rust代码生成C头文件,并配置这些工具以处理非平凡类型。原始指针和未类型化的原始值是FFI边界上主要的错误来源。书中将介绍更安全的替代方案,如NonNull、Option、newtype包装器和枚举判别式,这些替代方案可以在与没有类型安全的C代码交互时,设计出使无效状态不可表示的类型。每个FFI函数都是一个信任边界。

BC.Game Shitcode 2026:获取独家优惠和奖励

C调用者可以传递空指针、超出范围的值或无效的UTF-8,而Rust无法在编译时捕获这些错误。读者将学习在边界上验证和缩小输入,以确保来自C的无效数据永远不会到达安全的Rust或业务逻辑。Rust的Result和?操作符在extern "C"边界处停止。读者将学习如何将Rust错误类型转换为C兼容的结果,使用错误代码枚举和输出参数,并以不泄露Rust内部信息的方式呈现故障信息。同时,读者还将学习如何暴露粗粒度操作而不是每个字段的设置器,以保持API表面的小巧。在生产质量的FFI部分,读者将学习如何使用Rust的/// # Safety约定和编号不变量来文档化FFI函数,使每个不安全的合同都显式化,并通过cheadergen在生成的头文件中呈现为C文档注释。

书中还涵盖了构建集成、自动化检查,以及将FFI表面视为一个需要永久维护的API。《C到Rust迁移书》的作者Jonas Kruckenberg是Mainmatter公司的高级工程顾问,专注于下一代计算基础设施。他是k23实验性高可靠操作系统的首席作者,同时作为TC39邀请专家,帮助塑造JavaScript语言标准。Mainmatter是一家专注于Rust的工程咨询公司,为希望从C迁移到Rust或在现有代码库中引入Rust的公司提供工程服务、培训和指导。如果您正在面临Rust挑战并需要帮助,Mainmatter可以协助处理复杂的C到Rust迁移、可靠性问题、培训和技能缺口。此外,Mainmatter还组织了EuroRust大会,这是一个为期两天的Rust技术会议,涵盖Rust的各个方面,并附带两天的边会活动、工作坊和黑客马拉松。

在软件开发的现代化进程中,从C到Rust的迁移不仅是技术升级的需要,更是提升系统安全性和可靠性的关键步骤。通过系统的学习和实践,开发者可以逐步掌握FFI技术,设计出安全的类型系统,并构建出高质量的API。这不仅有助于减少技术债务,还能显著降低软件系统中的安全风险,为企业的长期发展奠定坚实的基础。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
探索GolemUI如何通过声明式表单引擎、JSON Schema驱动和跨框架兼容性,为JavaScript表单开发带来革命性变革,助力开发者高效构建可维护、可扩展的表单系统
2026年07月02号 01点23分18秒 GolemUI:JavaScript表单开发的新范式 - - 如何用声明式架构重塑表单体验

探索GolemUI如何通过声明式表单引擎、JSON Schema驱动和跨框架兼容性,为JavaScript表单开发带来革命性变革,助力开发者高效构建可维护、可扩展的表单系统

探索 IPFS 通过 Optimistic Provide 技术如何将内容发布速度提升至传统方法的10倍,并分析其背后的技术原理、性能优化及未来发展方向。
2026年07月02号 01点24分48秒 IPFS 内容发布速度提升10倍:Optimistic Provide 技术解析

探索 IPFS 通过 Optimistic Provide 技术如何将内容发布速度提升至传统方法的10倍,并分析其背后的技术原理、性能优化及未来发展方向。

印度政府对WhatsApp新增的用户名功能提出质疑,认为其可能增加网络诈骗风险。本文深入分析这一争议,探讨其对用户隐私和安全的影响,并提供相关建议。
2026年07月02号 01点27分39秒 WhatsApp用户名功能引发争议:印度政府发出通知,担忧网络诈骗风险

印度政府对WhatsApp新增的用户名功能提出质疑,认为其可能增加网络诈骗风险。本文深入分析这一争议,探讨其对用户隐私和安全的影响,并提供相关建议。

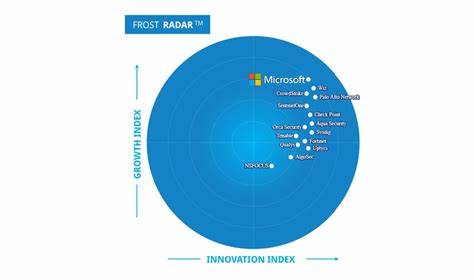
微软凭借卓越的云和应用运行时安全能力,在Frost Radar评估中获得领先者地位。本文深入分析其技术优势、市场表现及行业影响,为企业安全决策提供参考。
2026年07月02号 01点27分58秒 微软在Frost Radar云和应用运行时安全评估中脱颖而出:领先者地位解析

微软凭借卓越的云和应用运行时安全能力,在Frost Radar评估中获得领先者地位。本文深入分析其技术优势、市场表现及行业影响,为企业安全决策提供参考。

本文详细探讨了UTT nv518G设备中发现的CVE-2026-52196缓冲区溢出漏洞,分析其技术特征、潜在威胁及企业级防护策略,帮助IT管理者和安全专家有效应对此类安全风险。
2026年07月02号 01点28分32秒 深度解析UTT nv518G设备中的CVE-2026-52196缓冲区溢出漏洞:威胁分析与防护指南

本文详细探讨了UTT nv518G设备中发现的CVE-2026-52196缓冲区溢出漏洞,分析其技术特征、潜在威胁及企业级防护策略,帮助IT管理者和安全专家有效应对此类安全风险。

本文详细分析了YuDao Cloud 2026.06版本之前存在的CVE-2026-58448访问控制漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。
2026年07月02号 01点28分58秒 深度解析CVE-2026-58448:YuDao Cloud 2026.06前版本的访问控制漏洞及安全防护指南

本文详细分析了YuDao Cloud 2026.06版本之前存在的CVE-2026-58448访问控制漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。

本文详细分析Invoice Ninja 5.13.26版本存在的CVE-2026-58450开放重定向漏洞,探讨其成因、影响及修复方案,并提供企业级安全防护建议,助力用户构建更安全的财务管理系统。
2026年07月02号 01点29分22秒 深度解析CVE-2026-58450:Invoice Ninja 5.13.26版本的开放重定向漏洞及安全防护指南

本文详细分析Invoice Ninja 5.13.26版本存在的CVE-2026-58450开放重定向漏洞,探讨其成因、影响及修复方案,并提供企业级安全防护建议,助力用户构建更安全的财务管理系统。