WhatsApp用户名功能引发争议:印度政府发出通知,担忧网络诈骗风险
比特币
钱财 qian.cx
印度政府对WhatsApp新增的用户名功能提出质疑,认为其可能增加网络诈骗风险。本文深入分析这一争议,探讨其对用户隐私和安全的影响,并提供相关建议。

印度政府对WhatsApp新增的用户名功能提出质疑,认为其可能增加网络诈骗风险。本文深入分析这一争议,探讨其对用户隐私和安全的影响,并提供相关建议。

近期,印度政府向Meta(Facebook母公司)发出通知,对WhatsApp即将推出的"用户名"功能表示担忧。该功能旨在为用户提供更简洁的身份标识,但印度政府认为其可能被滥用,导致网络诈骗风险上升。这一事件引发了广泛关注,不仅涉及用户隐私和安全问题,还反映了全球范围内对社交媒体平台监管的日益严格。WhatsApp作为全球最受欢迎的即时通讯应用之一,其用户基数庞大,尤其在印度市场占据重要地位。该应用此前以强调隐私和安全著称,但新增的用户名功能可能改变这一格局。用户名功能允许用户选择一个独特的标识符,替代传统的电话号码作为联系方式。

回答问题即可获得报酬

虽然这一功能在其他社交平台上已司空见惯,但在WhatsApp这样的通讯工具中,其潜在风险值得深入探讨。印度政府在通知中指出,用户名功能可能被不法分子利用,通过伪造身份进行诈骗活动。例如,诈骗者可以注册与知名企业或个人相似的用户名,误导用户进行交易或泄露敏感信息。此外,用户名的匿名性可能使追踪和打击网络犯罪变得更加困难。印度政府呼吁Meta在推出该功能前,采取更严格的安全措施,以保护用户免受潜在威胁。Meta方面回应称,用户名功能的设计初衷是为了简化用户体验,同时保持高水平的安全性。

该公司强调,用户名将与用户的电话号码绑定,且系统会采用多重验证机制,防止身份冒用。然而,印度政府的担忧并非无据可依。近年来,印度网络诈骗案件频发,涉及金融诈骗、身份盗用等多种形式。WhatsApp作为主要的通讯工具,其安全性直接影响到数亿用户的利益。从技术角度来看,用户名功能的实现需要平衡便利性和安全性。用户名的选择和管理需要严格的规则,例如禁止使用敏感词汇、限制用户名的变更频率等。

BC.Game Shitcode 2026:获取独家优惠和奖励

此外,平台需要建立有效的举报和处理机制,及时响应用户的安全投诉。Meta需要证明其能够在推出新功能的同时,保持对用户数据的严格保护。除了技术层面的考量,用户名功能的推出也引发了关于隐私的讨论。WhatsApp长期以来以端到端加密为卖点,吸引了大量注重隐私的用户。用户名功能可能改变这一格局,使用户的身份信息更易被追踪和关联。用户需要明确了解用户名的使用规则,以及其对隐私的潜在影响。

在全球范围内,社交媒体平台的监管趋势日益严格。各国政府对用户数据的保护和网络安全的要求不断提高。WhatsApp作为全球性平台,需要在不同国家的法律法规下找到平衡点。印度政府的通知可能只是一个开始,其他国家可能会跟进类似的监管措施。对于普通用户而言,保持警惕和提高安全意识至关重要。在使用WhatsApp或其他社交媒体平台时,用户应避免轻信陌生用户名,尤其是那些与知名企业或个人相似的标识。

同时,用户应定期检查账户安全设置,启用双重认证等额外保护措施。WhatsApp用户名功能的争议反映了数字时代中技术创新与安全监管之间的复杂关系。平台需要不断创新以满足用户需求,但同时也必须确保其功能不会被滥用。用户、平台和监管机构之间的协作至关重要,以共同维护数字环境的安全和隐私。随着技术的发展,这一平衡将面临更多挑战,但通过合作和透明的沟通,可以找到更好的解决方案。在未来,WhatsApp和其他社交媒体平台可能需要更加透明地向用户解释其功能的安全措施,并提供更多的控制权限。

用户也应积极参与讨论,表达自己的需求和担忧。只有通过共同努力,才能确保数字世界的安全和隐私得到保障。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
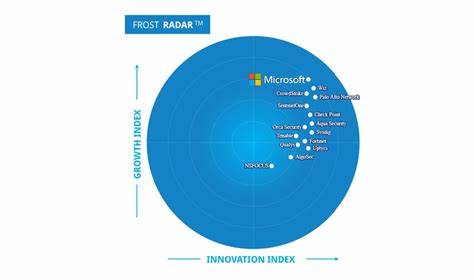
微软凭借卓越的云和应用运行时安全能力,在Frost Radar评估中获得领先者地位。本文深入分析其技术优势、市场表现及行业影响,为企业安全决策提供参考。
2026年07月02号 01点27分58秒 微软在Frost Radar云和应用运行时安全评估中脱颖而出:领先者地位解析

微软凭借卓越的云和应用运行时安全能力,在Frost Radar评估中获得领先者地位。本文深入分析其技术优势、市场表现及行业影响,为企业安全决策提供参考。

本文详细探讨了UTT nv518G设备中发现的CVE-2026-52196缓冲区溢出漏洞,分析其技术特征、潜在威胁及企业级防护策略,帮助IT管理者和安全专家有效应对此类安全风险。
2026年07月02号 01点28分32秒 深度解析UTT nv518G设备中的CVE-2026-52196缓冲区溢出漏洞:威胁分析与防护指南

本文详细探讨了UTT nv518G设备中发现的CVE-2026-52196缓冲区溢出漏洞,分析其技术特征、潜在威胁及企业级防护策略,帮助IT管理者和安全专家有效应对此类安全风险。

本文详细分析了YuDao Cloud 2026.06版本之前存在的CVE-2026-58448访问控制漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。
2026年07月02号 01点28分58秒 深度解析CVE-2026-58448:YuDao Cloud 2026.06前版本的访问控制漏洞及安全防护指南

本文详细分析了YuDao Cloud 2026.06版本之前存在的CVE-2026-58448访问控制漏洞,探讨其成因、影响范围及安全防护措施,帮助企业和开发者提升系统安全性。

本文详细分析Invoice Ninja 5.13.26版本存在的CVE-2026-58450开放重定向漏洞,探讨其成因、影响及修复方案,并提供企业级安全防护建议,助力用户构建更安全的财务管理系统。
2026年07月02号 01点29分22秒 深度解析CVE-2026-58450:Invoice Ninja 5.13.26版本的开放重定向漏洞及安全防护指南

本文详细分析Invoice Ninja 5.13.26版本存在的CVE-2026-58450开放重定向漏洞,探讨其成因、影响及修复方案,并提供企业级安全防护建议,助力用户构建更安全的财务管理系统。

本文详细分析了Python安全工具Picklescan在0.0.30版本之前存在的CVE-2025-71368漏洞,探讨其影响范围、技术细节及企业如何有效防护,帮助开发者和安全团队提升代码安全性。
2026年07月02号 01点29分50秒 深度解析CVE-2025-71368漏洞:Picklescan安全工具的潜在风险与应对策略

本文详细分析了Python安全工具Picklescan在0.0.30版本之前存在的CVE-2025-71368漏洞,探讨其影响范围、技术细节及企业如何有效防护,帮助开发者和安全团队提升代码安全性。

本文详细分析了iOS版Google Chrome中发现的CVE-2026-13812输入验证漏洞,探讨其潜在安全威胁、技术细节及用户和开发者应采取的防护措施,帮助读者全面了解这一网络安全事件的影响和应对方案。
2026年07月02号 01点30分20秒 深度解析CVE-2026-13812:iOS版Chrome输入验证漏洞的安全风险与应对策略

本文详细分析了iOS版Google Chrome中发现的CVE-2026-13812输入验证漏洞,探讨其潜在安全威胁、技术细节及用户和开发者应采取的防护措施,帮助读者全面了解这一网络安全事件的影响和应对方案。

本文详细分析了Google Chrome for iOS平台上的CVE-2026-13813漏洞,探讨其成因、影响范围及安全防护措施,帮助用户和企业提升移动端浏览器安全性。
2026年07月02号 01点30分43秒 深度解析CVE-2026-13813:Chrome for iOS的政策执行不足漏洞及安全防护指南

本文详细分析了Google Chrome for iOS平台上的CVE-2026-13813漏洞,探讨其成因、影响范围及安全防护措施,帮助用户和企业提升移动端浏览器安全性。