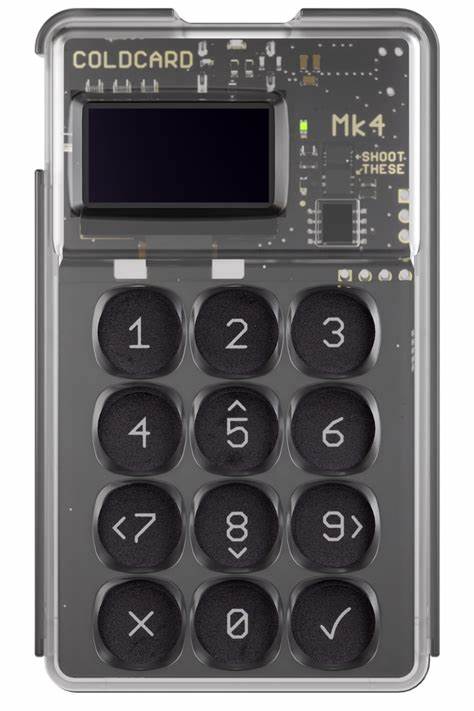
在加密货币行业日新月异的发展中,安全始终是用户最关心的话题之一。近期,一则关于Coldcard硬件钱包遭遇「史上最严重」比特币黑客攻击的消息,再次将硬件钱包的安全性推向风口浪尖。Strike首席执行官Jack Mallers在社交媒体平台上发出警告,直指这一事件的严重性,引发了整个行业的高度关注。那么,这次攻击究竟是如何发生的?它对用户造成了哪些影响?我们又该如何应对这一潜在的安全威胁?**一、Coldcard钱包简介与行业地位**Coldcard是由加拿大公司Coinkite开发的一款知名硬件钱包,以其高安全性和开源特性而闻名。与其他硬件钱包相比,Coldcard采用了多层安全防护措施,包括PSBT(Partially Signed Bitcoin Transactions)支持、密码保护、物理按键确认等功能,旨在为用户提供最安全的资产存储解决方案。由于其出色的安全性能,Coldcard在比特币社区中拥有广泛的用户基础,被视为「冷钱包」的典范之一。

然而,任何技术产品都无法保证绝对的安全性。随着黑客技术的不断演进,硬件钱包也面临着越来越复杂的攻击手段。此次Coldcard钱包遭遇的黑客攻击,正是这一背景下的典型案例。**二、Strike CEO警告的背景与事件经过**Strike首席执行官Jack Mallers在社交媒体上发布了一则关于Coldcard钱包遭遇黑客攻击的警告,称这一事件是「史上最严重」的比特币黑客攻击之一。根据他的描述,攻击者通过某种方式成功绕过了Coldcard的安全防护机制,导致用户的比特币资产被盗。这一消息迅速在加密货币社区内传播,引发了广泛的讨论和担忧。
具体来说,这次攻击的核心问题在于Coldcard钱包的固件漏洞。据安全研究人员透露,攻击者可能利用了Coldcard固件中的某个未公开的漏洞,通过远程代码执行(Remote Code Execution,RCE)的方式,获取对钱包的控制权。这一漏洞可能允许攻击者在用户不知情的情况下,签署并广播交易,从而将用户的比特币转移到攻击者的地址。**三、技术细节:固件漏洞与攻击手法**为了更好地理解这次攻击的严重性,我们需要深入分析其技术细节。根据安全研究人员的初步调查,此次攻击可能涉及以下几个关键环节:首先,Coldcard钱包的固件更新机制存在潜在的安全隐患。虽然Coldcard采用了签名验证机制来确保固件更新的安全性,但攻击者可能通过某种方式绕过了这一验证过程,植入恶意代码。

这一过程可能涉及对固件签名的伪造,或者利用用户在更新固件时的疏忽。其次,攻击者可能利用了Coldcard钱包的用户界面漏洞。例如,某些版本的Coldcard固件在处理用户输入时,可能存在缓冲区溢出(Buffer Overflow)或其他类型的内存损坏漏洞。攻击者通过精心构造的输入数据,可以触发这些漏洞,从而执行任意代码。再者,攻击者可能利用了Coldcard与计算机之间的通信协议漏洞。Coldcard通过USB接口与计算机通信,传输签名数据和交易信息。
如果通信协议中存在安全漏洞,攻击者可能通过中间人攻击(Man-in-the-Middle Attack)或其他手段,拦截并篡改通信内容,从而实现资产转移。**四、影响范围与受害用户分析**此次攻击的影响范围尚未完全明确,但根据Strike CEO的警告和社区反馈,至少有数十名用户的资产受到影响。这些受害用户主要分布在北美、欧洲和亚洲等地区,涉及的资产总额可能高达数百万美元。由于Coldcard钱包在比特币社区中的广泛使用,此次攻击可能对整个行业的信心造成严重打击。受害用户的共同特点包括:使用了特定版本的Coldcard固件(例如v5.0.9及以下版本),并且在攻击发生前不久进行了固件更新。这表明攻击者可能专门针对某些固件版本进行了定向攻击。
此外,部分受害用户报告称,在资产被盗前,他们的设备出现了异常行为,例如屏幕闪烁或自动重启,这可能是攻击者在测试漏洞或进行初步攻击的迹象。**五、Coldcard官方回应与安全补丁**面对这一严重事件,Coldcard官方迅速做出了回应。Coinkite公司在其官方网站上发布了声明,承认存在固件漏洞,并承诺将发布安全补丁。根据官方说明,此次漏洞主要影响Coldcard Mk3和Mk4型号的钱包,并且仅在特定固件版本中存在。Coinkite建议所有用户立即更新固件至最新版本,以避免遭受攻击。此外,Coinkite还表示,正在与第三方安全公司合作,对漏洞进行深入调查,并将发布详细的安全报告。
同时,公司承诺对受影响用户进行补偿,具体方案尚未公布。这一回应虽然及时,但仍然引发了部分用户的不满,他们认为Coldcard在安全防护方面存在严重疏忽,应承担更多责任。**六、硬件钱包安全性再受质疑**此次Coldcard钱包遭遇黑客攻击,再次引发了行业对硬件钱包安全性的广泛质疑。硬件钱包作为加密货币存储的「最后一道防线」,其安全性一直被视为行业标杆。然而,随着攻击手段的不断升级,硬件钱包也面临着越来越严峻的挑战。首先,硬件钱包的固件漏洞是一个长期存在的问题。
由于固件更新涉及复杂的技术流程,许多用户可能忽视了固件更新的重要性,导致设备长期处于不安全的状态。其次,硬件钱包的物理安全性也存在隐患。例如,某些攻击者可能通过电磁干扰或其他手段,干扰硬件钱包的正常运行,从而实现资产转移。再者,硬件钱包的供应链安全也是一个不容忽视的问题。如果攻击者能够在生产或分销环节植入恶意芯片或固件,那么即使最严格的安全防护也无法保证用户资产的安全。这一问题在近年来的多起安全事件中得到了验证,例如2018年发生的「供应链攻击」事件,导致多个品牌的硬件钱包被植入后门。
**七、用户如何保护自身资产**面对硬件钱包安全性的挑战,用户应如何保护自身资产?以下是一些实用的建议:首先,及时更新固件。硬件钱包的固件更新通常包含安全补丁,可以修复已知的漏洞。用户应定期检查官方网站或应用程序,确保设备运行最新版本的固件。此外,用户应避免从非官方渠道下载固件,以防止植入恶意代码。其次,使用多重签名钱包。多重签名(Multi-Signature)技术要求交易需要多个私钥的签名才能生效,这可以有效降低单一私钥泄露或被盗的风险。
用户可以选择支持多重签名的硬件钱包,例如Coldcard、Ledger或Trezor,并设置多个签名者,例如家人、朋友或专业的托管服务。再者,分散存储资产。将资产分散存储在多个硬件钱包或冷钱包中,可以降低单一设备被攻击的风险。用户应避免将大量资产存储在单一设备中,特别是在面对新的安全威胁时。此外,用户还可以考虑使用纸钱包或金属备份来存储私钥,进一步提高安全性。此外,用户应保持警惕,避免受到钓鱼攻击。
黑客可能通过伪造官方网站、邮件或社交媒体账户,诱使用户泄露私钥或固件更新信息。用户应仔细核对所有通信渠道的真实性,并避免点击可疑链接或下载未知文件。最后,用户应定期备份私钥和助记词。私钥和助记词是用户资产的唯一凭证,一旦丢失或泄露,资产将无法找回。用户应将私钥和助记词存储在安全的地方,例如防火保险箱或加密存储设备中,并定期检查备份的完整性。**八、行业反思与未来展望**此次Coldcard钱包遭遇黑客攻击,不仅是一次针对特定产品的安全事件,更是整个加密货币行业的一次警钟。
它提醒我们,即使是最先进的安全技术也无法保证绝对的安全性,行业需要不断创新和完善安全防护措施。首先,硬件钱包制造商应加强固件安全审计。通过与第三方安全公司合作,定期对固件进行漏洞扫描和渗透测试,可以及早发现并修复潜在的安全隐患。此外,制造商应建立完善的漏洞披露机制,及时向用户通报安全风险,并提供相应的补丁和解决方案。其次,行业应推广多重签名和去中心化托管技术。多重签名技术可以有效降低单一私钥泄露的风险,而去中心化托管技术则可以避免传统托管服务的中心化风险。
通过推广这些技术,用户可以获得更高的资产安全保障。再者,用户教育和安全意识培训也至关重要。许多人在使用硬件钱包时,对安全风险缺乏足够的认识,导致在面对攻击时束手无策。行业应加强用户教育,通过社区活动、在线课程和安全指南等方式,提高用户的安全意识和防护能力。最后,监管机构也应加强对硬件钱包行业的监管。通过制定行业标准和安全规范,可以促进行业的健康发展,并保护用户的合法权益。
同时,监管机构应与行业协会和安全公司合作,共同应对新兴的安全威胁。**九、结论:安全始终是第一位**在加密货币行业中,安全始终是第一位的。此次Coldcard钱包遭遇黑客攻击,再次提醒我们,任何技术产品都无法保证绝对的安全性。用户应保持警惕,采取多重防护措施,确保自身资产的安全。同时,行业也应不断创新和完善安全技术,为用户提供更加可靠的存储解决方案。未来,随着区块链技术的不断发展和加密货币的广泛应用,安全问题将变得更加复杂和严峻。
我们需要共同努力,构建一个更加安全、可信的加密货币生态系统。只有这样,加密货币才能真正实现其去中心化、无国界的价值传递功能,造福全人类。 。