一旦冷钱包被黑,7000万美元顷刻蒸发,比特币安全岌岌可危。本文深入解析冷钱包安全漏洞,提供多层防护策略,助你守护数字资产免受网络攻击。
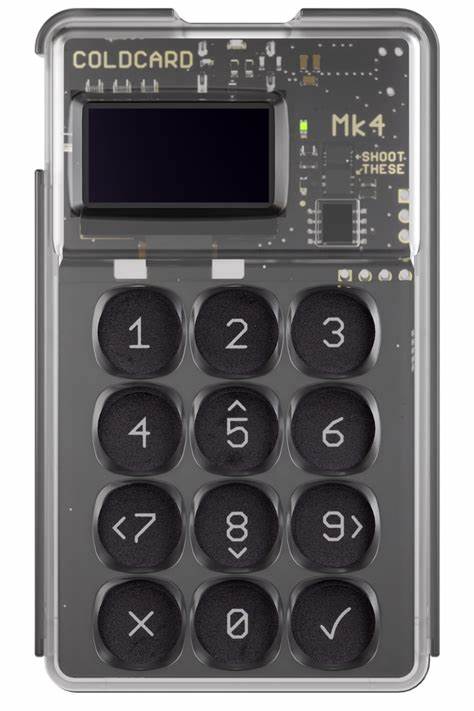
近年来,比特币等加密货币的投资热度持续攀升,但随之而来的安全威胁也让无数投资者夜不能寐。近期,一则耸人听闻的新闻在加密社区引发轩然大波:知名硬件钱包Coldcard(冷卡)被黑客攻击,导致约7000万美元的比特币资产被盗。这一事件不仅让Coldcard的用户陷入恐慌,更引发了整个行业对冷钱包安全性的深刻质疑。那么,既然连备受信赖的冷钱包都能被黑,我们还能如何保障比特币的安全?本文将从技术原理、常见风险、防护策略三个维度,为你揭示比特币安全的真相,并提供一套行之有效的保护方案。**冷钱包与热钱包的本质区别:安全性的天平**在探讨比特币安全之前,我们必须先理解冷钱包与热钱包的根本差异。冷钱包,顾名思义,是一种与互联网完全隔离的数字货币存储设备,通常以硬件钱包(如Ledger、Trezor、Coldcard)或纸质钱包的形式存在。

由于其离线特性,冷钱包能够有效抵御网络攻击、钓鱼邮件和恶意软件的入侵,因此被广泛视为最安全的存储方式。相比之下,热钱包(如在线交易所钱包、手机钱包)始终与互联网保持连接,更容易受到黑客的攻击。然而,Coldcard被黑事件却敲响了警钟:冷钱包并非绝对安全。黑客之所以能够得手,主要源于以下几个关键因素:首先,供应链攻击(Supply Chain Attack)是冷钱包安全的最大隐患。黑客可能在制造或分销环节植入恶意芯片或固件,使得钱包在使用时暴露漏洞。例如,2018年,一批Ledger钱包在分销过程中被植入恶意固件,导致用户资产损失。
Coldcard被黑的案例中,黑客可能通过篡改出厂固件或在运输过程中安装后门程序,使用户在不知情的情况下暴露私钥。其次,人为因素也是冷钱包安全的薄弱环节。许多用户在初次使用硬件钱包时,未能正确设置PIN码、助记词备份或固件更新,导致私钥泄露。例如,Coldcard用户可能在设置过程中忽略了固件验证步骤,从而安装了被篡改的版本。此外,部分用户将助记词随意保存或分享给第三方,无意中将私钥拱手相让。再者,物理攻击也不容小觑。

虽然冷钱包本身不联网,但黑客可能通过电磁干扰、X射线扫描或侧信道攻击(Side-Channel Attack)提取私钥。例如,2019年,研究人员通过测量硬件钱包的电力消耗,成功推断出私钥。尽管此类攻击需要专业设备和技术,但对于高价值目标而言,风险依然存在。**Coldcard被黑事件深度解析:黑客如何得手?**为了更好地理解冷钱包的安全风险,我们有必要深入分析Coldcard被黑事件的具体细节。根据公开报道,此次攻击的主要手法包括:1. **固件篡改**:黑客可能在Coldcard的固件中植入后门程序,使得用户在输入PIN码或助记词时,私钥被自动复制并发送至黑客服务器。这种攻击通常发生在固件更新过程中,用户若未验证固件的数字签名,极易中招。
2. **钓鱼网站诱导**:黑客通过伪造Coldcard官方网站或社交媒体账号,诱使用户下载假冒的固件更新程序。一旦用户安装了恶意固件,私钥便无可避免地被泄露。3. **社交工程学攻击**:黑客可能冒充Coldcard官方客服,以"固件更新"或"安全升级"为由,要求用户提供助记词或PIN码。许多用户因缺乏安全意识,轻易上当受骗。4. **供应链污染**:在Coldcard的生产或分销环节,黑客可能植入恶意芯片或固件。例如,2023年,一批Coldcard在某电商平台被发现固件异常,经调查发现是分销商在运输过程中安装了后门。
尽管Coldcard官方已发布安全公告并提供固件更新,但此次事件仍然给整个加密行业敲响了警钟。它提醒我们,即使是最安全的冷钱包,也需要用户具备足够的安全意识和防护措施。**比特币安全的多层防护策略:从硬件到心理**既然冷钱包并非绝对安全,那么我们该如何保障比特币的安全?以下是一套经过实践验证的多层防护策略,涵盖硬件、软件、心理三个层面:**一、硬件层面:选择与验证**1. **选择信誉良好的硬件钱包**:在购买硬件钱包时,务必选择官方渠道或授权经销商,避免从第三方平台购买二手或翻新设备。知名品牌如Ledger、Trezor、Coldcard、BitBox02等,在行业内享有较高声誉,但即便如此,也需保持警惕。2. **验证固件完整性**:在首次使用硬件钱包时,务必检查固件版本和数字签名。大多数硬件钱包提供商会在官网发布固件更新和校验和(Checksum),用户可通过官方工具验证固件的完整性。
例如,Coldcard用户可通过其官方网站下载固件,并使用SHA-256算法验证哈希值。3. **定期更新固件**:硬件钱包的固件更新通常包含安全补丁和漏洞修复。用户应定期检查官方渠道的更新公告,并及时升级固件。需要注意的是,固件更新应通过官方工具进行,切勿从第三方网站下载。4. **物理防护措施**:为防止物理攻击,用户可考虑将硬件钱包存放在防电磁干扰的金属盒中,或使用专业的防窥视保护膜。此外,避免在公共场所使用硬件钱包,以防止他人偷窥PIN码或助记词。
**二、软件层面:多重签名与备份**1. **多重签名钱包**:多重签名(Multi-Signature)技术要求交易必须由多个私钥共同签名才能生效。例如,用户可将私钥分别存储在不同的硬件钱包和纸质钱包中,即使其中一个私钥被泄露,资产依然安全。常见的多重签名方案包括2-of-3、3-of-5等,用户可根据需求选择合适的配置。2. **助记词备份**:硬件钱包的助记词是私钥的可读形式,必须妥善保管。用户应将助记词抄写在防水、防火的金属板上,并分别存放在不同的安全地点(如银行保险箱、家庭保险箱)。切勿将助记词保存在数字设备(如手机、电脑)中,或以任何形式上传至云端。
3. **分层确定性钱包(HD Wallet)**:HD钱包通过一个主私钥生成多个子私钥,用户只需备份主私钥即可恢复所有子私钥。这种方式不仅简化了备份流程,还能提高安全性。常见的HD钱包包括Electrum、Wasabi等。4. **使用专业的密钥管理工具**:除了硬件钱包,用户还可考虑使用专业的密钥管理工具,如Specter-DIY、Casa等。这些工具提供多重签名、密钥分片、密钥恢复等高级功能,进一步提升安全性。**三、心理层面:安全意识与习惯**1. **警惕钓鱼攻击**:黑客常通过伪造官方网站、邮件、社交媒体账号进行钓鱼攻击。
用户在访问硬件钱包官网或下载固件时,务必核对网址和SSL证书,避免点击可疑链接。此外,切勿将助记词或PIN码提供给任何人,包括所谓的"客服人员"。2. **避免公开展示**:许多人喜欢在社交媒体上炫耀自己的加密资产,殊不知这无异于向黑客发出邀请。用户应避免在公开场合展示硬件钱包、助记词或交易记录,以降低被针对的风险。3. **定期安全检查**:用户应定期检查硬件钱包的固件版本、助记词备份状态,并确保密钥管理工具的安全性。此外,可通过模拟交易测试硬件钱包的功能,确保其正常运作。
4. **教育与学习**:加密货币行业瞬息万变,新的攻击手法层出不穷。用户应保持学习的态度,关注行业动态,了解最新的安全威胁和防护措施。例如,可订阅官方博客、安全研究报告或参与社区讨论,提升自身的安全意识。**比特币安全的未来趋势:从冷钱包到多维防护**随着加密货币行业的发展,比特币安全技术也在不断演进。未来,我们可能看到以下几个趋势:1. **零知识证明与隐私保护**:零知识证明(ZKP)技术允许用户在不泄露私钥的情况下证明交易的有效性,从而提高隐私性和安全性。例如,Zcash、Monero等隐私币已开始应用ZKP技术,未来可能在比特币生态中得到更广泛的应用。
2. **量子抗性密钥**:量子计算机的发展对现有的加密算法构成威胁。为了应对这一挑战,研究人员正在开发量子抗性密钥(Post-Quantum Cryptography),如基于格(Lattice-based)或哈希(Hash-based)的密钥方案。未来的硬件钱包可能集成量子抗性技术,确保长期安全。3. **去中心化身份验证**:传统的身份验证方式(如PIN码、密码)存在被暴力破解或泄露的风险。去中心化身份验证(DID)技术通过分布式账本验证用户身份,降低了单点故障的风险。未来,硬件钱包可能集成DID技术,提升用户体验和安全性。
4. **AI驱动的安全监控**:人工智能技术可用于实时监控交易行为,识别异常活动并及时预警。例如,AI可以分析用户的交易模式,在发现异常时立即通知用户。未来,硬件钱包或密钥管理工具可能集成AI驱动的安全监控功能。**总结:安全无止境,防护需持续**Coldcard被黑事件虽然让人震惊,但它并非个案。在加密货币行业,安全威胁无处不在,从供应链攻击到钓鱼诈骗,从物理攻击到量子计算,每一种威胁都可能对用户的资产构成严重风险。因此,比特币安全不是一蹴而就的,而是需要用户持续学习、不断更新防护策略的长期工程。
本文为你提供了一套从硬件到心理的多层防护策略,但安全的最终责任仍然在于你自己。记住,没有任何一种技术或工具能够保证100%的安全,唯有谨慎的态度、专业的知识和良好的习惯,才能最大限度地降低风险。在数字资产的世界里,安全无小事,每一步都需小心翼翼。最后,愿你的比特币资产永远安全,你的投资之路一帆风顺。 。