AI浏览器数据窃取新攻击:BioShocking威胁揭秘与防护指南
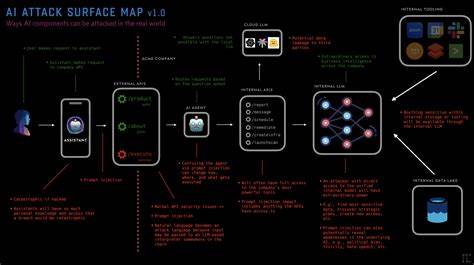
深入分析AI浏览器数据窃取攻击的最新手段,揭示BioShocking威胁的运作机制,并提供专业防护建议,助力用户保护个人隐私与数据安全。
近期,网络安全领域出现了一种新型攻击手段,被命名为"BioShocking"。这种攻击通过精妙的技术手段,利用AI浏览器的漏洞实现数据窃取,引发了广泛关注。本文将从攻击原理、影响范围、案例分析以及防护措施等多个维度,全面解析这一威胁,并为用户提供实用的安全建议。AI浏览器作为人工智能技术与网络浏览工具的结合体,近年来发展迅速,其智能化、个性化的特性深受用户喜爱。然而,这种技术的快速普及也为网络攻击者提供了新的可乘之机。BioShocking攻击正是利用了AI浏览器在数据处理、用户行为分析等环节的潜在漏洞,通过精心设计的攻击脚本,实现对用户敏感信息的窃取。

从技术层面来看,BioShocking攻击主要通过以下几种方式实现数据窃取。首先,攻击者会利用AI浏览器的机器学习模型,构建针对性的攻击载荷。这些载荷能够绕过传统的安全检测机制,在用户浏览网页时悄无声息地执行。其次,攻击者会利用AI浏览器的个性化推荐功能,将恶意内容嵌入到用户常访问的网页中,增加攻击的成功率。最后,通过精妙的社会工程学手段,攻击者能够诱导用户执行某些操作,从而完成数据窃取。BioShocking攻击的影响范围远超预期。
首先,从个人用户角度来看,攻击者可能窃取用户的登录凭证、财务信息、社交账号等敏感数据,导致用户面临财产损失和隐私泄露的风险。其次,从企业角度来看,AI浏览器在企业内部的应用日益广泛,攻击者可能通过窃取企业员工的浏览数据,获取商业机密、客户信息等关键数据,对企业造成重大损失。此外,这种攻击还可能被用于更大规模的网络攻击,例如数据窃取、勒索软件攻击等。为了更好地理解BioShocking攻击的威胁,我们可以参考一些实际案例。例如,某科技公司的员工在使用AI浏览器时,遭遇了BioShocking攻击,攻击者通过窃取员工的浏览数据,获取了公司内部的机密文件,导致公司面临巨大的法律和财务风险。再比如,某金融机构的客户在使用AI浏览器进行在线银行操作时,遭遇了BioShocking攻击,攻击者窃取了客户的账户信息,导致客户的资金遭到盗窃。

面对BioShocking攻击的威胁,用户和企业需要采取多方面的防护措施。首先,用户应当定期更新AI浏览器的软件版本,确保使用最新的安全补丁。其次,用户应当启用浏览器的安全设置,例如禁用不必要的插件,启用安全模式等。此外,用户还应当保持警惕,避免点击可疑的链接或下载不明来源的文件。对于企业而言,应当加强员工的安全意识培训,建立完善的数据安全管理制度,并定期进行安全审计。AI浏览器的发展为用户带来了便利,但也伴随着新的安全挑战。
BioShocking攻击的出现,提醒我们在享受技术便利的同时,必须加强安全防护。通过了解攻击手段,采取有效的防护措施,我们可以有效降低数据窃取的风险,保护个人隐私和企业数据安全。未来,随着AI技术的不断发展,网络安全领域将面临更多的挑战,但只要我们保持警惕,采取积极的防护措施,就能够应对这些挑战,确保网络环境的安全与稳定。 。