NetScaler ADC和NetScaler Gateway多重漏洞分析:如何防范内存过读风险
本文深入分析NetScaler ADC和NetScaler Gateway的多重漏洞,探讨其潜在威胁及防护措施,帮助企业提升网络安全防护能力。
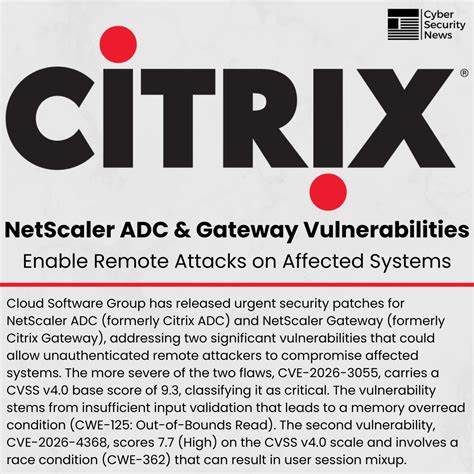
近期,安全研究人员发现NetScaler ADC和NetScaler Gateway存在多个严重漏洞,其中最严重的漏洞可能导致内存过读,从而泄露敏感数据。这些漏洞的发现引发了广泛关注,因为NetScaler ADC作为应用交付控制器(ADC)和NetScaler Gateway作为安全远程访问解决方案,在企业网络架构中扮演着至关重要的角色。本文将详细分析这些漏洞的技术细节、潜在影响以及企业应采取的防护措施。NetScaler ADC是一种优化、保护和确保企业应用程序可靠可用性的工具,而NetScaler Gateway则为用户提供单点登录(SSO)功能,使其能够从任何设备和任何地点访问应用程序和资源。然而,这些产品的漏洞可能被恶意攻击者利用,导致内存过读,从而泄露高度敏感的凭据和其他机密信息。根据最新的安全通告,NetScaler ADC和NetScaler Gateway的多个版本存在漏洞,包括14.1版本之前的14.1-66.59和13.1版本之前的13.1-62.23,以及13.1-FIPS和13.1-NDcPP版本之前的13.1-37.262。

这些漏洞的存在使得大型和中型政府机构、企业以及小型企业面临高风险,而家庭用户的风险相对较低。技术分析显示,这些漏洞主要涉及输入验证不足和竞态条件。具体来说,CVE-2026-3055漏洞是由于NetScaler ADC和NetScaler Gateway在配置为SAML身份提供商(IDP)时,存在边界外内存读取问题。而CVE-2026-4368漏洞则影响配置为网关(SSL VPN、ICA代理、CVPN或RDP代理)或AAA虚拟服务器的设备。成功利用这些漏洞可能导致内存过读,进而允许攻击者访问设备内存中的高度敏感凭据,并可能进一步执行远程代码执行(RCE)。尽管目前尚未有关于这些漏洞被利用的报告,但企业仍需高度重视并采取预防措施。
首先,企业应立即应用Citrix提供的适当更新,确保系统版本处于最新状态。其次,建立和维护脆弱性管理流程,定期进行漏洞扫描和渗透测试,以识别和修复潜在的安全漏洞。此外,企业应遵循最小权限原则,确保所有软件以非特权用户身份运行,从而减少成功攻击的影响。同时,管理默认账户,建立和维护服务账户清单,并定期审查以确保所有活动账户均经过授权。网络架构方面,企业应通过物理和逻辑分段来隔离关键系统,使用DMZ容纳任何面向互联网的服务,并配置单独的虚拟专用云(VPC)实例以隔离关键云系统。最后,企业应启用防止软件利用的功能,如Microsoft的数据执行防护(DEP)、Windows Defender Exploit Guard(WDEG)或Apple的系统完整性保护(SIP)和Gatekeeper。

通过采取这些措施,企业可以有效降低NetScaler ADC和NetScaler Gateway漏洞带来的风险,确保网络安全和数据保护。随着网络安全威胁的不断演变,企业必须保持警惕并采取积极的安全措施。通过定期更新软件、进行漏洞扫描和渗透测试、实施最小权限原则以及启用防利用功能,企业可以建立更加安全的网络环境,有效应对潜在的安全威胁。 。