2026年3月10日微软产品关键补丁发布:安全漏洞分析与应对策略
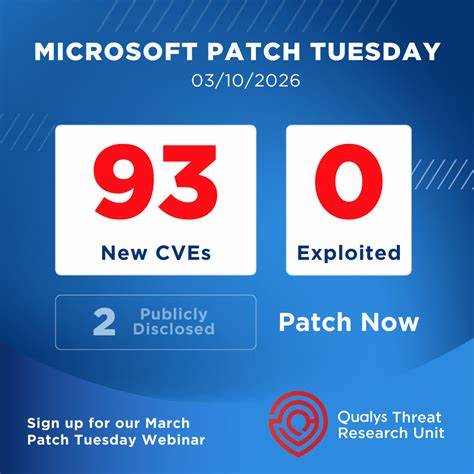
2026年3月10日,微软发布了多个关键安全补丁,涉及多款核心产品。本文深入分析这些漏洞的风险,并提供企业和个人用户的应对建议,帮助读者提升网络安全防护能力。
2026年3月10日,微软发布了针对其多款产品的关键安全补丁,涵盖了从操作系统到云服务的广泛范围。这些补丁旨在修复多个严重漏洞,其中最严重的可能导致远程代码执行,从而使攻击者获得与登录用户相同的权限。本文将详细解析这些漏洞的风险,并提供企业和个人用户的应对策略,帮助读者提升网络安全防护能力。微软此次发布的补丁涉及的产品包括.NET、Active Directory域服务、ASP.NET Core、Azure Arc、Azure计算画廊、Azure Entra ID、Azure IoT Explorer、Azure Linux虚拟机、Azure MCP服务器、Azure门户Windows管理中心、Azure Windows虚拟机代理、广播DVR、连接设备平台服务(Cdpsvc)、GitHub Repo: zero-shot-scfoundation、Microsoft Authenticator、Microsoft Brokering文件系统、Microsoft设备定价计划、Microsoft图形组件、Microsoft Office、Microsoft Office Excel、Microsoft Office SharePoint、支付编排服务、推送消息路由服务、Windows Hyper-V角色、SQL Server、Windows辅助功能基础设施(ATBroker.exe)、Windows辅助功能驱动程序、Windows App Installer、Windows身份验证方法、Windows蓝牙RFCOM协议驱动程序、Windows设备关联服务、Windows DWM核心库、Windows可扩展文件分配、Windows文件服务器、Windows GDI、Windows Kerberos、Windows内核、Windows MapUrlToZone、Windows移动宽带、Windows NTFS、Windows性能计数器、Windows打印机服务组件、Windows投影文件系统、Windows弹性文件系统(ReFS)、Windows路由和远程访问服务(RRAS)、Windows Shell链接处理、Windows SMB服务器、Windows系统映像管理器、Windows电话服务、Windows通用磁盘格式文件系统驱动程序(UDFS)、Windows Win32K、Winlogon等。这些漏洞的风险程度因用户权限而异。对于拥有管理员权限的用户,攻击者可能安装程序、查看、修改或删除数据,甚至创建新的具有完全用户权限的账户。

而对于权限较低的用户,影响可能相对较小。然而,任何漏洞都可能被恶意利用,因此及时更新补丁至关重要。目前,尚无报告表明这些漏洞在野外被利用。但考虑到网络攻击的复杂性和多样性,用户不应掉以轻心。微软建议用户尽快测试并应用这些补丁,以减少潜在的安全风险。对于企业用户,建议建立和维护一个完善的漏洞管理流程。
这包括定期审查和更新漏洞管理文档,确保企业资产的安全性。此外,企业还应建立基于风险的修复策略,定期进行漏洞扫描和渗透测试,以发现和修复潜在的安全漏洞。对于个人用户,建议运行所有软件以非特权用户身份,以减少攻击者获得管理员权限的可能性。此外,定期更新操作系统和应用程序也是保持系统安全的重要措施。微软还建议用户启用反恶意软件功能,如数据执行防护(DEP)、Windows Defender Exploit Guard(WDEG)等,以增强系统的安全防护能力。此外,网络架构的设计也至关重要。

通过物理和逻辑分段,可以有效隔离关键系统和资源,防止攻击者访问敏感信息。综上所述,2026年3月10日微软发布的关键补丁涉及多款核心产品,涵盖了广泛的安全漏洞。用户应尽快更新补丁,并采取相应的安全措施,以保护自身系统和数据的安全。通过建立完善的漏洞管理流程、定期进行漏洞扫描和渗透测试、启用反恶意软件功能以及优化网络架构,用户可以有效提升网络安全防护能力,减少潜在的安全风险。 。




