美国第三位网络安全专家因协助勒索软件团伙被判入狱:行业警示与法律后果

挖矿与质押
钱财 qian.cx
近期,美国第三位网络安全专家因协助勒索软件团伙被判入狱,这一事件引发了全球网络安全行业的广泛关注。本文深入分析该案件的背景、法律后果及对行业的影响,探讨如何加强网络安全合规与伦理建设。

近期,美国第三位网络安全专家因协助勒索软件团伙被判入狱,这一事件引发了全球网络安全行业的广泛关注。本文深入分析该案件的背景、法律后果及对行业的影响,探讨如何加强网络安全合规与伦理建设。

近期,美国司法部宣布,第三位网络安全专家因协助勒索软件团伙被判入狱。这一消息在全球网络安全领域引发了强烈反响,不仅揭示了黑客团伙与内部人员勾结的严重性,也对整个行业提出了严峻的警示。本文将从案件背景、法律后果、行业影响以及如何加强网络安全合规等多个角度进行深入分析,为读者提供全面的了解。首先,我们需要明确勒索软件团伙的运作模式。勒索软件团伙通常通过黑客手段入侵企业或个人的计算机系统,加密重要数据,并要求受害者支付赎金以换取解密密钥。近年来,勒索软件攻击的频率和规模不断攀升,给全球经济和社会安全带来了严重威胁。

回答问题即可获得报酬

而网络安全专家的参与,使得这些攻击变得更加精准和难以防范。根据司法部的公告,这位被判入狱的网络安全专家曾在多个勒索软件攻击案件中提供技术支持,包括帮助团伙绕过安全防护、开发攻击工具以及提供受害者信息。他的行为不仅违反了职业道德,也触犯了法律红线。美国司法部门对这类案件的严厉打击,体现了对网络犯罪的零容忍态度。从法律角度来看,这位专家的行为构成了多项罪名,包括协助网络犯罪、数据窃取以及违反计算机欺诈和滥用法。美国法律对网络安全犯罪的惩罚力度不断加强,特别是涉及勒索软件的案件,往往会面临长期监禁。

这一判决不仅是对个人行为的惩罚,也是对整个行业的警示,提醒网络安全专家必须严格遵守法律和职业道德。此外,这一案件也暴露了网络安全行业内部存在的潜在风险。网络安全专家通常拥有高超的技术能力和对系统漏洞的深入了解,如果这些能力被用于非法目的,将会对社会造成巨大危害。因此,行业需要加强对从业人员的道德教育和法律合规培训,确保技术能力的正确使用。在国际层面,勒索软件攻击已经成为全球性的网络安全威胁。各国政府和企业需要加强合作,共同打击跨国网络犯罪团伙。

BC.Game Shitcode 2026:获取独家优惠和奖励

美国司法部门的行动表明,国际社会对网络犯罪的打击力度正在不断加强,任何参与网络犯罪的行为都将受到严厉惩罚。对于企业而言,这一案件也提醒他们需要加强内部安全防护措施。网络安全专家的背叛行为表明,内部威胁同样不可忽视。企业应当建立严格的安全审查机制,定期进行安全评估,并确保所有员工都遵守安全政策。同时,企业还应当与网络安全专家建立信任关系,确保他们能够在合法框架内发挥作用。从长远来看,网络安全行业需要建立更加完善的伦理和合规体系。

网络安全专家不仅需要具备扎实的技术能力,还需要具备强烈的职业道德和法律意识。行业协会和教育机构应当加强对从业人员的培训,确保他们能够在法律和道德的框架内工作。总结来说,美国第三位网络安全专家因协助勒索软件团伙被判入狱的案件,不仅揭示了网络犯罪的严重性,也对网络安全行业提出了严峻的挑战。通过加强法律打击、行业合规和企业防护措施,我们可以更好地应对网络安全威胁,保护社会的数字安全。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
随着AI技术在编程领域的广泛应用,其带来的生产力提升与潜在安全风险之间的平衡成为行业关注焦点。本文将从技术、经济、法律等多维度探讨AI编程的利弊,为企业和开发者提供决策参考。
2026年07月10号 17点25分01秒 AI编程:安全风险是否超过生产力提升?深度分析与行业洞察

随着AI技术在编程领域的广泛应用,其带来的生产力提升与潜在安全风险之间的平衡成为行业关注焦点。本文将从技术、经济、法律等多维度探讨AI编程的利弊,为企业和开发者提供决策参考。

近年勒索软件攻击呈现爆发式增长,数据显示2018年至今已发生超9000起确认案件。本文深入分析勒索软件的演变趋势、攻击手段及防护策略,帮助企业和个人提升网络安全意识。
2026年07月10号 17点25分35秒 勒索软件攻击持续升级:2018年至今已确认超9000起案件

近年勒索软件攻击呈现爆发式增长,数据显示2018年至今已发生超9000起确认案件。本文深入分析勒索软件的演变趋势、攻击手段及防护策略,帮助企业和个人提升网络安全意识。

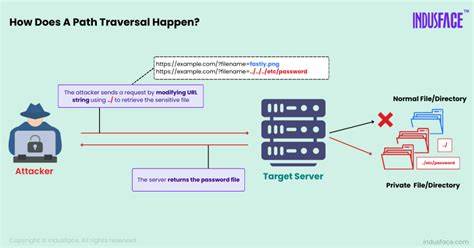
本文详细分析了WatchGuard Fireware OS管理Web界面存在的路径遍历漏洞CVE-2026-13054,探讨其技术细节、潜在影响及企业级防护策略,帮助安全从业者和IT管理人员全面理解并有效应对此类安全威胁。
2026年07月10号 17点26分28秒 深度解析WatchGuard Fireware OS管理界面路径遍历漏洞CVE-2026-13054:威胁分析与防护指南

本文详细分析了WatchGuard Fireware OS管理Web界面存在的路径遍历漏洞CVE-2026-13054,探讨其技术细节、潜在影响及企业级防护策略,帮助安全从业者和IT管理人员全面理解并有效应对此类安全威胁。

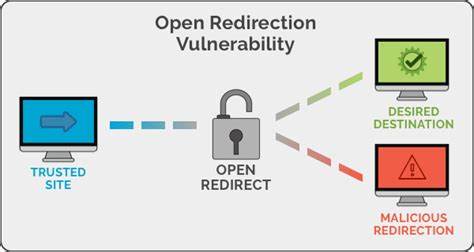
本文详细分析了SAML单点登录系统中发现的CVE-2026-31982开放重定向漏洞,探讨其成因、影响及防护措施,帮助企业提升身份认证安全性。
2026年07月10号 17点26分53秒 深度解析CVE-2026-31982:SAML单点登录中的开放重定向漏洞及安全防护指南

本文详细分析了SAML单点登录系统中发现的CVE-2026-31982开放重定向漏洞,探讨其成因、影响及防护措施,帮助企业提升身份认证安全性。

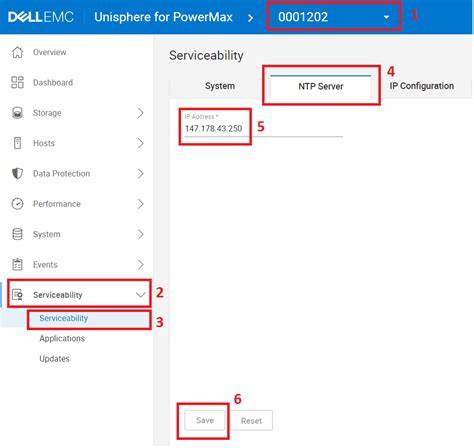
本文详细分析Dell Unisphere for PowerMax 10.3.0.5及之前版本存在的反序列化漏洞CVE-2026-54469,探讨其技术原理、潜在风险及企业级存储系统的安全防护策略,为IT管理者和安全专家提供实用建议。
2026年07月10号 17点27分14秒 深度解析CVE-2026-54469:Dell Unisphere for PowerMax反序列化漏洞及安全防护指南

本文详细分析Dell Unisphere for PowerMax 10.3.0.5及之前版本存在的反序列化漏洞CVE-2026-54469,探讨其技术原理、潜在风险及企业级存储系统的安全防护策略,为IT管理者和安全专家提供实用建议。

本文详细分析了近期发现的CVE-2026-31983漏洞,揭示其在SSH密钥同步过程中的认证缺失机制,并提供企业级防护建议,帮助IT管理者全面理解并应对此类安全威胁。
2026年07月10号 17点27分44秒 深度解析CVE-2026-31983漏洞:SSH密钥同步中的认证缺失风险与防护策略

本文详细分析了近期发现的CVE-2026-31983漏洞,揭示其在SSH密钥同步过程中的认证缺失机制,并提供企业级防护建议,帮助IT管理者全面理解并应对此类安全威胁。

本文详细分析了WatchGuard Fireware OS CLI中的CVE-2026-13053漏洞,探讨其影响范围、攻击方式及企业如何有效防护,为网络安全从业者提供专业指导。
2026年07月10号 17点36分33秒 深度解析WatchGuard Fireware OS CLI漏洞CVE-2026-13053:安全威胁与防护策略

本文详细分析了WatchGuard Fireware OS CLI中的CVE-2026-13053漏洞,探讨其影响范围、攻击方式及企业如何有效防护,为网络安全从业者提供专业指导。