AI编程:安全风险是否超过生产力提升?深度分析与行业洞察

NFT 和数字艺术 加密交易所新闻 监管和法律更新
钱财 qian.cx
随着AI技术在编程领域的广泛应用,其带来的生产力提升与潜在安全风险之间的平衡成为行业关注焦点。本文将从技术、经济、法律等多维度探讨AI编程的利弊,为企业和开发者提供决策参考。

随着AI技术在编程领域的广泛应用,其带来的生产力提升与潜在安全风险之间的平衡成为行业关注焦点。本文将从技术、经济、法律等多维度探讨AI编程的利弊,为企业和开发者提供决策参考。

近年来,人工智能(AI)技术在编程领域的应用如火如荼,从自动代码生成到智能调试,AI工具显著提升了开发效率。然而,随着AI编程的普及,其潜在的安全风险也引发了广泛讨论。AI编程是否真的能带来颠覆性的生产力提升?其背后的安全隐患是否会抵消这些收益?本文将深入探讨AI编程的利弊,并为企业和开发者提供决策参考。 AI编程的核心优势在于其能够显著提高开发效率。传统编程过程中,开发者需要花费大量时间进行代码编写、调试和优化。而AI工具,如GitHub的Copilot、DeepCode等,能够通过分析海量代码库,自动生成高质量代码,甚至预测潜在错误。

回答问题即可获得报酬

这种能力不仅缩短了开发周期,还降低了人为错误的发生率。例如,在某些企业的实际应用中,AI编程工具的引入使得代码生成效率提升了30%以上,调试时间缩短了近20%。 然而,AI编程的广泛应用也带来了诸多安全挑战。首先,AI生成的代码可能包含隐藏的安全漏洞。由于AI模型依赖于训练数据,如果训练数据中存在恶意代码或安全漏洞,AI生成的代码可能会继承这些缺陷。此外,AI工具的黑箱特性使得开发者难以追踪代码的来源和逻辑,增加了安全审计的难度。

例如,2023年某知名科技公司因使用AI生成的代码导致系统漏洞,最终遭受了严重的数据泄露事件。 其次,AI编程可能引发知识产权争议。AI生成的代码可能无意中复制了现有代码库中的内容,导致版权侵权风险。尽管AI工具的开发者通常会声明其生成的代码不受版权保护,但实际应用中仍可能引发法律纠纷。例如,某开发者因使用AI工具生成的代码与现有开源项目高度相似,被指控侵权,最终不得不支付高额赔偿。 此外,AI编程的依赖性可能导致技术债务积累。

BC.Game Shitcode 2026:获取独家优惠和奖励

随着AI工具的普及,开发者可能逐渐依赖AI生成的代码,而忽视了对编程基础知识的掌握。这种现象可能在短期内提高生产力,但在长期来看,可能导致团队技术能力下降,增加维护成本。例如,某企业在引入AI编程工具后,发现新入职的开发者对传统编程技术的理解不足,导致项目维护难度增加。 尽管AI编程存在诸多挑战,但通过合理的风险管理和技术优化,其潜力仍然值得期待。首先,企业可以通过建立严格的代码审查流程,确保AI生成的代码符合安全标准。其次,开发者应保持对编程基础知识的学习,避免过度依赖AI工具。

此外,AI工具的开发者也应加强模型训练数据的审核,减少潜在的安全风险。 综上所述,AI编程的生产力提升与安全风险之间的平衡需要企业和开发者共同努力。在充分评估风险的基础上,合理利用AI工具,才能真正发挥其潜力,推动行业发展。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
近年勒索软件攻击呈现爆发式增长,数据显示2018年至今已发生超9000起确认案件。本文深入分析勒索软件的演变趋势、攻击手段及防护策略,帮助企业和个人提升网络安全意识。
2026年07月10号 17点25分35秒 勒索软件攻击持续升级:2018年至今已确认超9000起案件

近年勒索软件攻击呈现爆发式增长,数据显示2018年至今已发生超9000起确认案件。本文深入分析勒索软件的演变趋势、攻击手段及防护策略,帮助企业和个人提升网络安全意识。

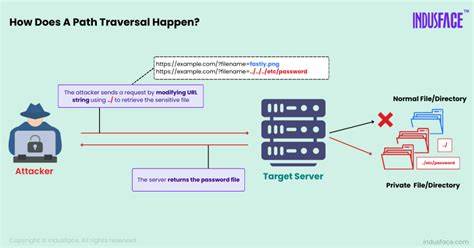
本文详细分析了WatchGuard Fireware OS管理Web界面存在的路径遍历漏洞CVE-2026-13054,探讨其技术细节、潜在影响及企业级防护策略,帮助安全从业者和IT管理人员全面理解并有效应对此类安全威胁。
2026年07月10号 17点26分28秒 深度解析WatchGuard Fireware OS管理界面路径遍历漏洞CVE-2026-13054:威胁分析与防护指南

本文详细分析了WatchGuard Fireware OS管理Web界面存在的路径遍历漏洞CVE-2026-13054,探讨其技术细节、潜在影响及企业级防护策略,帮助安全从业者和IT管理人员全面理解并有效应对此类安全威胁。

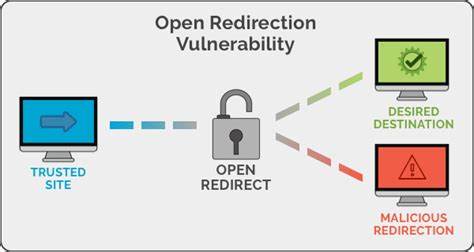
本文详细分析了SAML单点登录系统中发现的CVE-2026-31982开放重定向漏洞,探讨其成因、影响及防护措施,帮助企业提升身份认证安全性。
2026年07月10号 17点26分53秒 深度解析CVE-2026-31982:SAML单点登录中的开放重定向漏洞及安全防护指南

本文详细分析了SAML单点登录系统中发现的CVE-2026-31982开放重定向漏洞,探讨其成因、影响及防护措施,帮助企业提升身份认证安全性。

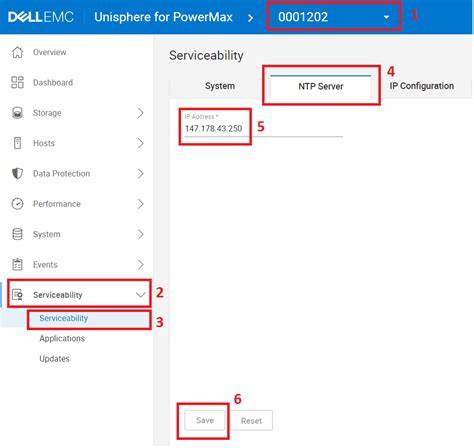
本文详细分析Dell Unisphere for PowerMax 10.3.0.5及之前版本存在的反序列化漏洞CVE-2026-54469,探讨其技术原理、潜在风险及企业级存储系统的安全防护策略,为IT管理者和安全专家提供实用建议。
2026年07月10号 17点27分14秒 深度解析CVE-2026-54469:Dell Unisphere for PowerMax反序列化漏洞及安全防护指南

本文详细分析Dell Unisphere for PowerMax 10.3.0.5及之前版本存在的反序列化漏洞CVE-2026-54469,探讨其技术原理、潜在风险及企业级存储系统的安全防护策略,为IT管理者和安全专家提供实用建议。

本文详细分析了近期发现的CVE-2026-31983漏洞,揭示其在SSH密钥同步过程中的认证缺失机制,并提供企业级防护建议,帮助IT管理者全面理解并应对此类安全威胁。
2026年07月10号 17点27分44秒 深度解析CVE-2026-31983漏洞:SSH密钥同步中的认证缺失风险与防护策略

本文详细分析了近期发现的CVE-2026-31983漏洞,揭示其在SSH密钥同步过程中的认证缺失机制,并提供企业级防护建议,帮助IT管理者全面理解并应对此类安全威胁。

本文详细分析了WatchGuard Fireware OS CLI中的CVE-2026-13053漏洞,探讨其影响范围、攻击方式及企业如何有效防护,为网络安全从业者提供专业指导。
2026年07月10号 17点36分33秒 深度解析WatchGuard Fireware OS CLI漏洞CVE-2026-13053:安全威胁与防护策略

本文详细分析了WatchGuard Fireware OS CLI中的CVE-2026-13053漏洞,探讨其影响范围、攻击方式及企业如何有效防护,为网络安全从业者提供专业指导。

本文详细分析了CVE-2026-31981存储型HTML注入漏洞的技术细节,探讨其潜在风险及企业应对策略,帮助安全从业者和技术管理者全面了解该漏洞的影响与防范措施。
2026年07月10号 17点42分11秒 深度解析CVE-2026-31981:存储型HTML注入漏洞的危害与防护策略

本文详细分析了CVE-2026-31981存储型HTML注入漏洞的技术细节,探讨其潜在风险及企业应对策略,帮助安全从业者和技术管理者全面了解该漏洞的影响与防范措施。