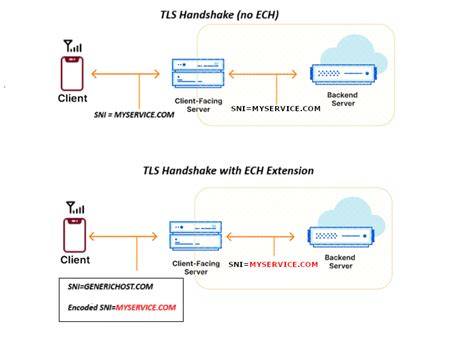
Google 于今年六月正式发布 Android 17,尽管该系统在此前已经悄然内置了 Encrypted Client Hello(ECH)的支持,但直到近日 Jigsaw 团队的专家们才公开详细阐释了这项技术的实现细节、与其他安全机制的协同以及在日常应用中的实际表现。ECH 的核心价值在于,它把原本在 TLS 握手中以明文形式传递的 Server Name Indication(SNI)进行加密,从而让网络观察者无法轻易识别用户正在访问的具体域名。 TLS 握手是现代 HTTPS 连接的必经之路,而 SNI 正是该握手阶段中用于指示目标服务器的字段。传统做法下,即使流量本身已经被 HTTPS 加密,ISP、企业网络或公共 Wi‑Fi 热点仍能通过解析 SNI 看到用户正在访问的域名,这就形成了一个显著的隐私泄露点。ECH 在 TLS 1.3 基础上加入了额外的加密层,使得 SNI 在第一次网络交互时就已经被加密,只有真正的目标服务器才能解密并完成握手。 在 Android 17 中,这项加密机制被提升至平台级别,而非仅仅局限于特定浏览器的实现。
Google 表示,所有面向 Android 17 开发并使用系统提供的网络库的应用程序,默认情况下都会自动启用 ECH。具体来说,OkHttp(从某个新版本起)、WebView 以及 HttpEngine 都已完整支持 ECH,开发者几乎不需要额外修改代码即可让用户的连接受益于更高的隐私保护。 如果目标服务器本身并未实现 ECH 支持,Android 17 仍会保持连接的兼容性。它会使用 ECH GREASE 机制,即发送一个看似符合 ECH 规范的随机字段,让网络中的观察者误以为这是一次真正的 ECH 握手,从而避免在流量中留下显著的特征。这种"伪装"策略能够有效防止攻击者通过流量特征分析辨别哪些连接真正使用了 ECH,进一步提升隐私的防御层次。 Jigsaw 团队对 ECH GREASE 进行了大规模的实地测试,覆盖了全球排名前 10,000 的活跃域名以及 740 家互联网服务提供商,跨越 202 个国家和地区。
测试结果显示,启用 ECH GREASE 后,页面的加载成功率保持不变,也没有出现因服务器或网络设备对 ECH 流量产生误解而导致的意外拦截或阻断。这意味着在大多数实际使用场景下,用户可以无缝切换到更安全的连接方式,而不必担心兼容性问题。 除了 ECH,Android 17 还在安全方面做出了多项重要改进。Local Network Protection 现在要求应用在尝试扫描本地网络或与局域网内设备通信前,必须获得明确的用户授权。这一举措直接限制了恶意软件通过局域网进行横向渗透的可能性,使得普通用户在连接家庭路由器、打印机或智能家居设备时能够更好地掌控权限。 Certificate Transparency(CT)在 Android 17 中被设为默认行为,所有通过系统发出的 TLS 证书都必须登记到公开的 CT 日志中。
这样一来,任何未经授权或错误颁发的证书都会被及时发现并上报,从而大幅降低中间人攻击的成功率。尤其是对于企业内部网络和金融机构来说,CT 的强制执行能够显著提升对证书伪造的防御能力。 在移动运营商层面,Google 正在推动合作伙伴在符合条件的地区默认关闭 2G 网络。2G 由于缺乏现代加密机制,极易成为伪基站(IMSI Catcher)攻击的目标。攻击者可以通过强制将设备降级至 2G,发送伪造的短信、拦截语音或数据流量。将 2G 功能默认关闭,不仅可以防止这类攻击的蔓延,还能促使用户尽快迁移到更安全的 4G/5G 网络。
对于开发者而言,拥抱 Android 17 的安全特性并不需要大幅重构。只需确保所使用的网络库版本与 Android 17 的要求保持同步,并在应用的 build.gradle 中将 targetSdkVersion 更新至 34(即 Android 17 的 API 级别)即可自动启用 ECH。若目标服务器支持 ECH,握手过程中的 SNI 将被加密;若不支持,系统会自动切换至 GREASE 模式,确保流量在视觉上保持一致,避免被网络审查或过滤系统标记。 从用户隐私的角度看,Android 17 通过 ECH 为日常浏览体验提供了更深层次的保护。即使在使用公共 Wi‑Fi 或企业网络时,用户的访问目标也难以被 ISP 或网络管理员直接识别,从而降低了被针对性广告、流量监控或恶意拦截的风险。与此同时,Local Network Protection 与 Certificate Transparency 的组合也为本地设备安全和证书验证提供了双重保障。
当然,ECH 的全面落地仍面临一些挑战。部分老旧的服务器或企业防火墙可能尚未支持 TLS 1.3,导致在兼容模式下仍会出现 SNI 泄露的现象。运营商和企业在部署网络设备时,需要及时升级到支持 ECH 的最新版本,以免因兼容性问题导致用户体验下降。此外,随着 ECH 技术的普及,攻击者可能会转向其他指纹识别手段,如 DNS 查询模式或应用层的协议特征,这需要安全社区保持持续的研究与防御。 展望未来,随着更多操作系统和浏览器跟进 ECH 标准,整个互联网的加密握手过程有望从"明文‑SNI"模式逐步转向全加密时代。Android 17 的先行一步,不仅提升了自家平台的隐私防护水平,也为整个移动生态树立了标杆。
开发者和终端用户都应当认识到,保护网络隐私并非一次性任务,而是一场需要不断迭代、持续关注的长期工程。通过充分利用 Android 17 所提供的安全特性,我们可以在日常使用中迈出更坚实的一步,让每一次点击都更加安全、更加私密。 。