LINE iOS 客户端内置浏览器的拒绝服务漏洞分析:安全风险与防护建议
本文深入分析LINE iOS 客户端内置浏览器中的拒绝服务漏洞,探讨其安全影响及用户如何有效防护,帮助用户保障数字安全。
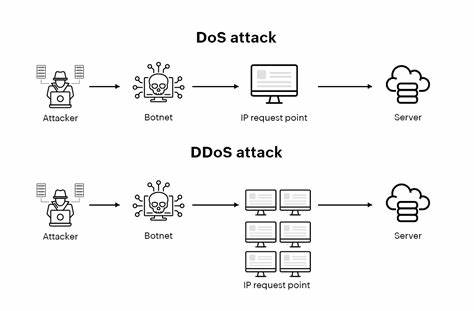
LINE 作为全球知名的即时通讯应用,其安全性直接影响数百万用户的隐私和数据安全。近期,安全研究人员发现LINE iOS 客户端的内置浏览器存在严重的拒绝服务(DoS)漏洞,这一漏洞可能导致应用崩溃、数据丢失或恶意攻击。本文将从漏洞的技术原理、安全影响、防护措施等多个角度进行详细分析,帮助用户和开发者更好地理解并应对这一安全威胁。LINE iOS 客户端的内置浏览器是用户浏览网页的重要工具,其安全性直接关系到用户的隐私和数据安全。拒绝服务漏洞是一种常见的网络攻击手段,攻击者通过发送特定的恶意请求,使目标系统或应用无法正常响应,从而达到瘫痪服务的目的。在LINE iOS 客户端的内置浏览器中,这一漏洞的存在使得攻击者可以通过精心构造的网页内容,触发应用的异常行为,导致浏览器崩溃或系统资源耗尽。

从技术角度来看,该漏洞主要源于内置浏览器在处理特定类型的网页内容时存在的逻辑缺陷。当用户访问包含恶意代码的网页时,浏览器会尝试解析并执行这些代码,但由于缺乏有效的输入验证和异常处理机制,导致应用程序无法正确处理异常情况,最终引发崩溃或资源耗尽。这种攻击方式不仅影响用户的正常使用体验,还可能为其他类型的攻击提供便利,例如数据窃取或恶意软件植入。对于普通用户而言,拒绝服务漏洞的直接影响是应用的不稳定性和使用体验的下降。例如,用户在浏览网页时可能突然遇到应用崩溃,导致未保存的数据丢失或会话中断。更严重的是,攻击者可以利用这一漏洞进行钓鱼攻击,诱导用户访问恶意网页,从而窃取敏感信息。
因此,用户在使用LINE iOS 客户端的内置浏览器时,必须保持警惕,避免访问可疑的网页链接。为了有效防护拒绝服务漏洞,用户可以采取以下措施。首先,保持应用的最新版本,因为开发者通常会在发现漏洞后及时发布安全更新。其次,避免访问未知来源的网页链接,尤其是通过LINE 传递的可疑链接。此外,用户可以考虑使用第三方浏览器进行敏感操作,减少内置浏览器的使用频率。最后,定期备份重要数据,以防止因应用崩溃导致的数据丢失。

对于开发者而言,修复拒绝服务漏洞需要从代码层面进行全面的安全审计。首先,确保所有输入数据都经过严格的验证和过滤,避免恶意代码的执行。其次,实现健壮的异常处理机制,确保应用在遇到异常情况时能够正常退出而不会崩溃。此外,开发者可以引入沙箱技术,将浏览器的执行环境与系统其他部分隔离,从而限制攻击的影响范围。最后,定期进行安全测试和漏洞扫描,及时发现并修复潜在的安全问题。LINE 作为一款广泛使用的通讯应用,其安全性直接关系到用户的隐私和数据安全。
拒绝服务漏洞的存在不仅影响用户的使用体验,还可能为其他类型的攻击提供便利。因此,用户和开发者必须共同努力,采取有效的防护措施,确保应用的安全性和稳定性。通过保持应用的最新版本、避免访问可疑链接、使用第三方浏览器等措施,用户可以有效降低拒绝服务攻击的风险。同时,开发者需要从代码层面进行全面的安全审计,确保应用的健壮性和安全性。只有通过全方位的防护措施,才能保障用户的数字安全,确保LINE 客户端的安全可靠运行。 。