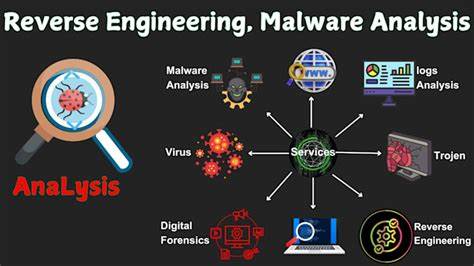
本文全面探讨逆向工程与恶意软件分析的核心技术,涵盖工具链、分析方法及安全防护策略,帮助读者掌握关键技能以应对现代网络威胁。
逆向工程与恶意软件分析是当前网络安全领域的重要研究方向,随着黑客攻击手段的不断演进,对恶意软件的深入分析和逆向工程技术的应用显得尤为关键。本文将从技术基础、工具链、分析方法以及安全防护策略等多个维度,系统性地探讨逆向工程与恶意软件分析的核心内容,帮助读者全面掌握这一领域的关键技能。逆向工程是指通过分析已有的软件或硬件系统,逆向推导其设计逻辑和实现细节的过程。在网络安全领域,逆向工程主要用于分析恶意软件的行为、功能和攻击手段,从而制定有效的防御策略。恶意软件分析则是通过静态和动态分析技术,研究恶意软件的运行机制、传播方式以及潜在威胁,为安全防护提供技术支持。在逆向工程与恶意软件分析的实践中,工具链的选择和使用至关重要。

常用的逆向工程工具包括调试器、反汇编工具、虚拟机等,这些工具能够帮助分析人员深入理解恶意软件的运行逻辑。例如,IDA Pro是一款功能强大的反汇编工具,能够将二进制文件转换为可读的汇编代码,便于分析人员进行代码级别的分析。此外,调试器如OllyDbg和x64dbg也广泛应用于动态分析,通过实时监控恶意软件的运行状态,揭示其隐藏的攻击行为。恶意软件分析主要分为静态分析和动态分析两种方法。静态分析是指在不运行恶意软件的情况下,通过分析其代码、配置文件等静态信息,推断其功能和行为。这种方法适用于初步的威胁评估,能够快速识别恶意软件的特征和潜在威胁。
动态分析则是通过在受控环境中运行恶意软件,观察其运行行为,包括文件访问、网络通信、注册表修改等,从而全面了解其攻击手段。动态分析能够提供更详细的行为信息,但需要严格的隔离环境以避免对系统造成实际损害。在实际应用中,逆向工程与恶意软件分析常常结合使用。例如,在分析一个新发现的恶意软件样本时,分析人员首先会通过静态分析工具提取其基本信息,如文件头、导入表、字符串等,初步判断其类型和功能。然后,通过动态分析工具在虚拟机中运行该样本,观察其运行行为,记录其与系统的交互过程。最后,结合静态和动态分析的结果,综合评估其威胁等级,并制定相应的防御策略。

随着恶意软件的不断演进,分析人员需要不断更新自己的技能和工具链。新型的恶意软件往往采用多种防护技术,如代码混淆、加密、沙箱检测等,这些技术使得分析过程变得更加复杂。因此,分析人员需要具备扎实的编程基础和逆向工程技能,能够灵活运用各种工具和技术,突破恶意软件的防护手段,揭示其真实意图。在安全防护方面,逆向工程与恶意软件分析的成果能够为防护策略的制定提供重要支持。通过分析恶意软件的攻击手段和传播方式,安全团队可以开发针对性的防御措施,如签名检测、行为监控、入侵检测等。此外,逆向工程技术还可以用于安全产品的开发,如杀毒软件、防火墙等,提升其对新型威胁的识别和防御能力。
总结来说,逆向工程与恶意软件分析是网络安全领域的重要研究方向,其技术应用不仅能够帮助分析人员深入理解恶意软件的运行机制,还能为安全防护策略的制定提供技术支持。随着网络威胁的不断演变,逆向工程与恶意软件分析的重要性将进一步凸显,相关技能的掌握将成为网络安全专业人员的核心竞争力。 。