如何做好网络安全防护?避免在信号聊天中泄露攻击计划
在数字时代,保护个人和组织的敏感信息至关重要。本文将深入探讨优秀的运行安全(OPSEC)实践,并通过具体案例说明为什么在信号聊天中讨论攻击计划可能带来严重风险。
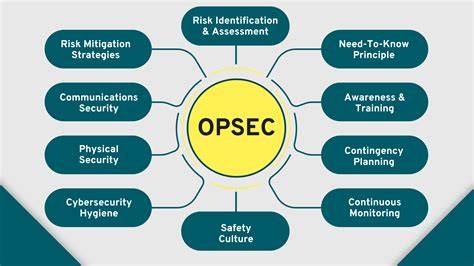
在当今数字化的世界中,信息安全已经成为个人和组织面临的重要挑战。随着网络攻击手段的不断演变,保护敏感信息的运行安全(OPSEC)实践变得愈发关键。运行安全是指通过系统化的方法来识别和减少信息泄露的风险,确保机密信息不被未经授权的实体获取。在本文中,我们将探讨什么构成了优秀的OPSEC实践,并特别关注为什么在信号聊天中讨论攻击计划可能带来严重的安全隐患。在数字通信中,信号应用因其端到端加密功能而广受欢迎。然而,即使使用加密通信工具,用户仍需谨慎处理敏感信息。

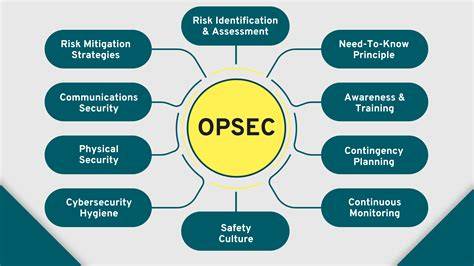
信号聊天中的对话内容可能因多种原因被泄露,包括设备被黑客入侵、账户被盗或用户自身操作失误。因此,将攻击计划等机密信息放在信号聊天中讨论,可能无意中为对手提供可乘之机。优秀的OPSEC实践需要从多个层面进行。首先,用户应定期更新所有设备和应用程序的软件,确保系统补丁及时安装以修复已知的安全漏洞。其次,启用双因素认证(2FA)可以显著提高账户安全性,即使密码被泄露,攻击者仍无法轻易获取访问权限。此外,使用强密码管理器生成和存储复杂密码,避免重复使用相同密码,也是保护账户安全的重要措施。
在处理敏感信息时,用户应遵循最小权限原则。这意味着只有必要时才共享信息,并且仅与信任的接收者分享。例如,在讨论攻击计划时,应选择更安全的通信渠道,如专用的安全通信设备或经过严格审查的加密邮件服务。此外,用户应定期审查和清理旧的通信记录,确保不留下任何可能被利用的敏感信息。在组织层面,建立明确的信息安全政策和培训计划至关重要。员工应接受定期的安全意识培训,了解常见的网络攻击手段和防护措施。

组织还应建立应急响应计划,以应对可能发生的信息泄露事件。通过定期进行安全演练,可以确保团队在面对实际威胁时能够迅速有效地响应。此外,用户应警惕社交工程攻击。黑客常通过伪装成可信赖的联系人或利用心理操纵手段,诱导用户泄露敏感信息。因此,用户应保持警惕,对任何可疑的请求进行验证,并避免在未经确认的情况下提供敏感信息。例如,在接收到要求讨论攻击计划的请求时,应通过其他已知安全的渠道进行确认,以确保请求的真实性。
在数字时代,保护个人和组织的敏感信息需要综合的安全策略。优秀的OPSEC实践不仅包括使用加密通信工具,还包括定期更新软件、启用双因素认证、遵循最小权限原则、建立信息安全政策和培训计划,以及警惕社交工程攻击。通过采取这些措施,用户可以显著降低信息泄露的风险,确保敏感信息的安全。在讨论攻击计划等机密信息时,用户应选择更安全的通信渠道,并避免在信号聊天中进行敏感信息的交流。通过持续的安全意识和严格的安全实践,用户可以在数字世界中保护自己的隐私和安全。 。