爱普斯坦档案揭露令人震惊的运营安全失误:金融数据泄露的深层警示
爱普斯坦档案中的运营安全失误不仅暴露了高层权力网络的脆弱性,也为金融行业敲响了警钟。本文深入分析这些失误背后的原因,探讨如何通过加强数据保护和风险管理来防范类似事件的发生。
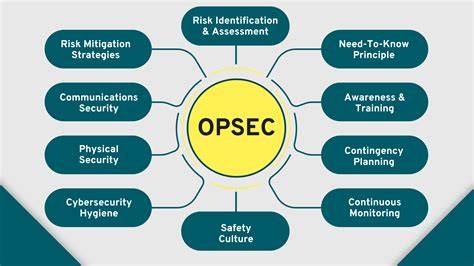
爱普斯坦档案的公开引发了全球范围内的广泛关注,而其中关于运营安全失误的部分,更是成为金融行业和数据安全领域的热点话题。这些失误不仅暴露了高层权力网络的脆弱性,也为金融机构和企业敲响了警钟。在信息化时代,数据安全已成为企业生存和发展的关键因素,任何一处的疏忽都可能导致灾难性的后果。爱普斯坦档案中的运营安全失误,为我们提供了宝贵的教训,也为金融行业的数据保护和风险管理提供了重要的参考。爱普斯坦档案中的运营安全失误主要体现在以下几个方面。首先,信息管理的混乱和松散。

爱普斯坦档案显示,大量敏感信息和机密文件未经妥善保管,甚至存在多处备份和泄露的风险。这种信息管理的混乱,直接导致了数据的泄露和滥用。其次,缺乏有效的访问控制和权限管理。档案显示,许多不相关的人员和机构都能轻易获取敏感信息,这显然违背了最基本的数据安全原则。此外,缺乏定期的安全审计和风险评估也是导致运营安全失误的重要原因。爱普斯坦档案中的这些失误,为金融行业的数据保护和风险管理提供了重要的参考。
信息管理的混乱和松散是爱普斯坦档案中运营安全失误的重要表现。在信息化时代,数据已经成为企业的核心资产,任何一处的疏忽都可能导致灾难性的后果。爱普斯坦档案显示,大量敏感信息和机密文件未经妥善保管,甚至存在多处备份和泄露的风险。这种信息管理的混乱,直接导致了数据的泄露和滥用。例如,档案显示,许多敏感信息和机密文件未经加密或保护,直接存储在不安全的服务器或设备上,导致黑客和不法分子轻易获取和滥用。此外,缺乏有效的信息分类和标记,也使得敏感信息和机密文件难以被识别和保护。

这种信息管理的混乱,不仅导致了数据的泄露和滥用,也为金融行业的数据保护和风险管理带来了巨大的挑战。缺乏有效的访问控制和权限管理也是爱普斯坦档案中运营安全失误的重要表现。在信息化时代,数据安全的核心在于访问控制和权限管理。爱普斯坦档案显示,许多不相关的人员和机构都能轻易获取敏感信息,这显然违背了最基本的数据安全原则。例如,档案显示,许多敏感信息和机密文件未经授权即被传播和共享,导致数据的泄露和滥用。此外,缺乏有效的访问控制和权限管理,也使得黑客和不法分子轻易获取和滥用敏感信息。
这种访问控制和权限管理的缺失,不仅导致了数据的泄露和滥用,也为金融行业的数据保护和风险管理带来了巨大的挑战。缺乏定期的安全审计和风险评估也是爱普斯坦档案中运营安全失误的重要表现。在信息化时代,安全审计和风险评估是数据安全的重要组成部分。爱普斯坦档案显示,缺乏定期的安全审计和风险评估,导致许多潜在的安全风险和漏洞未能被及时发现和修复。例如,档案显示,许多敏感信息和机密文件未经定期的安全审计和风险评估,导致数据的泄露和滥用。此外,缺乏有效的安全审计和风险评估,也使得黑客和不法分子轻易获取和滥用敏感信息。
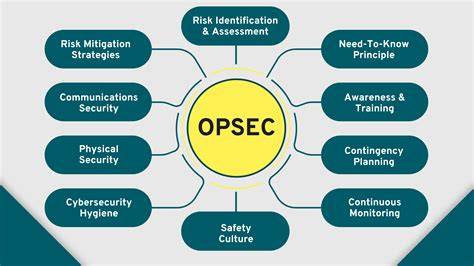
这种安全审计和风险评估的缺失,不仅导致了数据的泄露和滥用,也为金融行业的数据保护和风险管理带来了巨大的挑战。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的参考。首先,金融机构和企业应加强信息管理,确保敏感信息和机密文件的妥善保管和保护。例如,可以采用加密技术、访问控制和权限管理等措施,确保数据的安全性和完整性。其次,金融机构和企业应加强访问控制和权限管理,确保只有授权人员和机构才能获取敏感信息和机密文件。例如,可以采用多因素认证、访问日志和权限审计等措施,确保数据的安全性和完整性。
此外,金融机构和企业应定期进行安全审计和风险评估,确保潜在的安全风险和漏洞能够被及时发现和修复。例如,可以采用渗透测试、漏洞扫描和风险评估等措施,确保数据的安全性和完整性。爱普斯坦档案中的运营安全失误也为金融行业的数据保护和风险管理提供了重要的启示。首先,金融机构和企业应加强数据安全意识,确保所有员工和合作伙伴都能理解数据安全的重要性。例如,可以通过培训和宣传等措施,提高员工和合作伙伴的数据安全意识。其次,金融机构和企业应建立完善的数据安全政策和流程,确保数据安全的各项措施能够有效执行。
例如,可以制定数据安全政策、流程和标准,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全技术的应用,确保数据安全的各项措施能够有效执行。例如,可以采用加密技术、访问控制和权限管理等技术,确保数据的安全性和完整性。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。
其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的启示。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。
例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。
首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。
爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的启示。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。
例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。
此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。
例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。
其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。
例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。
首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。
爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。
例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。
此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。
例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。
其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。
例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。
首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。
爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。
例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。
此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。
例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。
其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。
例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。
首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。
爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。
例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。
此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。
例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。
其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。
例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。
首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。
爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。
例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。
此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。
例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。
其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。
例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。
首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。
爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。
例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。爱普斯坦档案中的运营安全失误为金融行业的数据保护和风险管理提供了重要的借鉴。首先,金融机构和企业应加强数据安全的监管和合规性,确保数据安全的各项措施能够符合法律法规的要求。例如,可以通过合规性评估和审计等措施,确保数据安全的各项措施能够符合法律法规的要求。其次,金融机构和企业应加强数据安全的合作和信息共享,确保数据安全的各项措施能够有效执行。例如,可以通过行业合作和信息共享等措施,确保数据安全的各项措施能够有效执行。
此外,金融机构和企业应加强数据安全的创新和发展,确保数据安全的各项措施能够适应不断变化的安全威胁。例如,可以通过技术创新和研发等措施,确保数据安全的各项措施能够适应不断变化的安全威胁。 。