深度解析CVE-2026-57369:跨站脚本攻击(XSS)漏洞的成因、影响及防护策略

加密税务与合规 加密市场分析
钱财 qian.cx
分享: Telegram X
本文详细分析了CVE-2026-57369跨站脚本攻击漏洞的技术细节,探讨其成因、潜在风险以及企业如何通过代码审计、输入验证等措施有效防护,帮助安全从业者和开发者提升网站安全防护能力。

本文详细分析了CVE-2026-57369跨站脚本攻击漏洞的技术细节,探讨其成因、潜在风险以及企业如何通过代码审计、输入验证等措施有效防护,帮助安全从业者和开发者提升网站安全防护能力。

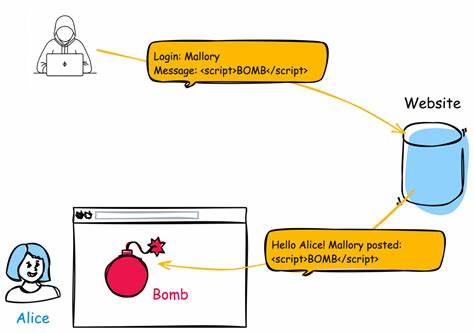
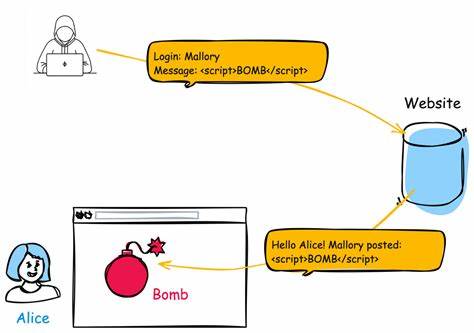
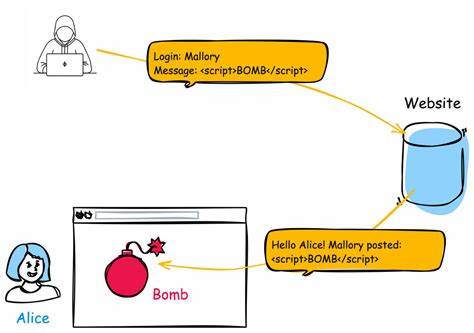
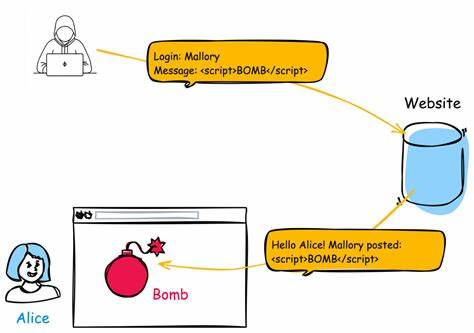
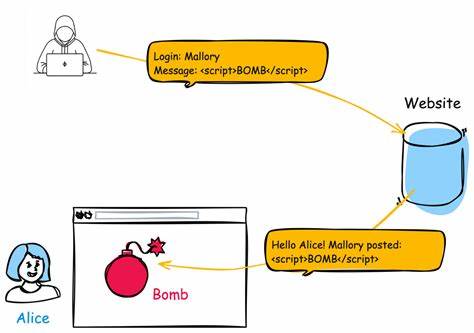
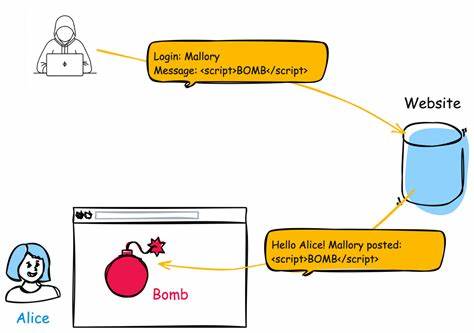
跨站脚本攻击(XSS)作为Web应用安全领域最常见的漏洞之一,近年来仍频繁出现在各类系统中。2026年公布的CVE-2026-57369漏洞,再次引发了业界对输入验证不足问题的关注。该漏洞属于输入未正确中和(Improper Neutralization of Input)类型,攻击者可通过恶意脚本注入实现数据窃取、会话劫持等恶意操作。本文将从漏洞成因、攻击技术、影响范围以及防护策略四个维度,系统阐述该漏洞的安全威胁及应对方案。从技术角度来看,CVE-2026-57369漏洞的核心问题在于Web应用在处理用户输入时未进行充分的过滤和转义。当用户提交包含恶意脚本的输入时,系统会将其直接嵌入到Web页面中,导致脚本在用户浏览器中执行。

这种攻击方式通常通过DOM操作、URL参数注入或表单提交等途径实现。攻击者可利用该漏洞窃取用户Cookie、重定向用户到钓鱼网站,甚至构建复杂的针对性攻击链。在实际应用中,该漏洞的影响范围可能远超预期。首先,从用户角度来看,攻击者可通过XSS漏洞窃取用户会话令牌,实现身份冒充;其次,从企业角度来看,漏洞可能导致客户数据泄露,严重损害企业信誉;最后,从技术角度来看,漏洞可能成为攻击者构建更复杂攻击链的跳板,例如结合CSRF攻击实现更高级的权限提升。针对CVE-2026-57369漏洞的防护,企业应采取多层次的安全策略。首先,在代码层面,开发者应严格遵循输入验证和输出编码的最佳实践,确保所有用户输入都经过充分的过滤和转义;其次,在架构层面,企业应考虑采用内容安全策略(CSP)等现代安全技术,限制脚本执行的来源和范围;最后,在运维层面,定期进行安全审计和渗透测试,及时发现并修复潜在漏洞。

随着Web应用的复杂性不断增加,XSS攻击仍然是企业面临的重要安全威胁。CVE-2026-57369漏洞的出现,再次提醒我们安全开发的重要性。通过深入理解漏洞成因,采用合理的防护措施,企业可以有效降低XSS攻击的风险,保障用户数据安全和业务连续性。未来,随着安全技术的发展,我们有理由相信,XSS攻击的防护能力将进一步提升,为用户提供更安全的网络环境。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了CVE-2026-57376跨站脚本攻击漏洞的技术细节,探讨其产生原因、潜在风险及企业级防护方案,为网络安全从业者提供实用指南。
2026年07月13号 11点03分32秒 深度解析CVE-2026-57376:跨站脚本攻击漏洞的成因、影响及防护策略

本文详细分析了CVE-2026-57376跨站脚本攻击漏洞的技术细节,探讨其产生原因、潜在风险及企业级防护方案,为网络安全从业者提供实用指南。

本文详细分析WPXPO WowAddons产品附加组件中的CVE-2026-57377授权缺失漏洞,探讨其潜在影响、攻击路径及企业应对方案,帮助用户提升网络安全防护能力。
2026年07月13号 11点04分11秒 深度解析CVE-2026-57377漏洞:WPXPO WowAddons产品附加组件的授权缺失风险与防护策略

本文详细分析WPXPO WowAddons产品附加组件中的CVE-2026-57377授权缺失漏洞,探讨其潜在影响、攻击路径及企业应对方案,帮助用户提升网络安全防护能力。

本文详细分析了CVE-2026-57379跨站脚本攻击漏洞的技术细节,探讨其成因、潜在影响及企业应对策略,帮助安全从业者和开发者提升网络安全防护能力。
2026年07月13号 11点04分48秒 深度解析CVE-2026-57379:跨站脚本攻击漏洞的成因、影响及防护策略

本文详细分析了CVE-2026-57379跨站脚本攻击漏洞的技术细节,探讨其成因、潜在影响及企业应对策略,帮助安全从业者和开发者提升网络安全防护能力。

本文详细分析了CVE-2026-57388跨站脚本攻击漏洞的技术细节,探讨其成因、潜在风险以及企业应如何构建有效的防护体系,帮助安全从业者和技术管理者全面理解这一安全威胁。
2026年07月13号 11点05分12秒 深度解析CVE-2026-57388:跨站脚本攻击漏洞的成因、影响及防护策略

本文详细分析了CVE-2026-57388跨站脚本攻击漏洞的技术细节,探讨其成因、潜在风险以及企业应如何构建有效的防护体系,帮助安全从业者和技术管理者全面理解这一安全威胁。

本文详细分析了CVE-2026-57391漏洞的成因、影响范围及安全防护措施,帮助开发者和企业提升网络安全意识,有效防御XSS攻击。
2026年07月13号 11点07分24秒 深度解析CVE-2026-57391:跨站脚本攻击(XSS)的危害与防护策略

本文详细分析了CVE-2026-57391漏洞的成因、影响范围及安全防护措施,帮助开发者和企业提升网络安全意识,有效防御XSS攻击。

本文详细分析了WPJAM Basic插件中发现的CVE-2026-57372 Server-Side Request Forgery漏洞,探讨其成因、影响范围及修复方案,并提供企业级网站安全防护的实用建议。
2026年07月13号 11点08分23秒 深度解析CVE-2026-57372:WPJAM Basic插件中的SSRF漏洞及安全防护指南

本文详细分析了WPJAM Basic插件中发现的CVE-2026-57372 Server-Side Request Forgery漏洞,探讨其成因、影响范围及修复方案,并提供企业级网站安全防护的实用建议。

本文详细探讨了CVE-2026-57383漏洞的成因、影响及防护策略,帮助开发者和安全专家全面理解XSS攻击中的输入中性化问题,并提供实用的安全建议。
2026年07月13号 11点09分06秒 深入解析CVE-2026-57383:如何防范XSS攻击中的输入中性化漏洞

本文详细探讨了CVE-2026-57383漏洞的成因、影响及防护策略,帮助开发者和安全专家全面理解XSS攻击中的输入中性化问题,并提供实用的安全建议。