深度解析CVE-2026-57379:跨站脚本攻击漏洞的成因、影响及防护策略

元宇宙与虚拟现实 稳定币与中央银行数字货币 投资策略与投资组合管理
钱财 qian.cx
分享: Telegram X
本文详细分析了CVE-2026-57379跨站脚本攻击漏洞的技术细节,探讨其成因、潜在影响及企业应对策略,帮助安全从业者和开发者提升网络安全防护能力。

本文详细分析了CVE-2026-57379跨站脚本攻击漏洞的技术细节,探讨其成因、潜在影响及企业应对策略,帮助安全从业者和开发者提升网络安全防护能力。

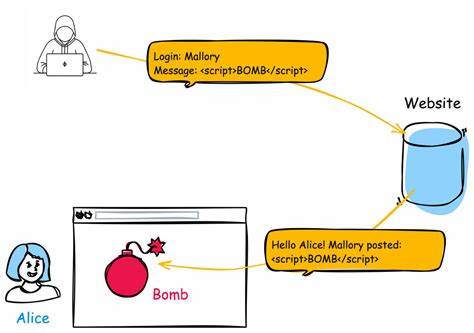
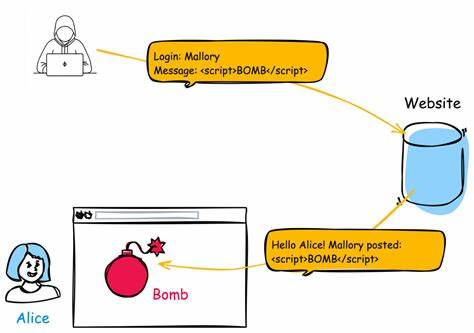
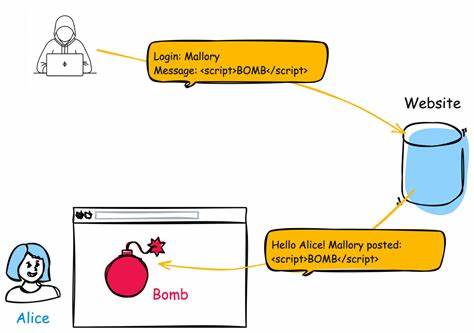
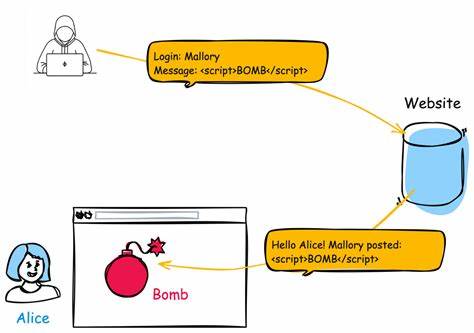
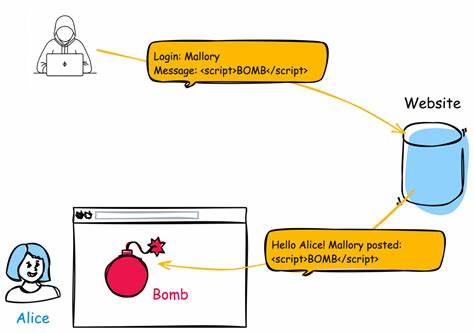
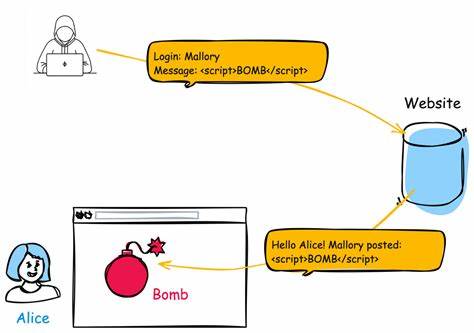
近期,安全研究人员发现了一起严重的跨站脚本攻击(XSS)漏洞,编号为CVE-2026-57379。该漏洞源于网页生成过程中对用户输入的不当处理,可能导致攻击者注入恶意脚本,窃取用户敏感信息或执行其他恶意操作。本文将从漏洞成因、影响范围、技术分析及防护措施等多个维度,全面解析这一安全事件,为企业和开发者提供有价值的参考。跨站脚本攻击(XSS)是Web应用程序中最常见的安全漏洞之一,其核心问题在于应用程序未能正确过滤或转义用户输入的数据。当用户提交的恶意脚本被网页直接渲染时,攻击者可以利用这一漏洞在受害者的浏览器中执行任意代码。CVE-2026-57379漏洞的特殊之处在于其触发条件和传播路径,攻击者可能通过社交工程手段诱导用户点击恶意链接,或利用第三方插件的漏洞进行扩散。

从技术角度来看,该漏洞涉及到网页生成过程中的输入验证和输出编码环节。当应用程序接收到用户输入时,如果未进行严格的过滤和转义处理,恶意脚本可能会被直接嵌入到HTML页面中。例如,攻击者可能在表单提交或URL参数中注入JavaScript代码,当受害者访问该页面时,浏览器会自动执行这些恶意脚本。这种攻击方式不仅能窃取用户会话Cookie,还可能导致用户账户被劫持或敏感数据泄露。CVE-2026-57379漏洞的影响范围可能涉及多个领域。对于企业而言,这可能导致客户数据泄露、品牌声誉受损以及法律纠纷。

对于个人用户来说,可能面临账户被盗、财产损失或隐私暴露的风险。因此,及时修补该漏洞并加强安全防护措施至关重要。为了有效防范此类跨站脚本攻击,企业和开发者需要采取多层次的安全策略。首先,在代码开发阶段,应严格遵循安全编码规范,确保所有用户输入都经过充分的过滤和转义处理。其次,可以部署内容安全策略(CSP)来限制脚本执行的来源,从而减少XSS攻击的成功率。此外,定期进行安全审计和渗透测试,能够帮助发现潜在的安全漏洞并及时修复。

在应对CVE-2026-57379漏洞的过程中,企业还需要加强员工的安全意识培训,提高对社交工程攻击的警惕性。同时,建立完善的漏洞管理流程,确保在发现安全问题后能够迅速响应和修复。通过综合运用技术手段和管理措施,可以有效降低跨站脚本攻击带来的风险。随着网络攻击手段的不断演变,跨站脚本攻击仍然是Web应用程序面临的重要安全威胁。CVE-2026-57379漏洞的出现提醒我们,安全防护需要持续关注和改进。通过深入理解漏洞的成因和影响,采取适当的防护措施,可以为用户和企业构建更加安全的网络环境。

。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析了CVE-2026-57388跨站脚本攻击漏洞的技术细节,探讨其成因、潜在风险以及企业应如何构建有效的防护体系,帮助安全从业者和技术管理者全面理解这一安全威胁。
2026年07月13号 11点05分12秒 深度解析CVE-2026-57388:跨站脚本攻击漏洞的成因、影响及防护策略

本文详细分析了CVE-2026-57388跨站脚本攻击漏洞的技术细节,探讨其成因、潜在风险以及企业应如何构建有效的防护体系,帮助安全从业者和技术管理者全面理解这一安全威胁。

本文详细分析了CVE-2026-57391漏洞的成因、影响范围及安全防护措施,帮助开发者和企业提升网络安全意识,有效防御XSS攻击。
2026年07月13号 11点07分24秒 深度解析CVE-2026-57391:跨站脚本攻击(XSS)的危害与防护策略

本文详细分析了CVE-2026-57391漏洞的成因、影响范围及安全防护措施,帮助开发者和企业提升网络安全意识,有效防御XSS攻击。

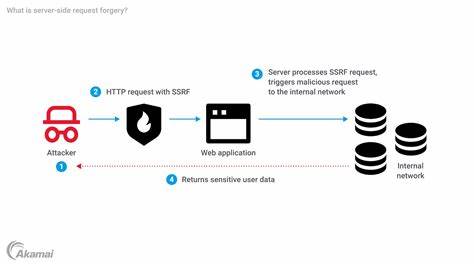
本文详细分析了WPJAM Basic插件中发现的CVE-2026-57372 Server-Side Request Forgery漏洞,探讨其成因、影响范围及修复方案,并提供企业级网站安全防护的实用建议。
2026年07月13号 11点08分23秒 深度解析CVE-2026-57372:WPJAM Basic插件中的SSRF漏洞及安全防护指南

本文详细分析了WPJAM Basic插件中发现的CVE-2026-57372 Server-Side Request Forgery漏洞,探讨其成因、影响范围及修复方案,并提供企业级网站安全防护的实用建议。

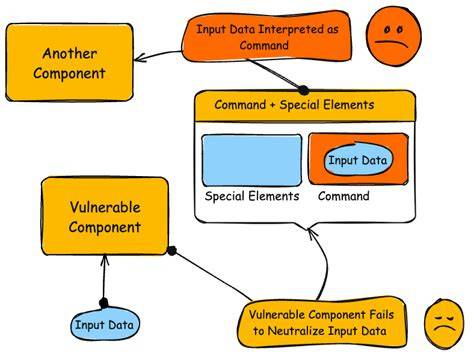
本文详细探讨了CVE-2026-57383漏洞的成因、影响及防护策略,帮助开发者和安全专家全面理解XSS攻击中的输入中性化问题,并提供实用的安全建议。
2026年07月13号 11点09分06秒 深入解析CVE-2026-57383:如何防范XSS攻击中的输入中性化漏洞

本文详细探讨了CVE-2026-57383漏洞的成因、影响及防护策略,帮助开发者和安全专家全面理解XSS攻击中的输入中性化问题,并提供实用的安全建议。

本文详细分析了CVE-2026-57714 SQL注入漏洞的技术细节,探讨其潜在风险,并提供企业级防护方案,帮助安全从业者和开发者构建更安全的应用系统。
2026年07月13号 11点11分29秒 深度解析CVE-2026-57714:SQL注入漏洞的成因、影响及防护策略

本文详细分析了CVE-2026-57714 SQL注入漏洞的技术细节,探讨其潜在风险,并提供企业级防护方案,帮助安全从业者和开发者构建更安全的应用系统。

本文详细探讨了CVE-2026-57715漏洞的技术本质,分析其对Web应用安全的潜在威胁,并提供实用的防护策略,帮助开发者和安全专家有效应对跨站脚本攻击风险。
2026年07月13号 11点14分28秒 深度解析CVE-2026-57715:Web页面生成中的输入中性化不足与跨站脚本攻击防护

本文详细探讨了CVE-2026-57715漏洞的技术本质,分析其对Web应用安全的潜在威胁,并提供实用的防护策略,帮助开发者和安全专家有效应对跨站脚本攻击风险。

本文详细分析了CVE-2026-57718跨站脚本漏洞的技术细节,探讨其产生原因、潜在威胁以及企业应对策略,为网络安全从业者提供实用防护指南。
2026年07月13号 11点15分07秒 深度解析CVE-2026-57718:跨站脚本攻击漏洞的成因、影响及防护策略

本文详细分析了CVE-2026-57718跨站脚本漏洞的技术细节,探讨其产生原因、潜在威胁以及企业应对策略,为网络安全从业者提供实用防护指南。