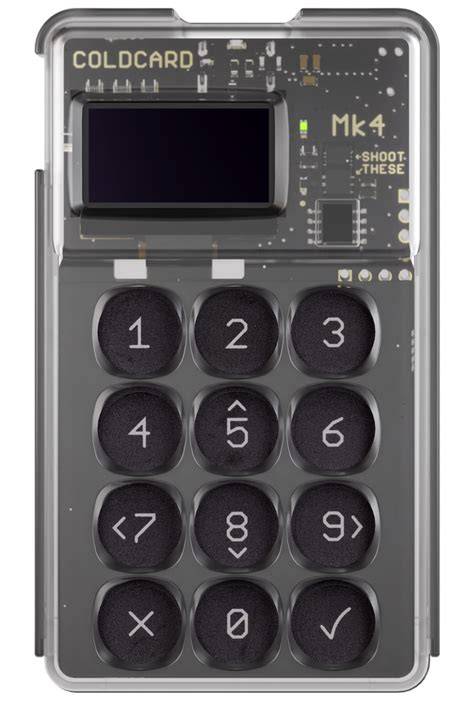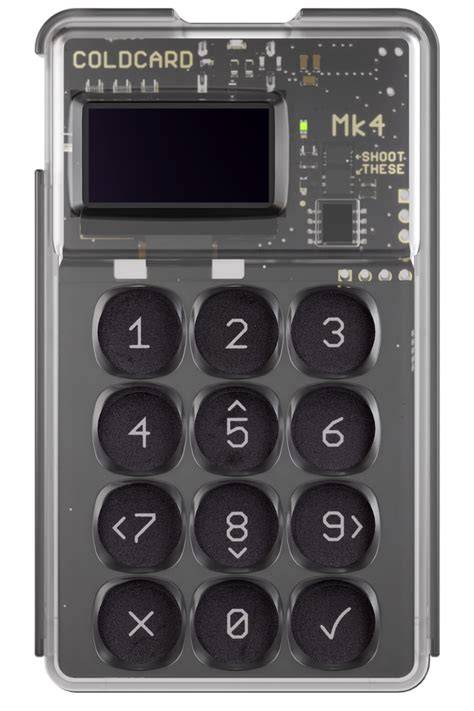
2026年8月的比特币市场注定不平静。一场突如其来的Coldcard钱包安全事件,不仅让加密货币社区陷入震惊,更引发了有史以来规模最大的小额比特币转账潮。根据CryptoQuant研究主管Julio Moreno的最新数据,当日共有39,600枚比特币通过小额交易被转移,这一数字距离2022年11月FTX倒闭时的39,900枚仅差300枚,创下近四年来的新高。这一异常现象背后,隐藏着怎样的真相?自托管理念是否真的如某些声音所称的那样岌岌可危?本文将为您深度解析Coldcard黑客事件的来龙去脉,并探讨比特币自托管的未来走向。**一、Coldcard黑客事件:一场仍在进行的数字抢劫**2026年7月底,一则关于Coldcard硬件钱包被黑的消息在加密社区炸开了锅。Coldcard作为知名的比特币硬件钱包品牌,以其高安全性和离线存储特性闻名,却意外沦为黑客的目标。

根据Galaxy Research的最新报告,截至8月2日,这场攻击已至少分为三波进行,总计1,367枚比特币(约合8,860万美元)被盗,涉及4,585个地址。更令人担忧的是,Galaxy Digital研究主管Alex Thorn在社交媒体上明确表示,这场攻击仍在持续,用户必须立即将资金从Coldcard生成的地址中转出。黑客的手法究竟有多高明?据安全研究人员分析,攻击者可能利用了Coldcard固件中的零日漏洞(Zero-Day Vulnerability),通过恶意软件或钓鱼邮件植入后门程序。一旦用户的设备被感染,私钥可能被窃取,进而导致资金被盗。更为棘手的是,由于Coldcard的开源特性,攻击者可能通过分析公开代码来寻找潜在的安全缺陷。这一事件不仅暴露了硬件钱包制造商在安全防护上的短板,也让整个比特币生态系统的安全性问题浮出水面。
**二、比特币小额转账激增:用户的自救行动还是恐慌性抛售?**在Coldcard黑客事件的冲击下,比特币网络上的小额转账量出现了异常激增。CryptoQuant的数据显示,当日转移的39,600枚比特币中,绝大多数交易金额都低于1枚比特币。这一现象引发了市场的广泛讨论:这是否意味着用户正在积极转移资金以避免损失?还是纯粹的恐慌性抛售?从历史角度来看,比特币小额转账量的激增往往与市场动荡密切相关。2022年11月,FTX交易所倒闭后,大量用户争相提取资金,导致小额转账量创下历史新高。而此次Coldcard事件的发生时间点,恰好与FTX倒闭四周年相近,这不禁让人联想到当年的悲剧是否会重演。然而,与FTX不同的是,Coldcard事件并非交易所层面的问题,而是直接针对用户的自托管工具。

这意味着,问题的核心并非第三方平台的信任危机,而是用户对自托管工具安全性的质疑。**三、自托管vs第三方托管:一场永无休止的安全辩论**Coldcard事件的爆发,再次将比特币自托管与第三方托管的争议推向风口浪尖。支持自托管的一方认为,控制私钥是比特币的核心价值所在,任何第三方托管都存在被黑、被监管或倒闭的风险。Casa公司CEO Nick Neuman就此发表观点,他认为自托管的分布式特性给了用户足够的反应时间,在他看来,自托管保护的比特币资产可能是此次被盗金额的十倍之多。然而,传统金融支持者并不认同这一观点。彭博社ETF分析师Eric Balchunas就指出,比特币ETF作为一种受监管的投资工具,为用户提供了更安全、更便捷的选择。
在他看来,ETF行业长达数十年的运营历史已经证明了其稳定性和可靠性。这种观点的背后,实际上反映了对自托管复杂性的担忧:对于普通用户而言,管理私钥、备份助记词、防范网络攻击等操作门槛过高,容易导致资金损失。从技术角度来看,自托管确实存在诸多风险。除了硬件钱包的固件漏洞,用户还可能面临钓鱼攻击、密码丢失、设备损坏等问题。相比之下,第三方托管服务(如交易所或托管公司)虽然存在中心化风险,但提供了更为便捷的用户体验和专业的安全保障。然而,2022年的FTX倒闭事件已经证明,即使是知名的第三方平台,也可能因内部管理不善或监管压力而轰然倒塌。
**四、Coldcard事件的深远影响:比特币生态系统的安全反思**Coldcard黑客事件不仅是一起单纯的安全事件,更是对整个比特币生态系统安全架构的一次全面考验。首先,它暴露了硬件钱包制造商在安全防护上的不足。尽管Coldcard以安全著称,但任何软件或硬件都无法保证绝对的安全性。这一事件提醒用户,即使是最可靠的工具,也需要定期更新固件、检查安全漏洞,并采取多重保护措施。其次,它凸显了比特币网络中小额交易的脆弱性。在比特币网络中,小额交易通常被视为"尘埃攻击"(Dusting Attack)的目标,攻击者通过发送微量比特币来追踪用户地址。
然而,此次Coldcard事件中的大规模小额转账,却反映了用户在面对安全威胁时的无奈之举 - - 他们不得不通过频繁转移资金来降低损失风险。此外,这一事件还引发了对比特币混合器(Mixers)和隐私保护工具的关注。由于被盗资金的流向可能被追踪,用户可能会寻求使用CoinJoin、Wasabi Wallet等隐私工具来混淆资金来源。然而,这些工具的合法性和有效性仍然存在争议,监管机构对其采取的态度也日趋严格。**五、用户如何保护资产?自托管的最佳实践**面对Coldcard事件的余波,比特币用户该如何保护自己的资产?以下是一些经过验证的自托管最佳实践:**1. 选择经过充分审计的硬件钱包**并非所有硬件钱包都同样安全。用户在选择时应优先考虑那些经过第三方安全审计、开源代码、社区口碑良好的产品。
例如,Ledger、Trezor等品牌在业界享有较高声誉,但即便如此,也需要定期更新固件以修复潜在漏洞。**2. 多重签名(Multi-Signature)的重要性**多重签名技术要求交易需要多个私钥的签名才能执行,这大大降低了单一私钥泄露的风险。用户可以选择Casa、Unchained Capital等提供多重签名服务的平台,或使用开源工具(如Specter-DIY)自行搭建多重签名方案。**3. 备份与恢复机制的完善**助记词(Seed Phrase)是恢复钱包的唯一凭证。用户必须将其妥善保管,避免数字化存储(如手机或电脑文件)以防黑客攻击。同时,考虑使用金属备份(如钢制助记词卡)来抵御火灾、水灾等物理灾害。
**4. 定期安全审计与漏洞扫描**即使是最安全的钱包,也可能存在未知漏洞。用户应定期检查官方公告,及时更新固件,并使用安全工具(如Bitcoin Core的RPC命令)来扫描潜在的安全风险。**5. 避免钓鱼攻击与社交工程学攻击**黑客常通过伪造官方网站、虚假客服、恶意软件等手段窃取用户信息。用户应始终通过官方渠道下载软件,避免点击陌生链接,并定期更改密码和启用双因素认证(2FA)。**六、比特币自托管的未来:从理想到现实的艰难转型**Coldcard事件虽然给比特币自托管蒙上了一层阴影,但它并未动摇加密社区对自托管理念的信念。相反,这一事件可能成为推动自托管技术进步的催化剂。
未来,我们可以期待以下几个方面的发展:**1. 更智能的硬件钱包**随着人工智能和机器学习技术的发展,硬件钱包可能集成更多的安全检测功能,如实时漏洞扫描、异常交易提醒等。此外,基于硬件的生物识别技术(如指纹或面部识别)也可能成为标准配置,进一步提升安全性。**2. 去中心化托管服务的兴起**传统的第三方托管服务存在中心化风险,而去中心化托管(如Multi-Party Computation,MPC)通过分布式密钥管理来降低单点故障的风险。例如,Fireblocks、Qredo等平台正在探索去中心化托管的可能性,为用户提供更安全的选择。**3. 监管与合规的平衡**随着比特币ETF的推出和监管框架的完善,自托管与合规性的矛盾日益凸显。未来,可能会出现兼顾安全性和合规性的混合托管模式,例如用户保留私钥但授权第三方进行监管审计。
**4. 教育与社区支持的强化**比特币自托管的门槛较高,许多用户因缺乏技术知识而遭受损失。加密社区应加强教育推广,通过在线课程、安全指南、社区讨论等方式提升用户的安全意识。例如,Bitcoin Core开发者和安全专家可以定期举办在线研讨会,分享最佳实践。**七、结语:自托管的价值永不过时**Coldcard黑客事件虽然令人痛心,但它并未动摇比特币自托管的核心价值。相反,它提醒我们,在数字资产的世界里,安全永远是第一位的。无论是选择自托管还是第三方托管,用户都必须保持警惕,不断学习,并采取最适合自身需求的保护措施。
比特币的诞生本身就是对中心化金融体系的反叛,而自托管正是这一理念的核心体现。尽管道路坎坷,但自托管的价值永不过时。未来,随着技术的进步和社区的成熟,我们有理由相信,比特币自托管将迎来更加安全、便捷的发展新篇章。在这个充满不确定性的加密世界里,唯有掌握自己的私钥,才能真正掌握自己的财富命运。 。