加密货币钱包清空器:理解批准钓鱼攻击背后的行业
去中心化金融 (DeFi) 新闻
钱财 qian.cx
深入探讨加密货币钱包清空器的运作机制、批准钓鱼攻击的演变以及如何保护您的数字资产免受威胁

深入探讨加密货币钱包清空器的运作机制、批准钓鱼攻击的演变以及如何保护您的数字资产免受威胁

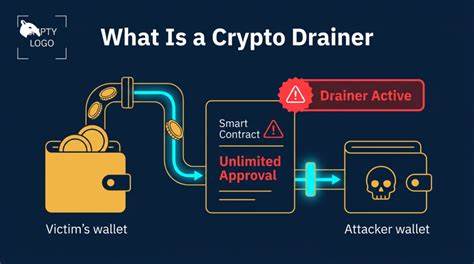
加密货币钱包清空器(Wallet Drainers)是当前加密货币行业中最具破坏性的威胁之一。与传统的黑客攻击不同,这些工具并不依赖于破解密码或入侵区块链,而是通过欺骗用户签署授权交易来窃取资产。这种攻击方式利用了加密货币生态系统中一个关键的漏洞 - - 用户对批准机制的理解不足。本文将详细解析钱包清空器的运作原理、批准钓鱼攻击的演变过程,以及如何有效保护您的数字资产免受此类威胁。 钱包清空器的核心机制是利用加密货币钱包中的批准功能。在使用去中心化应用程序(DApps)时,用户通常需要授权智能合约支付特定代币。

回答问题即可获得报酬

这种批准机制虽然方便,但也为攻击者提供了可乘之机。攻击者通过欺骗用户签署授权交易,获得对用户代币的无限支付权限。一旦获得授权,攻击者可以在任何时间窃取用户的资产,而区块链本身并未出现任何异常,因为用户确实签署了授权交易。 批准钓鱼攻击的演变过程揭示了加密货币行业的一个重要转变。随着区块链技术的不断完善,黑客攻击传统的密码学防护变得越来越困难。因此,攻击者将目标转向了用户本身,利用心理操控和社会工程学手段诱导用户签署恶意交易。

这种攻击方式的成功率极高,因为用户往往在紧迫或兴奋的状态下签署交易,而没有仔细审查交易内容。 为了有效保护您的数字资产,首先需要了解钱包清空器的运作流程。典型的攻击流程包括诱饵、签名请求和资产清空三个阶段。诱饵阶段通常通过伪造的网站、虚假的空投或限时优惠等方式吸引用户。签名请求阶段,用户被诱导签署授权交易,而实际交易内容却是授权攻击者支付代币。资产清空阶段,攻击者利用获得的授权权限,在极短的时间内窃取用户的资产。

BC.Game Shitcode 2026:获取独家优惠和奖励

在面对钱包清空器的威胁时,用户需要采取一系列防护措施。首先,用户应当养成仔细审查每一笔交易的习惯,尤其是涉及批准权限的交易。其次,用户应当定期检查和撤销不必要的批准权限,确保只有必要的智能合约拥有支付权限。此外,用户应当使用支持交易模拟的钱包,以便在签署交易前了解交易的具体内容。最后,用户应当保持警惕,避免在紧迫或兴奋的状态下签署交易。 加密货币钱包清空器的出现,反映了加密货币行业在安全防护方面的挑战。

尽管区块链技术本身具有高度的安全性,但用户的行为仍然是攻击者的主要目标。通过了解钱包清空器的运作机制和批准钓鱼攻击的演变过程,用户可以更好地保护自己的数字资产。同时,加密货币行业也需要不断完善安全防护措施,以应对不断演变的威胁。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
Metaplanet与JPYC、Progmat合作探索比特币抵押的数字信贷产品,旨在将比特币作为生产性资产,推动日本金融市场的创新发展。本文深入分析该项目的潜在影响及行业趋势。
2026年07月10号 13点49分57秒 Metaplanet与JPYC联合研究比特币抵押信贷产品:日本金融创新的新方向

Metaplanet与JPYC、Progmat合作探索比特币抵押的数字信贷产品,旨在将比特币作为生产性资产,推动日本金融市场的创新发展。本文深入分析该项目的潜在影响及行业趋势。

Circle 公司获得美国监管机构批准成立数字货币银行,股价大幅上涨,标志着稳定币行业的重要发展。本文深入分析这一事件的影响及行业趋势。
2026年07月10号 13点52分01秒 Circle 获批成立美国国家信托银行,股价盘前飙升7.7%:数字货币行业的重大里程碑

Circle 公司获得美国监管机构批准成立数字货币银行,股价大幅上涨,标志着稳定币行业的重要发展。本文深入分析这一事件的影响及行业趋势。

探讨人工智能监控技术在社会治理中的应用,分析其对公共安全、隐私保护和社会进步的影响,并提出平衡创新与伦理的建议。
2026年07月10号 13点56分52秒 人工智能监控与社会进步:技术伦理与未来展望

探讨人工智能监控技术在社会治理中的应用,分析其对公共安全、隐私保护和社会进步的影响,并提出平衡创新与伦理的建议。

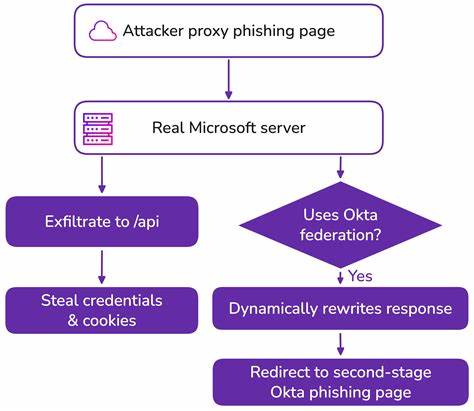
近期,Okta发布安全警告称,针对Microsoft 365用户的电话钓鱼攻击(Vishing)活动显著增加。本文将深入分析此类攻击的手段、风险及防范措施,帮助企业和个人提升安全意识,有效抵御潜在威胁。
2026年07月10号 13点58分46秒 Okta警告:针对Microsoft 365用户的电话钓鱼攻击频发,如何保护企业安全?

近期,Okta发布安全警告称,针对Microsoft 365用户的电话钓鱼攻击(Vishing)活动显著增加。本文将深入分析此类攻击的手段、风险及防范措施,帮助企业和个人提升安全意识,有效抵御潜在威胁。

本文详细分析了Jeg Kit for Elementor插件中的CVE-2026-13710漏洞,探讨其影响范围、技术细节及安全防护措施,帮助WordPress站点管理者提升网站安全性。
2026年07月10号 14点11分28秒 深度解析CVE-2026-13710漏洞:Jeg Kit for Elementor插件的安全风险与应对策略

本文详细分析了Jeg Kit for Elementor插件中的CVE-2026-13710漏洞,探讨其影响范围、技术细节及安全防护措施,帮助WordPress站点管理者提升网站安全性。

本文详细分析R-SOFT DMS系统中konwertujAction()函数存在的OS命令注入漏洞(CVE-2026-41876),探讨其攻击机制、影响范围及企业应对策略,为IT安全从业者提供专业参考。
2026年07月10号 14点15分07秒 深度解析CVE-2026-41876:R-SOFT DMS系统中的OS命令注入漏洞及安全防护指南

本文详细分析R-SOFT DMS系统中konwertujAction()函数存在的OS命令注入漏洞(CVE-2026-41876),探讨其攻击机制、影响范围及企业应对策略,为IT安全从业者提供专业参考。

本文详细分析了WordPress插件Easy Upload Files During Checkout的CVE-2026-6802漏洞,探讨其影响、修复方法及网站安全防护措施,帮助用户保护网站免受未授权访问和数据泄露风险。
2026年07月10号 14点15分27秒 WordPress插件漏洞警告:Easy Upload Files During Checkout存在严重安全风险

本文详细分析了WordPress插件Easy Upload Files During Checkout的CVE-2026-6802漏洞,探讨其影响、修复方法及网站安全防护措施,帮助用户保护网站免受未授权访问和数据泄露风险。